NECグループ情報セキュリティ基本方針
制定 2004年4月1日
改正 2021年5月12日
NECグループは、情報セキュリティの確保を経営上の重要事項と位置づけ、お客様やお取引先様からお預かりした情報資産およびNECグループの情報資産をサイバー攻撃などの脅威から守るとともに、セキュアな製品・システム・サービスをご提供することで、安全・安心・公平・効率という社会価値を創造し、誰もが人間性を十分に発揮できる持続可能な社会の実現に貢献します。
経営課題としての認識
- NECグループは、情報セキュリティの確保が経営上の最重要課題の一つであると認識し、これに対する投資を企業経営に必要不可欠な責務と位置づけ、経営層によるリスクの把握とこれに基づく情報セキュリティ目標の設定、必要な経営資源の割り当てを行うとともに、その取組状況に対するモニタリングを行い、改善・是正を継続的に実施します。
- NECグループは、情報セキュリティに関係する法令、国が定める指針、その他の社会的規範を遵守します。
経営方針の策定と意思表明
- NECグループは、情報セキュリティの取り組みについて情報セキュリティ報告書などを通じて開示します。
- NECグループは、万一情報セキュリティ上の問題が発生しても、事業継続計画などに基づき、被害を最小限に止めて早期復旧を図るとともに、原因を究明し、再発防止に努めます。
社内外体制の構築、対策の実施
- NECグループは、日本電気株式会社のCISO (Chief Information Security Officer)がNECグループの情報セキュリティ戦略を統括し、日本電気株式会社の取締役会がこれを監督します。また、当該CISOの配下にインシデント対応などを行うCSIRT (Computer Security Incident Response Team)を設置します。
- NECグループは、NECグループにおける情報セキュリティ管理体制を確立し、情報資産の適切な管理に努めるとともに、本基本方針に従い、社内規程を整備・実施します。
- NECグループは、適切な人的・物理的・技術的・組織的施策を講じ、不正な侵入、漏えい、改ざん、紛失・盗難、破壊、利用妨害などが発生しないよう努めます。
- NECグループは、社会課題を解決するため、情報セキュリティに関わる高度な知見を有する人材の積極的な採用と活躍の場作りに努めるとともに、すべての役員・従業員を対象とした意識の向上と職種に応じた教育を継続的に実施します。
- NECグループは、サプライチェーン全体の情報セキュリティレベルの向上を図るため、お取引先様と一体となった情報セキュリティ対策の浸透や是正に努めます。
対策を講じた製品・システム・サービスの社会への普及
- NECグループは、お客様の事業全般を通じて情報セキュリティやプライバシーを考慮したデザイン・運用を行い、安全・安心な製品・システム・サービスのお客様へのご提供、社会への普及に努めます。
安全・安心なエコシステムの構築への貢献
- NECグループは、国内外の関係組織と連携した情報共有活動に参加し、積極的な情報提供を行うことで社会全体の情報セキュリティレベル向上への貢献に努めます。
経団連サイバーセキュリティ経営宣言
経団連は、サイバーセキュリティ対策の意義を広く共有し、経済界が一丸となって取り組みを加速させていくため、2018年3月に「経団連サイバーセキュリティ経営宣言」を公表しました。当社はこの宣言の趣旨に賛同しております。
サイバーセキュリティ経営報告書
NECグループは、お客さま、取引先からお預かりした情報資産を守り、信頼される製品・システム・サービスを提供することで、セキュアな情報社会の実現とお客さまへの価値を提供します。
NECグループでは「.JP(日本のサイバー空間)」を守るをスローガンに掲げ、NECグループの事業を支えるサイバーセキュリティの取り組みをご紹介するものとして、「サイバーセキュリティ経営報告書」を発行しています。
NECグループは、ステークホルダーのみなさまとのコミュニケーションを通して、企業活動の改善をはかり、社会から信頼される企業を目指してまいりたいと思います。ぜひ、本報告書をご一読くだされば幸いです。
情報セキュリティ推進体制
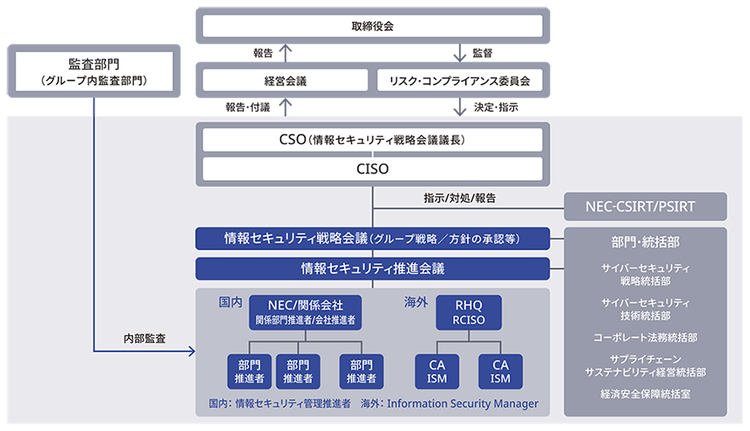
NECグループの情報セキュリティ推進体制は、情報セキュリティ戦略会議と下部組織、各関連組織で構成されます。情報セキュリティ戦略会議はCISOが議長を務め、情報セキュリティ施策の審議・評価・改善、事故の原因究明と再発防止策の方向付け、情報セキュリティビジネスへの成果活用などを審議します。また、ここで決定した施策の運営状況は、定期的に社長に説明し、了承を得ています。
CISOは、情報セキュリティ対策を推進するサイバーセキュリティ技術統括部、サイバーセキュリティ戦略統括部と、サイバー攻撃を監視しインシデント発生時には迅速に収拾をはかるCSIRT(Computer Security Incident Response Team)を統括します。情報セキュリティ推進会議やワーキンググループは、情報セキュリティ推進計画の共有、情報セキュリティ施策の討議・調整、進捗報告、各組織の情報セキュリティ管理推進者への依頼、督促などを行います。
NECは各部門長が、国内関係会社は社長または役員クラスが情報セキュリティ管理責任者として、主管するグループ会社も含め情報セキュリティの確保に責任を負い、ルールの周知徹底、施策の導入・運用、実施状況のモニタリング・見直し・改善などを継続的に実施します。
以上の体制に加え、取締役がサイバーセキュリティに関与し、監督しています。
また、各海外拠点にISM(Information Security Manager)を設置し、担当する拠点のセキュリティ管理とその結果に責任を持たせています。
さらにRegional CISOが地域全体を統括することで、グローバルガバナンスを強化しています。