NECサイバーセキュリティ戦略本部セキュリティ技術センターの角丸です。昨今のサイバー脅威に関する記事 [1] [2]にあるように、様々な攻撃キャンペーンで新型コロナウィルス(COVID-19)がおとり文書やテーマとして利用されているという報告があります。そこで、私たちのチームで日々収集している脅威情報の中からCOVID-19をキーワードとして抽出し、MITREがベータ版として提供しているサブテクニックが加わったバージョンのATT&CKを用いて、COVID-19に関するサイバー攻撃の手口を整理してみましたのでご紹介します。
MITRE ATT&CK® Frameworkとは
MITRE ATT&CK®は、サイバー攻撃の手口を体系化した知識ベースで、米国の政府系非営利団体であるMITREが開発しています[3]。
ここ数年、ATT&CKを活用するシーンが見られるようになってきており、セキュリティベンダーから発行される脅威レポートでも、ATT&CKの情報を目にするようになりました[4]。そのATT&CKですが、2019年10月リリースの現行バージョンに対し、攻撃の手口がより細分化されたサブテクニックが加わった体系化が検討されており、ベータ版が事前公開されています[5]。
注意事項
MITRE ATT&CK®、およびATT&CK®は、MITRE社のトレードマークです。執筆時点でのオフィシャルバージョンは2019年10月にリリースされたATT&CKであり、本記事では事前公開されているサブテクニックを含んだATT&CKベータ版を用いています。
COVID-19関連の脅威情報の抽出
私たちのチームで日々収集している脅威情報の中から、コロナウィルス(COVID-19)をキーワードとして抽出、さらに攻撃の手口が異なりそうな観点で選択し、下記6つの脅威レポート・記事・投稿を対象としました。
- Based on Office 365 ATP data, Trickbot is the most prolific malware operation using COVID-19 themed lures(2020-04-18)[6]
- Findings on coronavirus & online security threats(2020/04/22) [7]
- Vietnamese Threat Actors APT32 Targeting Wuhan Government and Chinese Ministry of Emergency Management in Latest Example of COVID-19 Related Espionage [4]
- Corona Locker - Max Kersten(2020/04/21)[8]
- Gamaredon APT Group Use Covid-19 Lure in Campaigns(2020/4/17) [9]
- PoetRAT: Python RAT uses COVID-19 lures to target Azerbaijan public and private sectors(2020/4/16)[10]
MITRE ATT&CKマッピング
参照元の脅威情報にATT&CKとのマッピングが含まれている場合( [4], [9])は、それを基にサブテクニックのマッピングを行い、マッピングが含まれていない場合( [6],[7], [8], [10])は、提供される脅威情報を基に攻撃の手口を抽出した上でマッピングを行いました。
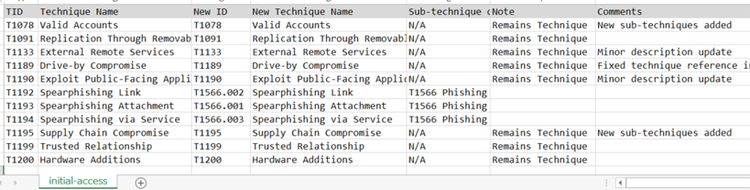
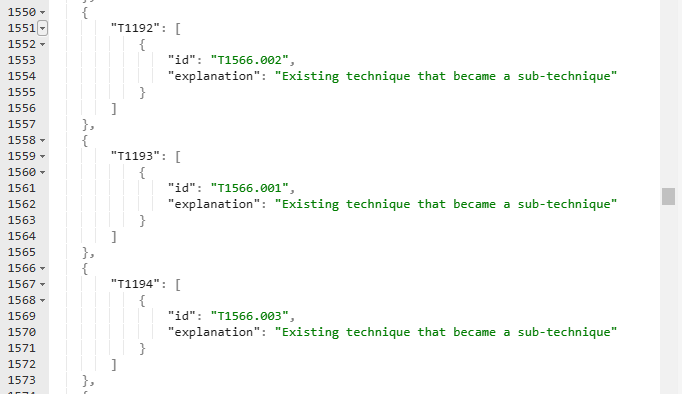
現行版のマッピングをATT&CKベータ版に変換するには、MITREから提供されているCSVファイル [12]、もしくはJSONファイル [13]を活用すると便利です。どちらも対応が記載されていますが、テクニック名の変更が追えるなどCSVファイルの方が情報量は多くなっています。
CSVファイル [12]の一部(Initial Accessの対応関係)
JSONファイル [13]の一部(ベータ版T1566と現行版T1192~1194の関係)
ベータ版へ直接マッピングするには、ベータ版のATT&CK Navigator [11]を活用します。ATT&CK Navigatorを使うことで、攻撃の手口をATT&CKマトリクスで可視化しながら作業ができます。また、作成した攻撃の手口はJSONファイルへ出力することができるため、その後の活用にも有用です。
なお、現行版のATT&CK Navigator [16]と見比べてみると、現行版とベータ版との違いが分かりやすいです。
サブテクニックが追加されるのに伴い、テクニックのカテゴリー分けが一部見直されています。変わらないテクニック、名前が変更となったテクニック、サブテクニックとして新たに定義されたもの、などがあります。これらの変換の際の手順や注意点などは、MITREから情報[14]が提供されていますので、そちらを参考にするのがよいでしょう。
それでは、6つの脅威情報に対して攻撃の手口をサブテクニックとしてマッピングした結果を記載します。
1. Based on Office 365 ATP data, Trickbot is the most prolific malware operation using COVID-19 themed lures [6]
Tactics
1
1
Technique : Sub-Technique (ベータ版)
1
1
(現行版)
1
1
Initial Access
1
1
Phishing : Spearphishing Attachment (T1566.001)
1
1
T1193
1
1
Defense Evasion
1
1
Virtualization/Sandbox Evasion: Time Based Evasion(T1497.003)
1
1
T1497
1
1
2. Findings on coronavirus & online security threats [7]
Tactics
1
1
Technique : Sub-Technique (ベータ版)
1
1
(現行版)
1
1
Initial Access
3
1
Phishing : Spearphishing Attachment (T1566.001)
1
1
T1193
1
1
1
1
Phishing : Spearphishing Link (T1566.002)
1
1
T1192
1
1
1
1
Phishing : Spearphishing via Service (T1566.003)
1
1
T1194
1
1
3. Vietnamese Threat Actors APT32 Targeting Wuhan Government and Chinese Ministry of Emergency Management in Latest Example of COVID-19 Related Espionage [4]
Tactics
1
1
Technique : Sub-Technique (ベータ版)
1
1
(現行版)
1
1
Initial Access
2
1
Phishing: Spearphishing Attachment (T1566.001)
1
1
T1193
1
1
1
1
Phishing: Spearphishing Link (T1566.002)
1
1
T1192
1
1
Execution
2
1
Signed Binary Proxy Execution: Regsvr32 (T1218.010)
1
1
T1117
1
1
1
1
User Execution: Malicious Link (T1204.001)
1
1
T1204
1
1
Defense Evasion
1
1
Signed Binary Proxy Execution: Regsvr32 (T1218.010)
1
1
T1117
1
1
Command and Control
2
1
Encrypted Channel: Symmetric Cryptography (T1573.001)
1
1
T1032
1
1
1
1
Standard Non-Application Layer Protocol (T1095)
1
1
T1094
1
1
4. Corona Locker - Max Kersten [8]
Tactics
1
1
Technique : Sub-Technique (ベータ版)
1
1
(現行版)
1
1
Defense Evasion
2
1
Indicator Removal on Host: File Deletion (T1551.004)
1
1
T1107
1
1
1
1
Modify Registry (T1112)
1
1
T1112
1
1
Impact
2
1
System Shutdown / Reboot (T1529)
1
1
T1529
1
1
1
1
Defacement: Internal Defacement (T1491.001)
1
1
T1491
1
1
5. Gamaredon APT Group Use Covid-19 Lure in Campaigns [9]
Tactics
1
1
Technique : Sub-Technique (ベータ版)
1
1
(現行版)
1
1
Initial Access
1
1
Phishing: Spearphishing Attachment (T1566.001)
1
1
T1193
1
1
Execution
2
1
Command and Scripting Interpreter: Bash (T1059.004)
1
1
T1064
1
1
1
1
User Execution: Malicious File (T1204.002)
1
1
T1204
1
1
Persistence
1
1
Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder (T1547.001)
1
1
T1060
1
1
Defense Evasion
3
1
Deobfuscate/Decode Files or Information (T1140)
1
1
T1140
1
1
1
1
Indicator Removal on Host: File Deletion (T1551.004)
1
1
T1107
1
1
1
1
Template Injection (T1221)
1
1
T1221
1
1
Discovery
1
1
System Information Discovery (T1082)
1
1
T1082
1
1
Command and Control
4
1
Data Obfuscation: Protocol Impersonation (T1001.003)
1
1
T1001
1
1
1
1
Non-Standard Port (T1571)
1
1
T1043
1
1
1
1
Application Layer Protocol: Mail Protocols (T1071.001)
1
1
T1071
1
1
1
1
Ingress Tool Transfer (T1105)
1
1
T1105
1
1
6. PoetRAT: Python RAT uses COVID-19 lures to target Azerbaijan public and private sector [10]
Tactics
1
1
Technique : Sub-Technique (ベータ版)
1
1
(現行版)
1
1
Execution
1
1
Command and Scripting Interpreter: VBScript (T1059.005)
1
1
T1064
1
1
Persistence
1
1
Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder (T1547.001)
1
1
T1060
1
1
Privilege Escalation
1
1
Abuse Elevation Control Mechanism: Bypass User Access Control (T1548.002)
1
1
T1088
1
1
Defense Evasion
4
1
Deobfuscate/Decode Files or Information (T1140)
1
1
T1140
1
1
1
1
Use Alternate Authentication Material: Application Access Token (T1550.001)
1
1
T1527
1
1
1
1
Indicator Removal on Host: File Deletion (T1551.004)
1
1
T1107
1
1
1
1
Virtualization/Sandbox Evasion: System Checks (T1497.001)
1
1
T1497
1
1
Discovery
4
1
File and Directory Discovery (T1083)
1
1
T1083
1
1
1
1
System Information Discovery (T1082)
1
1
T1082
1
1
1
1
System Owner/User Discovery (T1033)
1
1
T1033
1
1
1
1
Network Service Scanning (T1046)
1
1
T1046
1
1
Collection
3
1
Data from Local System (T1005)
1
1
T1005
1
1
1
1
Video Capture (T1125)
1
1
T1125
1
1
1
1
Input Capture: Keylogging (T1056.001)
1
1
T1056
1
1
Exfiltration
1
1
Exfiltration Over Alternative Protocol: Exfiltration Over Unencrypted/Obfuscated Non-C2 Protocol (T1048.003)
1
1
T1048
1
1
おまけ
MITREが開発中のツールTRAM [15]を使うと今回行った脅威情報からのマッピングを省力化することができます。精度を高めるには人手での分析を必要としますが、すべて人手でマッピングするよりはずっと効率化が図れると思います。ベータ版のATT&CKにはまだ対応していないようですが、現行版でいったんATT&CKへのマッピングを作成し、その後、上記で挙げたCSVファイル、もしくはJSONファイルを活用してベータ版へ変換することは複雑ではないでしょう。
まとめ
本記事では、新型コロナウィルス(COVID-19)がおとり文書やテーマとして利用されている脅威情報に対して、MITREがベータ版として提供しているサブテクニックが加わったバージョンのATT&CKを用いて、攻撃の手口をマッピングした結果をご紹介しました。
ベータ版がオフィシャルになるのはもう少し先になることが見込まれますが、実際に観測された情報に基づきブラッシュアップされているとのことで、使いやすさは向上しているように感じました。ぜひ皆さんも活用してみてはいかがでしょうか。
参考資料
[1] https://blog.malwarebytes.com/threat-analysis/2020/04/apts-and-covid-19-how-advanced-persistent-threats-use-the-coronavirus-as-a-lure/
[2] https://www.bleepingcomputer.com/news/security/researchers-30-000-percent-increase-in-pandemic-related-threats/
[3] https://attack.mitre.org/
[4] https://www.fireeye.com/blog/threat-research/2020/04/apt32-targeting-chinese-government-in-covid-19-related-espionage.html
[5] https://attack.mitre.org/resources/updates/updates-march-2020/index.html
[6] https://twitter.com/MsftSecIntel/status/1251181180281450498
[7] https://www.blog.google/technology/safety-security/threat-analysis-group/findings-covid-19-and-online-security-threats/
[8] https://maxkersten.nl/binary-analysis-course/malware-analysis/corona-locker/
[9] https://blog.trendmicro.com/trendlabs-security-intelligence/gamaredon-apt-group-use-covid-19-lure-in-campaigns/
[10] https://blog.talosintelligence.com/2020/04/poetrat-covid-19-lures.html
[11] https://mitre-attack.github.io/attack-navigator/
[12] https://attack.mitre.org/docs/subtechniques/subtechniques-csv.zip
[13] https://attack.mitre.org/docs/subtechniques/subtechniques-crosswalk.json
[14] https://medium.com/mitre-attack/attack-subs-what-you-need-to-know-99bce414ae0b
[15] https://github.com/mitre-attack/tram
[16] https://mitre-attack.github.io/attack-navigator/
執筆者プロフィール