NECサイバーセキュリティ戦略本部セキュリティ技術センターの山田です。
皆さんは、ご自身の所属する組織にて情報漏洩インシデントが発生した場合、どれほどの損害が生じるか考えてみたことはあるでしょうか?
今回は、個人情報漏洩インシデント発生時の損害額算出について、公開されているモデル、研究結果を3つご紹介します。
個人情報漏洩インシデント発生による損害
現在、不正アクセスやマルウェア感染、内部犯行に、紙媒体、記録媒体の紛失など、様々な理由で個人情報漏洩インシデントは発生しており、調査費用や被害者へのお詫び金などが必要となるだけでなく、時にはユーザ離れや世間の批判からサービス終了に至ることもあります。
このような背景もあり、システムの堅牢化、セキュリティ製品の導入などセキュリティ対策を実施することは必須と言える社会になっていますが、「どこまで対策をしたらいいのかわからない」、「セキュリティ対策をしているが、費用対効果がわからない」という方も多いかと思います。
下記に、インシデント発生時に想定される損害の要因をいくつか挙げます。
- 初動対応費用:ネットワーク隔離、システム停止など
- 調査費用:インシデント原因の調査、影響範囲の調査
- 顧客対応:実被害額の補償、お詫び金支払い、コールセンター設置など
- 賠償損害:訴訟費用、損害賠償金
- ブランドイメージ低下による顧客離れ、取引停止など
実際には記載した以外の損失も発生していると思われますが、日本では、このような情報を詳細に公開している企業は少なく、実際にインシデントが発生した企業でないと分からない部分が多くあります。
こういった損失額、情報漏洩によるリスクを正しく認識することで、適切なセキュリティ対策を導入することに繋げることができると考えられます。
そこで今回は、過去のインシデント事例から情報漏洩インシデント発生時の損害額を試算することを目的として提案されているモデルを3つご紹介します。
JOモデル
日本ネットワークセキュリティ協会(JNSA)のセキュリティ被害調査ワーキンググループは、2002年より新聞やインターネットニュースなどで報道されたインシデントの記事、組織からリリースされたインシデント情報を集計し、インシデント発生企業の業種、漏洩人数、経路などの分類・評価を行っています。
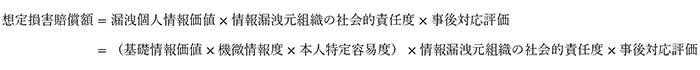
また、これらの情報からインシデント発生企業における、顧客1人当たりへの想定損害賠償額を算出するJNSA Damage Operation Model for Individual Information Leak(JOモデル)を提案しています。[1]算出式は下記のようになっています。
- 漏洩した情報の種類から決定される「漏洩情報価値」、
- 公的機関や、特定業種、知名度の高い大企業であると高くなる「社会的責任度」、
- 事後対応が迅速であったか、正確な状況把握ができていたかなどの要因から判断される「事後対応評価」、
この3つの乗算によって、1人あたりの想定損害賠償額が算出されます。
Romanoskyモデル
次に、Journal of Cybersecurityに掲載されている論文にて提案されているモデル(以降、Romanoskyモデル)をご紹介します。[2]
こちらの研究では、アメリカのAdvisen社より入手した2005年から2014年の間にアメリカの企業で発生した11,705件のインシデント情報を元に、各年に企業が被った総コストを算出するモデルを提案しています。ここで、i, t はt年の企業iのデータを参照することを示し、revenueは収益、recordsは情報の漏洩件数、repeatは過去にもインシデントが発生しているか、lawsuitはインシデントについて訴訟が起きているか、FirmTypeはインシデント発生企業の業種を示しています。
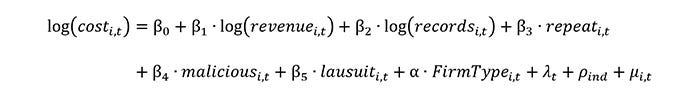
係数(β)の詳細な値は省略しますが、Romanoskyモデルでは統計的に有意な値で、企業の収益と、漏洩情報件数に比例して、インシデント発生時の損害額が高くなると示されています。
山田モデル
最後にご紹介するのは、私の学生時代の研究成果である算出モデルです(以降、山田モデル)。[3]
この研究では、個人情報漏洩インシデントが発生した場合の、組織が被る被害者へのお詫び料および、情報セキュリティ対策費を評価することを目的とし、企業が発表している決算短信の情報から、インシデント発生企業で生じた損害額の情報を収集し、114件分*1のインシデント情報に対して重回帰を適用することでモデルを提案しています。
重回帰を適用する場合には、正解となる値、目的変数を設定する必要がありますが、この研究では決算短信に記載のある、「特別損失額」の内訳として計上されている「セキュリティー対策費」に注目、特別損失額との関係を分析し、漏洩損害額として目的変数を設定しました。
モデルの形式はRomanoskyモデルと同様になりますが、被害人数や、売上高以外に、JOモデルにて定義された事後対応度や、本人特定容易度などの情報、漏洩した情報の種類をインプットしています。
山田モデルでは、企業の売上高が統計的に有意な値で漏洩損害額に影響しているという部分はRomanoskyモデルと同様でしたが、係数はRomanoskyモデルよりも高い0.99となりました(Romanoskyモデルのrevenueにかかる係数は0.13)。
一方、被害人数は有意な係数とならず、JOモデルを参照した各係数も有意とは判断できませんでした。
log(漏洩損害額)=β0+β1∙log(被害人数)+β2∙log(売上高)+…
山田モデル(一部略)
*1 分析したインシデントデータはJNSA様より提供いただいた15,569件分ですが、重回帰適用可能なデータとして、114件分のデータを使用しました。
各モデルの比較
先述の各モデルの特徴、比較表は下記のように整理できます。
JOモデル:被害者が損害賠償請求した際の損害賠償額の試算が目的
Romanoskyモデル:アメリカの企業の情報を元にインシデント発生時の損害全体の試算が目的
山田モデル:日本企業の情報を元に、損害賠償額は除き、企業がインシデント対応で被った損害額の試算が目的
各モデルの比較
また、2014年にベネッセホールディングスで発生したインシデントを対象に、各モデルを使用し損害額の試算を実施した結果が次の表になります。
各モデルでの試算比較(金額の単位は百万円)
実際に計上された約260億円の情報セキュリティ対策費に対して、JOモデルでは、損害賠償額を試算するため金額が非常に大きくなり約1兆6千億円。Romanoskyモデルでは、売上高の規模が大きいアメリカの企業のデータを参照しているためか、日本の企業に適用した今回のケースでは、実際の損害額の1/10ほどの約24億円。特別損失額と情報セキュリティ対策費を参考にした山田モデルでは最も近い1/2の金額の約130億円が算出されました。
使用した114件のインシデントデータについて、山田モデルでの算出額を検証した結果、平均誤差率(1に近いほど誤差が少ない)は1.73となりました。ベネッセホールディングスの事例においても、算出額と実際の損害額の差額は約130億円と差がありますが、当時は多く収集できなかった情報セキュリティ対策費のような実際の損害額情報の補完、損害賠償額を算出する目的で定義された本人特定容易度などのパラメータの調整、新たな指標の追加などを行うことで、精度の向上が期待できます。
まとめ
今回は、情報漏洩インシデント発生時に企業が被る損害額の試算を目的としたモデルを3つご紹介しました。インシデント発生時の売上減少、株価減少など、今回ご紹介したモデルでは評価しきれない部分もありますが、別の観点でインシデント発生時の損害額を算出可能なモデルもあり、目的に合わせてモデルを選択することでリスクの可視化、定量評価に繋げることが可能だと思います。皆さんの所属組織でインシデントが発生した際にどれほどのリスクがあるのか、一度試算をされてみてはいかがでしょうか。
参考情報
[1] 2018年 情報セキュリティインシデントに関する調査報告書
https://www.jnsa.org/result/incident/2018.html
[2] Examining the costs and causes of cyber incidents
https://doi.org/10.1093/cybsec/tyw001
[3] 個人情報漏洩の損害額の新しい数理モデルの提案
https://ipsj.ixsq.nii.ac.jp/ej/index.php?active_action=repository_view_main_item_detail&page_id=13&block_id=8&item_id=199578&item_no=1
執筆者プロフィール
山田 道洋(やまだ みちひろ)
セキュリティ技術センター セキュリティ実装技術チーム
NECグループのセキュア開発・運用を推進。主にクラウドのセキュアアーキテクチャ検討、リスクアセスメントに従事。