はじめに
こんにちは。NECセキュリティ技術センターのTwo(ハンドルネーム)です。
今回は、NECのCyber Threat Intelligence(以下、CTIと記載)の取り組み例として、NECにおける「脅威インテリジェンス共有基盤」をご紹介したいと思います。
脅威インテリジェンス共有基盤とは?
NECでは、社内で脅威情報やセキュリティニュース情報、インディケータ情報(Indicator of Compromise(IoC))を共有するための基盤システムとして、脅威インテリジェンス共有基盤を運用しています。(※インディケータ情報(IoC)とは、攻撃者が使用したサーバのIPアドレスやドメイン、マルウェアのハッシュ値などの情報のことを表します。)
日々、OSINT(Open Source Intelligence)による情報やAIS[1], CTA[2]で共有された情報を収集し、社内へ共有しています。
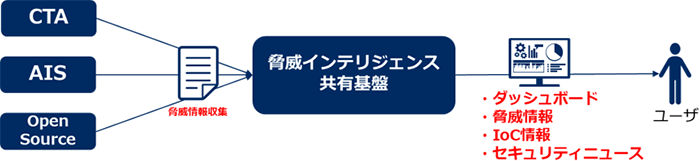
蓄積された各種情報はWebブラウザやAPIを介して閲覧することが出来るようにしています。また情報は、CTI分野でよく利用されるSTIX[3]のXML形式でエクスポートできることはもちろんですが、他分野でも広く一般的に利用されているCSVやJSON形式でもエクスポートすることができるため、エンジニアがケースバイケースで脅威情報やインディケータ情報を扱えるシステムになっています。
また、脅威情報と一部インディケータ情報は関連付けられていますので、単なるIPアドレスやドメイン、ハッシュ値等に終始せず、付加価値情報を持ったインディケータ情報を提供しています。
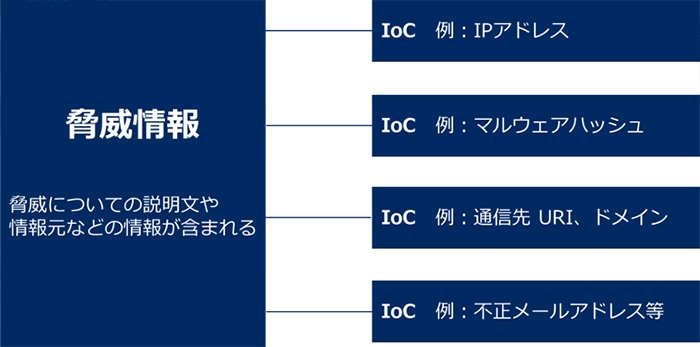
また、深刻度を「重大/警戒/注意/通知」の4段階で各情報に指定できるため、情報の優先度付けが出来るようにしています。
このようなCTIに関するシステムを活用することで、お客様のシステムのセキュリティを維持、向上できるように取り組んでいます。
一般的な活用例
脅威インテリジェンス共有基盤に日々収集、蓄積された脅威情報、インディケータ情報の一般的な活用例についてご紹介します。例えば、ファイアウォール等に適用できる拒否リストを作成することが出来ます。
しかし、ここで一つの課題があります。拒否リストを作成するのは良いのですが、インディケータ情報が「大量」にある場合、リストも膨大になってしまい、「現実的には使いづらい」ものになってしまいます。
このような課題を緩和する方法として、脅威インテリジェンス共有基盤では「タグ付け」を行っています。
具体的には、攻撃手口(Tactics, Techniques and Procedures(以下、TTPsと記載))や攻撃の標的になった業種、MITRE ATT&CK[4]のID情報などをタグとして付与しています。
なお、攻撃手口の種類を一意に識別するために体系的にまとめられたものとして、CAPEC[5](Common Attack Pattern Enumeration and Classification)があります。
例:
- TTPs
- Ransomware
- RAT
- ATMマルウェア
- DDoS
- 標的型攻撃
- ウェブ改ざん - 業種
- 金融
- 政府
- 自動車 - MITRE ATT&CK
- Technique ID
このような情報を基に絞り込みを行うことで膨大な量のインディケータを削減していくことが可能です。
例えば金融関係のお客様向けに拒否リストを作成したい場合、次のようなフィルタを考えることが出来ます。
- 業種:金融
- TTPs:ATMマルウェア
加えて、金融系企業を狙う攻撃者グループ名もフィルタに加えることで、さらに効果的なリストにすることもできます。
また、拒否リストの作成だけでなく、様々な観点での統計も取ることが出来ます。
2020年に収集した情報では、例えば次のような業種に関するキーワードで絞り込みを行うと、以下のような脅威情報数の違いが確認できました。(※本結果は、NECが収集した情報を基にしているため、すべてを網羅出来ておりません。)
- 金融:135件
- 政府:297件
- 医療:166件
その他、攻撃のトレンドをTTPsやMITRE ATT&CK情報から算出することも考えられます。脅威インテリジェンス共有基盤ではトップページにダッシュボード画面を用意しており、システム上で検索されたキーワードのトレンド分析結果などの統計情報も表示しています。
最後に
EmotetやIcedIDなどの国内でも流行している攻撃をはじめ、サイバー攻撃は日々、複雑化、巧妙化しています。CTIを活用することで、最新のセキュリティ情報を分析した上で、根拠を持った判断、対応が可能になります。
NECでは、MITRE ATT&CKをはじめとした様々な観点を利用して情報を分析し、お客様にご提供する製品・サービス、システムのセキュリティ強化のためにCTI活用を推進しています。
参考情報
[1] NECプレスリリース:NEC、米国国土安全保障省が推進する官民でサイバー脅威情報を共有する枠組み「AIS」に加入
https://jpn.nec.com/press/201703/20170315_01.html
[2] NECプレスリリース:NEC、セキュリティ企業間でサイバー攻撃の脅威情報を共有する非営利団体「Cyber Threat Alliance (CTA)」に加盟
https://jpn.nec.com/press/201810/20181005_02.html
[3] STIX(Structured Threat Information eXpression):脅威情報を共有するための記述形式。
https://stixproject.github.io/
[4] MITRE ATT&CK:
https://attack.mitre.org/
[5] CAPEC(Common Attack Pattern Enumeration and Classification):
https://capec.mitre.org/
執筆者プロフィール
Two(トゥー)※ハンドルネーム
セキュリティ技術センター インテリジェンスチーム
入社以来、セキュリティソフトウェアの設計開発業務に従事。
2019 年より、セキュリティ技術センターに着任し、インテリジェンスチームの一員として脅威情報収集, 分析, 活用を推進中。
また、PSIRT として脆弱性ハンドリング業務にも従事。情報処理安全確保支援士(RISS)を保持。