NECサイバーセキュリティ戦略統括部セキュリティ技術センターの中野です。あけましておめでとうございます。読者のみなさまは冬休みをどのように過ごされましたでしょうか。中には久しぶりに里帰りをし、ゆっくり過ごされた方もいらっしゃるのではないでしょうか。家族や親戚などで集まる際には、大勢の人で遊べるゲームの1つでもあると盛り上がりますよね。ボードゲームやカードゲームなどのアナログゲームであれば、専用の機材が不要で、誰でも気軽に参加できます。そこで、今回はそんなアナログゲームとセキュリティに着目し、セキュリティを学べるアナログゲームをいくつかご紹介します。
セキュリティを学べるアナログゲームは数多く世に出ています。当ブログでは今まで様々なセキュリティトレーニングソフトを紹介していますが、それらと比較してアナログゲームは環境構築を行う必要がなく、必要なものを印刷するだけで取り組めるため、技術者以外の方でも短時間で気軽に楽しく学べるのが特徴です。今回はそれらのアナログゲームの中でも、無料で簡単に利用できる以下の5つを、プレイした所感を交えながら紹介します。
- ABCSIRT ~30分で学ぶはじめてのインシデント対応~[1]
- GAME OF CSIRT ~防ぐ、でもやられる、ならば対処する~[2]
- マルウェアスイーパー ~協力と決断力でパンデミックを阻止せよ~[3]
- OWASP 蛇とはしご[4]
- Elevation of Privilege 脅威モデリングカードゲーム[5]
今までセキュリティに興味があったけどなかなか学習できなかった方は、ぜひ今回ご紹介するアナログゲームを遊び、学習のきっかけにしていただければと思います。また、企業で研修を行う際にも役に立つ情報だと思いますので、企業の教育担当者にもぜひご一読いただければと思います。
ABCSIRT ~30分で学ぶはじめてのインシデント対応~[1]
概要
- 内容:工業部品を販売する会社のCSIRTメンバーとして、インシデントレスポンス演習を行うボードゲーム。1日の限られた工数内で適切な対応を選択し、それを月~金曜日の1週間分行う
- プレイスタイル:チーム対抗戦
- プレイ人数:2~4人
- プレイ時間:20~30分
- 学習効果:CSIRTの流れや、主な役割が学べる
大まかな遊び方
- 月曜日~木曜日までの状況カード(曜日ごとに1枚)をボードに置き、対応カードを曜日ごとに整理しておく(曜日ごとに10枚前後ある)
- まず月曜日の状況カードをめくる
- 状況カードに月曜日の状況が記載されているので、その状況に合わせて必要だと思われる対策を、対策カードの中から選ぶ。この時、対応カードに工数が2hや1hといった形で書かれているので1日の工数(8h)を超えないように選ぶ。超えなければ何枚選んでも良い
- 対応カードをめくり、裏面に記載されているポイントを合計する(良い対応を選べば選ぶほどポイントが高い)
- 火~木曜日に関しても、月曜日と同様のことを行う
- 金曜日は解説書を読みながら振り返り・ディスカッションを行う
- 最終的に1番ポイントが高かったチームの勝ち
所感
インシデント対応の流れが楽しく学べる内容になっていると思いました。解説書が丁寧に書かれているため、セキュリティ初心者にもおすすめです。内容自体はCSIRTの流れを学ぶものとなっていますが、どういった事態に陥った際にどういった対応をするのが適切か、ゲーム形式で楽しく学ぶことができ、ITに従事する方全員に学んでいただきたい内容となっています。短時間で気軽に実施でき、チーム対抗戦でもあるため、企業の集合研修でも使用できると思います。また、リモートプレイ用のエクセルファイルも用意されており、リモート研修にも活用できると思います。
GAME OF CSIRT ~防ぐ、でもやられる、ならば対処する~[2]
概要
- 内容:組織のCSIRT担当として、適切な準備と対応演習を行うボードゲーム
- プレイスタイル:個人またはチーム対抗戦
- プレイ人数:2名または2チームで実施
- プレイ時間:15~20分
- 学習効果:サイバー攻撃に対して必要な対応が学べる
大まかな遊び方
- 各チームに株価3000万ポイントが与えられ、①準備フェーズ、②攻撃フェーズ、③対応フェーズを経て、ライバル企業(相手チーム)との点数を競う
① 準備フェーズ
準備カード(計14枚)の中から、今後発生するサイバー攻撃に備えて好きな準備カードを各チーム交互に1枚ずつ計3枚選ぶ。
② 攻撃フェーズ
攻撃カード(計6枚)の中からランダムに1枚のカードを選び、その裏面に記載された下落株価ポイントの分だけ株価ポイントが下落する。また、その際持っている準備カードの種類に応じて株価ポイントの下落が抑制される。
③ 対応フェーズ
対応カード(計12枚)の中から、攻撃カードに対応すると思われるカードを交互に1枚ずつ合計2枚選ぶ。対応カードの裏面に記載されている上昇株価ポイントを確認し、その分だけ株価ポイントが上昇する。最終的に株価ポイントが高いチームの勝ち。
所感
攻撃に備えて準備を行い、攻撃が起こった後はその攻撃への対応を行うという業務の流れが追体験できるようなゲームとなっています。何の攻撃が起こるか分からないため、ゲームのタイトルにもある通り、どれだけ準備しても株価ポイントは必ず下落するように出来ています。行われた攻撃に対してどれだけ適切な対応が行えるかがポイントになると感じました。前述したABCSIRTと比べて、こちらのゲームは相手(チーム)と直接対決する対戦形式になっているのが特徴で、チーム内だけでなくチーム間でもディスカッションを深めることが可能です。また、本ゲームもリモートプレイ用のエクセルファイルが用意されており、リモート研修にも活用できます。
マルウェアスイーパー ~協力と決断力でパンデミックを阻止せよ~ [3]
概要
- 内容:各社のCSIRT担当者が協力しながらマルウェアの検体を集め、無力化していくボードゲーム
- プレイスタイル:全員で協力
- プレイ人数:4名
- プレイ時間:20~30分
- 学習効果:CSIRT連携の大切さを体感できる
大まかな遊び方
- 各プレイヤーの役割を決める(役割は以下の4つ)
① 本社 CSIRT担当者
② 北海道支社 CSIRT担当者
③ 大阪支社 CSIRT担当者
④ 博多支社 CSIRT担当者
- 各支社には3つの課(総務課、人事課、営業課)が存在する
- 以下の①~③のフェーズを繰り返しながらゲームを進めていく。
① 感染拡大フェーズ
感染拡大カードをランダムに1枚引き、指示に従ってマルウェアチップを各支社の各課に配置する。
② 支社CSIRT担当者フェーズ
3つの支社の担当者が行動するフェーズ。決められた行動範囲内で各支社に配置されたマルウェアチップを本社検体ゾーンへ送信していく。
③ 本社CSIRT担当者フェーズ
本社CSIRT担当者が行動するフェーズ。決められた行動範囲内で各支社のCSIRT担当者の行動支援や、本社検体ゾーンに配置されたマルウェアチップを外部機関に送信する等の行動を行う。同じマルウェアチップが外部機関に4つ貯まると、そのマルウェアは無力化され、全支社に配置されているそのマルウェアチップは取り除かれる。
- 最終的に3種類のマルウェア全てが無力化されればゲームクリア
- 逆に1つの支社の1つの課にマルウェアチップが4つ貯まるとゲームオーバー
所感
ABCSIRTやGAME OF CSIRTと比べてCSIRTの連携に重点を置いたゲームとなっています。各担当者が実施できる行動が細かく制限されており、明確なゲームオーバーもあるため、各CSIRT担当者がどのような行動をするのか、チーム内で相談しながら進めていく必要があります。そのため、ディスカッションも深まりやすく、チーム内のコミュニケーションがより深まるゲームだと思いました。こちらもリモートプレイ用のエクセルファイルが用意されています。
OWASP 蛇とはしご [4]
概要
- 「蛇とはしご」というアジア発祥のボードゲームを題材にしたすごろくゲーム
- 安全なコーディングプラクティス(OWASP Top 10 プロアクティブコントロール2014)やアプリケーションリスク(OWASP Top 10 最重要ウェブアプリケーションリスク2013)を学ぶことが可能
- プレイ人数:2~6人
- 想定対象者:ソフトウェアプログラマー
大まかな遊び方
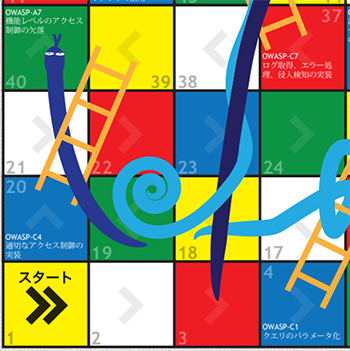
基本的にはすごろくゲームと同じです。サイコロを転がし出た目の数だけ進み、先にゴール(100のマス)にたどり着いた方の勝ちになります。下図はボード[6]の一部を抜き出したものになります。ボードには蛇とはしごが設置されており、はしごの下のマスに止まった場合、はしごの最上位に移動します。逆に、蛇の口があるマスに止まった場合、蛇の尻尾のマスまで降りなければなりません。はしごにはOWASP Top 10 プロアクティブコントロール、蛇にはOWASP Top 10アプリケーションリスクが記載されているので、蛇やはしごのマスに止まった際にはそこに記載されているOWASP Top 10の説明やディスカッションを行うようにします。そうすることで、ゲームを通してOWASP Top 10を学び、アプリケーション開発のセキュリティにおいて重要な気づきを得る仕組みになっています。
所感
すごろくゲームというだけあってルールも簡単で手軽に遊べるゲームだと思います。開発者の方が研修やアイスブレイクなどで遊ぶのが最も適していると思いますが、他にもOWASP Top 10を全く知らない方に触れていただき、アプリケーション開発においてのベストプラクティスやリスクを学ぶきっかけにしてもらうといった用途も考えられます。上記はウェブアプリケーション版を紹介していますが、実はモバイルアプリ版[7]もあります。モバイルアプリ版ではOWASP Mobile Top 10を学習することができます。ただし、どちらのゲームも最新版のOWASP Top 10には対応していないので、その点は注意が必要です。
Elevation of Privilege 脅威モデリングカードゲーム [5]
概要
- Microsoft社により提唱されているSTRIDE脅威モデル[8]に則った脅威の洗い出しが実践できるカードゲーム
- プレイ人数:3~6人
大まかな遊び方
- 脅威を洗い出したいシステム図をあらかじめ用意しておく
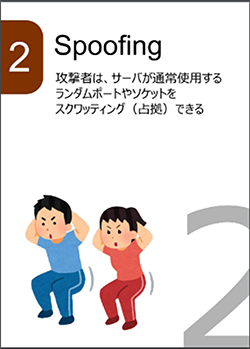
- カードを3~6人のプレイヤーに配る。各カードは下図([9]より抜き出し)のようにSTRIDEに対応した脅威シナリオが書かれている。また、各カードにはトランプにちなんでマーク・数字(2~10、J、Q、K、A)が割り当てられている
- プレイヤーは順番に1枚ずつカードを場に出していき、カードに書かれている脅威がシステムで実際に発生し得るか検討し、発生すると思う場合はどのような形で発生し得るか発表・記録していく。発表出来たプレイヤーは1ポイント獲得できる
- 最も強いカード(Aが一番強く、2が一番弱い)を出したプレイヤーは追加で1ポイント獲得し、次のターンに移行。またプレイヤーが順番にカードを出し、脅威の発表・記録を繰り返す
- 全てのカードが場に出た時点でゲーム終了、ポイントが最も高いプレイヤーの勝利となる
- カードゲームを進めていくことで、STRIDEに基づいた脅威の洗い出しが進む仕組みとなっている
所感
STRIDEに基づいた脅威の洗い出しができる内容となっており、システム開発に従事する方全員におすすめできるゲームとなっています。脅威の洗い出しだけで終了せずに、洗い出した脅威に対してどのような対策を実施すべきかまで発表するといったルールを追加すると、より実践的な学習に繋がると思います。
まとめ
本ブログでは、セキュリティを学べるアナログゲームを5つ紹介しました。今回は無料かつ簡単に利用できるものということで上記の5つを紹介しましたが、JNSAの「セキュリティ専門家 人狼」[10]や「Malware Containment」[11]などの有償のものも含め、セキュリティ学習ゲームはまだまだたくさんあります。これらのゲームは環境構築が必要なセキュリティトレーニングソフトとは違い、初心者の方でも気軽に楽しく取り組めるのが特徴です。ぜひ、これらのゲームを自身の成長や自社の教育に役立ててみてください。
参考資料
[1] ABCSIRT ~30分で学ぶはじめてのインシデント対応~
https://www.ipa.go.jp/jinzai/ics/core_human_resource/final_project/2020/abcsirt.html
[2] GAME OF CSIRT ~防ぐ、でもやられる、ならば対処する~
https://www.ipa.go.jp/jinzai/ics/core_human_resource/final_project/2020/game-of-csirt.html
[3] マルウェアスイーパー ~協力と決断力でパンデミックを阻止せよ~
https://www.ipa.go.jp/jinzai/ics/core_human_resource/final_project/2020/malware-sweeper.html
[4] OWASP Snakes And Ladders
https://owasp.org/www-project-snakes-and-ladders/
[5] Elevation of Privilege 脅威モデリングカードゲーム
https://github.com/KiiCorp/eop-ja?fbclid=IwAR2FQ3I1lLzQfR8iYUORjn3TguX-QYvXgoCidZwJj8XHmrG9r_fl3HssKWY
[6] OWASP 蛇とはしご – ウェブアプリケーション –
https://owasp.org/www-pdf-archive//OWASP-SnakesAndLadders-WebApplications-JA.pdf
[7] OWASP Snakes and Ladders – 蛇とはしご モバイルアプリ版 –
https://owasp.org/www-pdf-archive//OWASP-SnakesAndLadders-MobileApps-JA.pdf
[8] STRIDE モデル
https://learn.microsoft.com/ja-jp/azure/security/develop/threat-modeling-tool-threats#stride-model
[9] Elevation of Privilege 脅威モデリングカードゲーム
https://github.com/KiiCorp/eop-ja/blob/master/EoP_Card%20Game%20Images_ja.pdf
[10] セキュリティ専門家 人狼
https://www.jnsa.org/edu/secgame/secwerewolf/secwerewolf.html
[11] Malware Containment
https://www.jnsa.org/edu/secgame/malcon/malcon.html
執筆者プロフィール
中野 智晴(なかの ともはる)
セキュリティ技術センター セキュリティ実装技術グループ
NECグループのセキュア開発・運用を推進。
主にクラウド環境におけるセキュアアーキテクチャ検討活動やリスクアセスメントに従事。