NEC サイバーセキュリティ戦略統括部 セキュリティ技術センターの榊です。本ブログでは、クラウドセキュリティのコースウェアであるCCSE(Certified Cloud Security Engineer:認定クラウドセキュリティエンジニア)に関して紹介をいたします。当コースウェアは、日本国内でのリリースからまだ日が経っていないこともあり、2023年7月の執筆時点では日本語の合格体験記が非常に少なく、試験勉強の進め方や、そもそも受講するか等に悩まれている方も多いのではないかと想像します。そんな方に向けて、今回はCCSEの受講・試験合格体験記を書いてみます。
CCSEとは
CCSEは、米国EC-Council International社のコースウェアの一つです [1]。企業がクラウドサービスを構築するうえで必要となるセキュリティの考え方や、AWS・Azure・GCPといった主要なクラウドサービスを安全に構築・運用するためのスキルを学ぶための、4日間の講習・実習です。主に以下のような内容を習得可能です。
- ベンダーニュートラルなクラウドセキュリティの基礎
- AWS、Azure、GCPなどのパブリッククラウドで採用されているツール、テクニック、手順と、パブリッククラウドを構成する方法
- 安全なクラウド環境を設計し、維持する方法
- クラウドネットワークインフラストラクチャの脅威を保護、検出、対応するための知識とスキル
- ビジネス継続性および災害復旧計画の設計と実装方法
- クラウドセキュリティ監視および侵入テストの実施方法
筆者の前提スキルとCCSE受講の経緯
はじめに、CCSE受講時点での、筆者の各種スキルレベルを紹介します。
クラウド系:AWS認定(CLF、SAA、SOA、DVA、SAP、DOP、SCS、DBS)、Azure認定(Azure Foundation)
講義を受けた所感
細かい講義内容の説明は割愛いたしますが、率直な感想は「『クラウドセキュリティ』という概念を、 NIST SP800シリーズなどの各種セキュリティ系ガイドライン 、各国の法律に落とし込んだ内容だなぁ」です。特に、私が2021年に受講したCISSP [2]の講習と比較して、似ている箇所が多数あったように感じました。一部テクニカルな要素(AWSのマネジメントコントロールを操作する演習 等)も含まれてはいるものの、フォーカスはされていないように感じました。
試験に向けた勉強方法
私がCCSEの講義を受講したのは2023年3月27日~30日の4日間でしたが、当時はCCSEに関する問題集や、試験対策本などは販売されておりませんでした。したがって、そもそもできることといえば「ひたすらテキストを復習する」くらいでした。ただし、闇雲に読み込むのではなく、講義の中で講師の方が「ここ重要!」と教えてくださるポイントを中心に読み込みました。どのガイドライン・法律が、何に焦点を当てたものか、AWS・Azure・GCPそれぞれの主要なツール名と機能、サービスの違いなどが該当します。
私が認定試験を受験したのは5/13(土)でしたが、3/30から試験の日まで、平日は毎朝30分~1時間程度、休日は1~2時間程度、テキストをひたすら読み込みました。なおCCSEにはiLabというハンズオン演習も含まれており、講義後も一定期間活用することができるのですが、講義受講後、私は一切触れませんでした。
試験予約および試験直前の準備
試験予約の方法や受験時の注意事項に関しては、講義受講時に研修運営会社から送付してもらえる手順書や、GSXがインターネットに公開している手順書[3]を参考にするとよいと思います(いずれも日本語です)。試験予約は①Webサイトのアカウントを2つ作成(Exam Center、Exam Specialists)、②テクニカルチェック(試験で使用するPCやネットワーク等の環境チェックの実施、③試験予約、という流れですが、手引きを片手に対応すれば比較的スムーズに予約できると思います。また、試験はオンラインで受けることができるので、自宅での受験も可能です。受験における注意事項は主に以下です。
- 試験官は外国籍の方が担当されるため、英語でのコミュニケーションが多少必要になります。いきなり英語で話しかけられるので、構えておかないとびっくりすると思います。一応チャットも使えるので、最悪テキストベースでのやり取りは可能です。
- できれば手元にパスポートを用意しておきましょう。試験官に身分証を見せる必要があるのですが、何分相手は外国籍の方なので、日本の運転免許証が通じない可能性があるそうです。
- 部屋に一人でいることが前提となるので、部屋全体をカメラで映す必要があります。
- 試験中の休憩は取れません(最長4時間。。。)。
- 試験には白紙2枚と筆記用具を持ち込めますが、試験終了時点で破り捨てる必要があります。
その他にも細かい要件があるので、詳しくは公式の案内を見ていただくとよいと思います [3] [4] [5]。 ちなみに私は自宅のお風呂で受験しました(いわゆるバスタブ受験というやつです)。部屋を片付ける手間が省けるので楽ですが、水回りに電子機器を持ち込むため、それなりに危険が伴う点は注意が必要です。
試験中の話
問題は全部で125問あり、すべて選択問題でした(4択のうちから正しい選択肢を1つ選ぶ形式)。また、一度解いた問題を後から見返すことができました。問題へのマーク付けも可能なので、ちょっと考えてわからなかった問題にマークを付けて後回しにする、なんてこともできます。今回私は日本語の試験を受験したのですが、海外の認定試験によくある「イケてない和訳」はほとんどありませんでした。全体的に読みやすい日本語でした。
問題の詳しい内容はNDAの関係でここには書けませんが、難易度はかなり高く感じました。試験終了時に「もう少ししっかりテキストを読み込んでおけばよかったな」と後悔しました。。。
結果
無事、一発合格しました。得点率は71.2%でした。
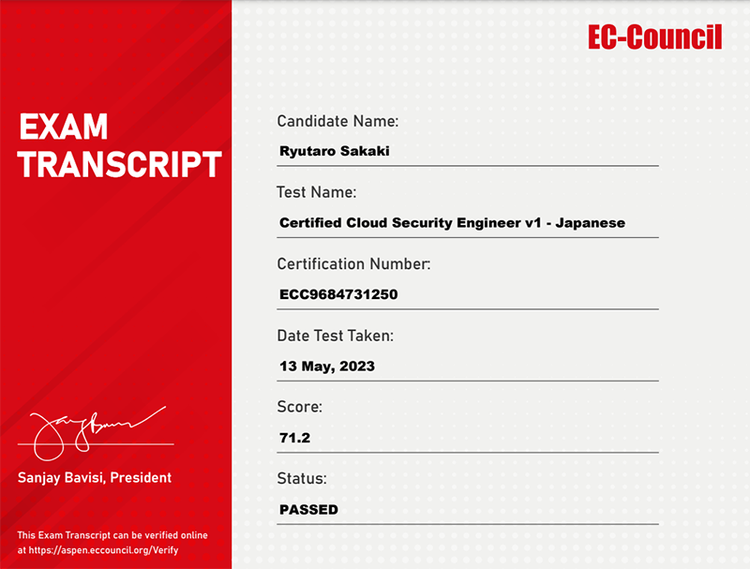
なお、正確な合格ラインは、私が調べた限りは不明です。EC-CouncilのFAQ [5]を参照する限り
- 試験によって異なる(This depends on the exam.)
- 受験時に出題される問題の難易度に応じて、正解すべき項目数が異なる(As a result, the number of items that you have to answer correctly varies depending on the difficulty of the questions delivered when you take the exam.)
- よくある誤解として『合格するためには70%以上の問題に正解する必要がある』というものがある。合格のための正答率は試験によって異なり、70%より多い場合も少ない場合もある。これは、あなたが試験を受けた際に出題された問題の、カットスコアと難易度の設定に協力してくれた、対象分野の専門家からのインプットに依存する(a common misconception is that you must answer 70 percent of the questions correctly in order to pass. The actual percentage of questions that you must answer correctly varies from exam to exam and may be more or less than 70 percent, depending on the input provided by the subject-matter experts who helped us set the cut score and the difficulty of the questions delivered when you take the exam. )
との説明がありました。他、CCSEを紹介しているWebサイトや、講義時のテキストを読み返したのですが、具体的な合格点に関して明記されている箇所はありませんでした。
これから受験される方へのアドバイス
今後受験される方のアドバイスですが、情報セキュリティとクラウドサービスの知識レベルに応じて3通りに整理できます。※いずれも筆者の個人的な考えである点、ご注意ください。
- 情報セキュリティに関する知見があり、かつクラウドサービス(AWS、Azure、GCPのいずれか)に関する知見がある方:講師の方のアドバイスを参考に、テキストを何度か読み込むのがよいと思います。
- 情報セキュリティに関する知見はあるが、クラウドサービスに関する知見がない方:講義の中で説明される法律やガイドライン、標準等に関わる部分は理解できると思うので、CCSEテキストの読み込みと並行して、AWS等のクラウドサービスの基本的な知識取得にも注力されるとよいと思います(AWSソリューションアーキテクト アソシエイト認定の勉強 等)。
- 情報セキュリティ、クラウドサービスいずれも知見がない方:なかなか険しい道になると思います。時間をかけて、しっかり、そして何度も講義資料を読み込んでいただくのが良いと思います。もし可能であれば、講義の受講前に、何かしらのクラウドサービスの認定試験(AWSソリューションアーキテクト アソシエイト等)に合格できる程度の知識を獲得しておくと、講義の理解が多少楽になると思います。
おわりに
CCSEは、講義の受講から試験合格まで通して、「受けてよかった」と思える内容でした。講義の中で紹介された、インシデントレスポンスやフォレンジック等に適したツール・クラウドサービスの紹介などは、私の場合そのまま実務に活用できるレベルで有益な情報だったと感じました。クラウドサービスに興味がある方、もしくはセキュリティに興味がある方、あるいはその両方に興味がある方は、これを機にぜひ受講を検討してみてはいかがでしょうか。また、これから試験が控えている方におかれましては、私のブログが合格の一助となることを祈っております。
参考
[1] PRTimes-CCSE(認定クラウドセキュリティエンジニア)日本国内リリース、6/8にリリースオンラインイベント開催へ:
https://prtimes.jp/main/html/rd/p/000000119.000007157.html
[2] (ISC)2日本語版サイト-CISSP®とは:
https://japan.isc2.org/cissp_about.html
[3] GSX-オンライン(RPS)受験の流れ:
https://gsx-co-jp.s3-ap-northeast-1.amazonaws.com/EC-Council/INFO_20201208_ECCOnlineExamLaunch.pdf
[4] Aspen-HelpDesk:
https://aspen.eccouncil.org/Home/Helpdesk
[5] CERT-FAQs:
https://cert.eccouncil.org/faq.html
執筆者プロフィール
榊 龍太郎(さかき りゅうたろう)
セキュリティ技術センター リスクハンティング・システムグループ
ペネトレーションテスト、脆弱性診断を通じたセキュリティ実装支援、社内CTF運営、ペネトレーションテスト自動化ツール開発リード、その他社内外向けのセキュリティ人材育成施策に従事。
2019年6月にIPA 産業サイバーセキュリティセンター中核人材育成プログラムを修了。
またインプレスグループが運営する技術解説サイト「ThinkIT」にて、RISS試験に関するWeb記事2件の執筆を担当。
https://thinkit.co.jp/article/18849 https://thinkit.co.jp/article/19367
CISSP/情報処理安全確保支援士(RISS) /GIAC GPEN/CEH/CCSE/AWS CLF・SAA・SOA・DVA・SAP・DOP・SCS・DASを保持。
趣味は家族サービス。