NEC サイバーセキュリティ戦略統括部 セキュリティ技術センターの宇井です。
本ブログでは2024年3月5日から7日にかけてオランダのアムステルダムで開催されたカンファレンス「Amsterdam 2024 FIRST Technical Colloquium」に参加しましたので、その内容を紹介します。
FIRST[1]とは
FIRSTは世界中のCSIRT (Computer Security Incident Response Team)同士の情報交換やインシデントレスポンス業務の協力関係を構築する目的で1990年に米国 CERT/CC などが中心となって設立されたフォーラムです。[2]
サイバーセキュリティに関わる様々な指標やフレームワークを定義しています。
101か国717のチームで構成されておりNEC-CSIRTも加盟しています。(2024年5月時点)
カンファレンスについて
ここではカンファレンスの概要について説明します。
スケジュール[3]
カンファレンスは現地時間の2024年3月5日から7日にかけて3日間開催されました。
1日目はTraining Dayとなっており、1日を通してAndroidアプリに関するリバースエンジニアリングのハンズオンでした。
2日目、3日目はPlenary Dayとなっており、1セッション45分間のものが2日間で合計14セッションありました。
セッションの内容としては技術的なものと、そうでないもの(組織のインシデント対応事例、サイバーセキュリティに関わる法規制など)半々といった印象でした。
表1:カンファレンスのスケジュールと概要
Gabriel Cirlig (HUMAN Security, GB); Lindsay Kaye (HUMAN Security, US)
Dave Herrald (Google Cloud Security, US); John Stoner (Google Cloud, US)
Matt Frontz (Polsinelli PC, US)
Aviv Sasson (Palo Alto Networks, IL); Sharon Ben Zeev (Prisma Cloud, Palo Alto Networks, IL)
Piotr Kijewski (Shadowserver, PL)
David French (Google Cloud , US)
Julian-Ferdinand Vögele (Recorded Future, GB); Mark Kelly
Amine Besson (Behemoth Cyberdefence, NL); Claus Houmann (Behemoth Cyberdefence, LU); Remi Seguy (European Commission, LU)
Steve McKinney (Stripe, US)
Per Morten Sandstad (Mnemonic, NO)
Andrew Cal (WestCap, US)
Tobias Hahn (Lufthansa, DE)
Anish Bachu, Rick Logan-Stanford (TTCSIRT, TT)
Xavier Mertens (Xavier Mertens Consulting, BE)
Eddy Willems (G DATA, BE); Righard Zwienenberg (ESET, NL)
カンファレンスの雰囲気
カンファレンスはアムステルダムにあるW Amsterdamというホテルで開催されました。
会場までの道のりですが、成田空港からスキポール空港まで直通便で約13時間、スキポール空港からアムステルダム中央駅まで電車で約20分、そこから会場のまで徒歩で約10分程度でした。
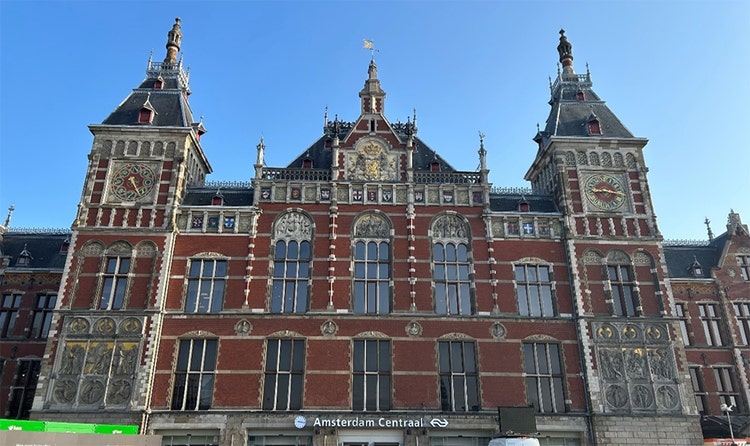
図1は会場の最寄り駅であるアムステルダム中央駅の写真です。駅だけでなく建物のほとんどがお城のような外観でとても芸術的な街並みでした。
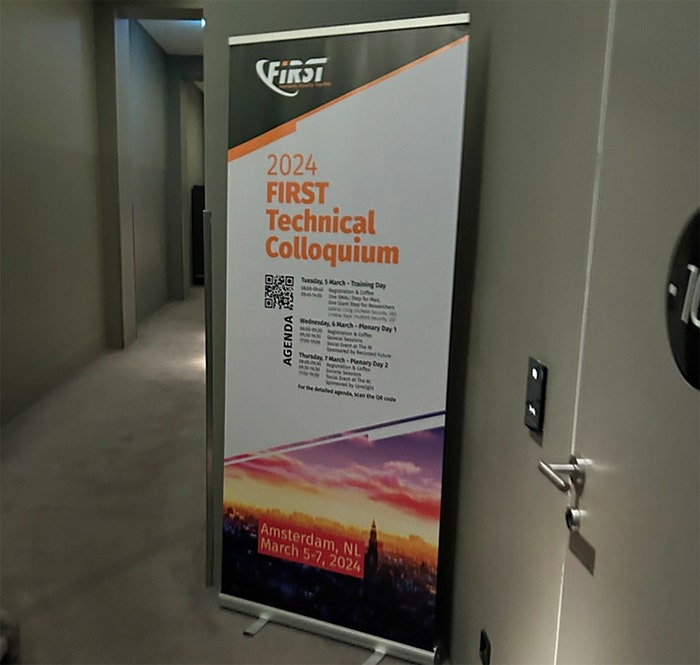
図2はカンファレンスの入り口の写真です。
カンファレンスの案内もそうですが、空港や電車の案内は英語でも表記されていたので、問題なく(多少道に迷いましたが)たどり着くことができました。
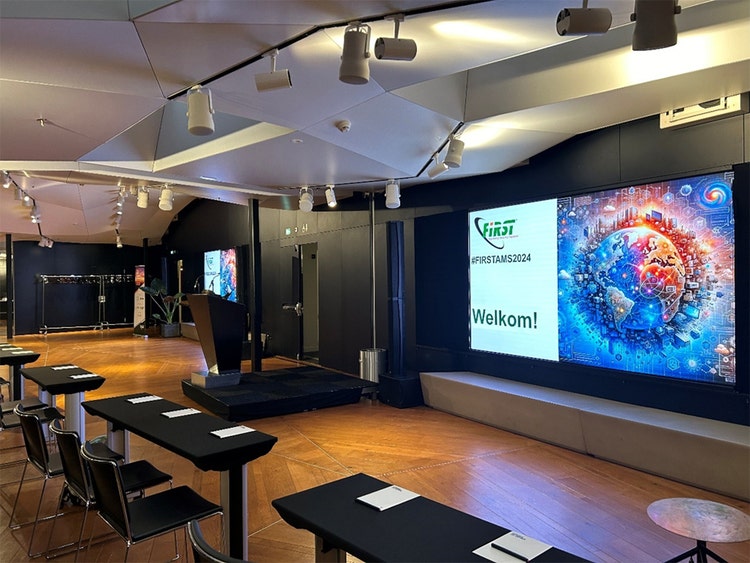
図3はカンファレンスの行われた会場の様子を写した写真です。会場の規模ですが最大80名ほど収容可能なホテルの会議室を貸し切り行われました。
1日目のTraining Dayは30人程度、2日目、3日目のPlenary Dayは60名程度でした。
セッションの間と最後にはコーヒーブレイク、ランチ、ソーシャルパーティーがあり、参加者同士のコミュニケーションを図る時間も用意されていました。
参加者のほとんどはヨーロッパやアメリカの方で日本人の参加者は私だけでした。
セッションの紹介
ここでは印象に残った2つのセッションを紹介します。
Cybersecurity Legalities: Mastering Effective Breach Response Strategies[4]
このセッションの登壇者はエンジニアから弁護士に転身した経歴を持つ方で、エンジニアと弁護士の両方の視点での話を聞くことができました。
内容ですが初めにサイバーセキュリティに関連する主に米国の法律の簡単な解説を行っていました。
次に法律家はインシデントレスポンスチームにどのように関わっていくべきかという話をし、組織の置かれている地域の法律を把握し対応していくことが重要だと述べていました。
最後にランサムウェアに感染した際に身代金を支払うメリットとデメリットをまとめ、身代金支払いに関する公的機関の指針や、身代金を支払った際に罰則を受ける可能性のある法律を紹介していました。
米国では、FBIから身代金を支払うべきでないという指針[5]が出されていたり、米国財務省外国資金管理局(OFAC)から出されている勧告[6]の中に制裁対象組織リストにあるグループに身代金の支払いをすると法的な責任を問われる可能性があるという記載があります。
日本で同様の指針や法律があるか調査したところ、JPCERT/CCが公開している侵入型ランサムウェア攻撃を受けたら読むFAQ[7]で身代金は支払うべきではないという記述を見つけることができました。
ランサムウェアに感染した際に、身代金を支払うべきではないという風潮を感じていたり、そのような考えをなんとなく持っている方は多いかと思います。このセッションはそのような考えの裏側にある理由や指針や法律を整理して理解することができるよい機会でした。
CoreTIDE: the First Project of the OpenTIDE Family[8]
このセッションは欧州委員会で開発されたCoreTIDE[9]についての紹介でした。
セッションの中でCoreTIDEについて、「CoreTIDE is a DetectionOps Platform 」という紹介があり、脅威モデルを取り込んで、SIEMやEDRなどの検知ルールの作成を支援することができると説明されていました。
脅威モデルを取り込む部分で、MITRE ATT&CKに比べより細かく攻撃のステップを定義することが可能なようです。
CoreTIDEはSOCの検知機器のルール作成支援、CoreTIDEの脅威モデルをもとに攻撃シナリオを考えるなどのレッドチーム演習支援、CoreTIDEの脅威モデルをもとにした脅威予測の支援などで活用可能性があるのではないかと思いました。
まとめ
今回海外で開催されたカンファレンスに初めて参加し、様々な組織の取り組みを聞いたり、各国のエンジニアと会話するなど貴重な経験ができました。
本ブログではカンファレンスの一部を紹介しましたが、他にも興味深いセッションがたくさんありました。
資料やツールが公開されているものもありますので、興味を持たれた方は表1にある筆者のひとことを参考にカンファレンスのプログラムページ[3]をご確認いただければと思います。
参考
[2]https://www.jpcert.or.jp/tips/2005/wr053701.html
[3]https://www.first.org/events/colloquia/amsterdam2024/program
[5]https://www.fbi.gov/how-we-can-help-you/scams-and-safety/common-scams-and-crimes/ransomware
[6]https://ofac.treasury.gov/recent-actions/20201001
[7]https://www.jpcert.or.jp/magazine/security/ransom-faq.html
[9]https://code.europa.eu/ec-digit-s2/opentide/coretide
執筆者プロフィール
宇井 哲也(うい てつや)
セキュリティ技術センター 脆弱性管理グループ
お客様に提供するシステムの脆弱性管理を行うための基盤づくりや推進業務に従事。
CISSP、情報処理安全確保支援士(RISS)を保持。