NECサイバーセキュリティ戦略統括部セキュリティ技術センターの油布です。
2024年10月16日~18日に開催されたHardening 2024 Convolutions[1](以下、H2024Cと記載)にNECはスポンサーとして協賛しており、ハードニング競技会および競技会でのMarketPlace(後述)として参加しました。本ブログでは、競技およびMarketPlace(以下、MPと記載)に参加したメンバーの参加記を紹介します。
ハードニング競技会
ハードニング競技会は、脆弱性の潜むビジネスシステム(ECサイトなど)へのハードニング(堅牢化)力を総合的に競うコンペティションです。競技会参加者は、競技時間8時間の中で、競技会運営によるサイバー攻撃からECサイトを衛りつつ売上を伸ばすことを目指します。競技において評価されるのは、防御技術力のみならず、サイトの運営を維持する総合力、つまり攻撃に対する堅牢化、それと同時にサイトが防衛できていることによる売り上げの確保、ダウンタイムの最小化、そのためのコミュニケーションスキルのすべてを加味されます[1]。そのため競技参加者には、サイバー攻撃からECサイトを守るための運用監視や、サイバー攻撃が行われたサーバの復旧などの技術的要素、ECサイトの売り上げを伸ばすためにECサイトの運用・在庫発注/配送業務・メール対応などの経営要素など、幅広い役割が求められます。
スケジュール
NECが提供したMarketPlace(MP)
ハードニング競技会において競技参加者は、堅牢化のための技術支援やインシデント対応支援のために、スポンサー組織が提供する製品・サービス(MPサービス)を購入することができ、チームに不足している領域を補うことが可能です。NECもH2024Cのスポンサーとして、MPサービスを提供しました。
我々が提供したMPサービスは、Windowsイベントログ監視サービスです。Sysmon[2]を含むWindowsイベントログを監視し、不審な動作や異常が確認できた場合に競技者へ通知するサービスです。
早急な原因究明、侵入経路や不正な挙動を把握するため、ダッシュボードを活用して監視しました[3] 。こちらのダッシュボードは普段NEC内で活用しているものを流用しているのですが、今回MPサービスとして提供したサービスは、ハードニング競技会に合わせた実装(※)となっています。
(※) 限られた時間内で行われる競技であり、柔軟な対応が行えることを優先した実装
ダッシュボードのイメージは以下の通りです。
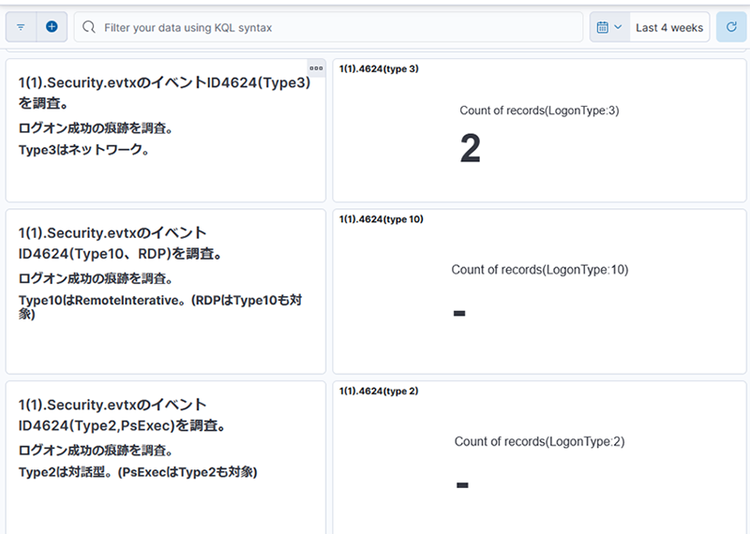
今回は、競技に合わせた監視項目として、以下を対象としました。
監視項目一覧
今回提供したMPサービスを購入してくれたチームでは、不審なファイルの作成や偵察と思われる実行痕跡などを確認することで、未然に攻撃防ぐことができたようです。また未然に防げなかったチームでも、起こってしまったインシデントの原因究明に役立ててもらうことができました。
H2024Cの参加記
今回、MPとしての参加だけでなく、競技者としても様々な立場・役割でH2024Cに参加させていただきました。各メンバーからの参加記を紹介します。
競技者(チームリーダー)
立場も業界も異なる7人がチームとなり、何を求めて競技に参加し、何が得意か不得意か全く知らない状況から、オンラインで効率良く事前準備を進めることは困難の連続でした。そのため、事前準備の進捗よりもチームの結束を最優先課題とし、事前準備期間では、価値観の共有をはじめお互いを知ることに多くの時間を費やすようファシリテートしました。結果として、競技では役割分担・作業分担や意思決定、助け合いがとてもスムーズに進みました。チーム一丸となり、競技やその後の報告資料作成を完遂できました。チームリーダーを務め、チームビルディングの難しさを知り、チームの団結力醸成を経験できました。(NEC 浅原)
競技者(経営班)
私は入社一年目でHardening初参加となります。今回の競技会で経営班のリーダーを務め、ECサイトの運用・在庫発注/配送業務・メール対応などに携わりました。特に苦労した点は、チーム内外への情報共有とタスクの優先順位付けです。今回の競技会は出社環境と在宅環境の二つのエリアに分かれており、双方の状況を十分に把握しきれず、情報共有が不十分な場面がありました。また、チーム内の判断基準が曖昧で優先順位の設定が難しく、突発的な事象への対応が遅れることもありました。しかし、経営班として経営全般に関わり、直接インシデント直後の対応ができたことは非常に貴重な経験となりました。今後は、連絡手段や判断基準を明確にし、全員の力を一つに集約できるよう努力してまいります。(NEC Kた※ハンドルネーム)
競技者(技術班)
私たちはHardening初参加で、技術面に携わりました。準備期間や競技会本番では、様々な攻撃への対策案の検討やサーバ復旧、またインシデント調査で苦労したところもありましたが、堅牢化に必要なサーバの設定やセキュリティ製品に対する知識を深めることができました。また、競技会を共に乗り切ったチームメンバーとのつながりは、セキュリティ業界における仕事や活動の人脈をより広げ、個人としての視野を広くしてくれる宝物になりました。今回の経験から、社会人1年目や学生の時から参加したかったと思い、また次回も参加したいと強く感じております。(NEC 川西、長谷川)
MP
H2024Cでは、私たちのサービスをご購入いただいたチームに、Windowsイベントログの監視サービスを提供しました。各チームの競技環境において、Windowsイベントログの効率的な監視を実現するため、監視用ダッシュボードを導入しました。このダッシュボードは、Windowsイベントログの情報を可視化し、Sysmonと連動することで、痕跡の追跡や検知された内容の分析を大いに効率化することができました。 ただし、SysmonやWindowsイベントログによる監視のみのため、攻撃の検知は可能ですが防止には至らず、実際に攻撃が競技環境で実行されてしまうケースも見られました。今後は攻撃の事前防止策も講じることで、競技参加者の負担を軽減できるよう取り組んでいきたいと考えています。(NEC 長浜、油布)
おわりに
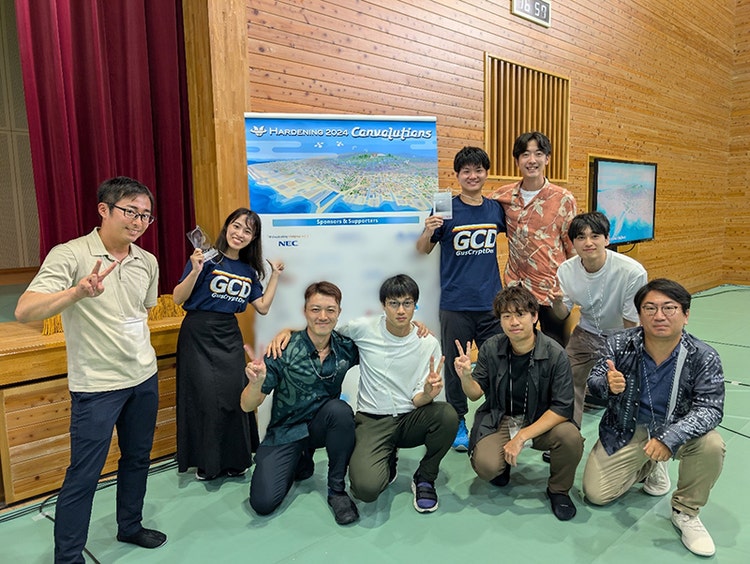
Hardeningは、若手技術者や経営層、リーダー層まで幅広い方々が参加できるイベントだと感じています。
筆者自身、以前からHardening Projectに魅力を感じており、学生時代に競技者として参加したことがあるのですが、今回は初めてMPとして参加しました。このイベントを通じて、自分のセキュリティスキルを見つめ直すとともに、セキュリティについて共に考える素晴らしい仲間と出会うことができました。
このような素晴らしい競技会を企画&実行された運営のみなさま、競技参加されたみなさま、MPのみなさま、その他関係者のみなさま、誠にありがとうございました。
参考文献
[1] Hardening Project
https://wasforum.jp/hardening-project/
[2] Sysmon
https://learn.microsoft.com/ja-jp/sysinternals/downloads/sysmon
[3] Kibanaダッシュボードを活用した Windowsフォレンジックの効率化
https://group.nec/jp/ja/solutions/cybersecurity/blog/240722/pdf/session1.pdf
執筆者紹介
油布 翔平(ゆふ しょうへい)
セキュリティ技術センター リスクハンティング・アナリシスグループ
監視サービスの検討/導入やEDR製品の検証/分析の業務を経て、現在は脆弱性診断やインシデントレスポンス対応に従事。
浅原 洋(あさはら よう)
セキュリティ技術センター 実装技術レギュレーショングループ
システムの提案支援やソフトウェア開発のプロジェクトマネジメント業務を経験後、サイバーセキュリティに興味を持ち、現在はNECのセキュリティ提案・実装推進に従事。CISSP、情報処理安全確保支援士(RISS)、PMPを保持。堅牢化コンテスト「Hardening 2024 Convolutions」にてLAC賞。
川西 康仁(かわにし やすひと)
セキュリティ技術センター リスクハンティング・システムグループ
主にペネトレーションテスト、脆弱性診断、セキュリティ人材育成に従事し、NECグループのセキュア開発・運用を推進。
CEH、GIAC(GPEN)を保持、堅牢化コンテスト「Hardening 2024 Convolutions」にてLAC賞。
長浜 佑介(ながはま ゆうすけ)
セキュリティ技術センター リスクハンティング・アナリシスグループ
主にペネトレーションテスト、脆弱性診断などを担当しNECグループのセキュア開発・運用を推進。
2020年6月にIPA 産業サイバーセキュリティセンター中核人材育成プログラムを修了。
CISSP、GIAC(GXPN)、情報処理安全確保支援士(RISS)を保持。
長谷川 奨(はせがわ しょう)
セキュリティ技術センター リスクハンティング・システムグループ
ペネトレーションテストや脆弱性診断、社内CTFの運営などに従事。
2024年6月にIPA産業サイバーセキュリティセンター第7期中核人材育成プログラムを修了。
情報処理安全確保支援士(RISS)/CEHを保持。
Kた(けーた)※ハンドルネーム
セキュリティ技術センター 戦略デザイングループ
文系学部出身で2024年に新卒入社。
大学時代の専攻からサイバー犯罪対策に興味を持つ。
現在はNECのサイバーセキュリティに関する戦略策定や政策渉外活動に従事。
堅牢化コンテスト「Hardening 2024 Convolutions」にてGSX賞を受賞。