FedRAMPは、米国連邦政府が利用するクラウドサービスに対して定めるセキュリティおよびプライバシー要件に基づいた認証制度です。米国連邦政府がクラウドサービスを調達する際には、このFedRAMP認証の有無や、認証の区分(後述)に基づいてクラウドサービスを選定します。
本記事では、現在導入が進められている認証方式である「FedRAMP 20x」の概要を理解していただくことを目的に、まずはFedRAMPの基本要素であるNIST SP 800-53(以降、SP 800-53)について解説します。その後にFedRAMPの概要、「FedRAMP Rev5」という認証方式、FedRAMP全体のルール体系である「FedRAMP Consolidated Rules for 2026(以降、CR2026)」について解説することでFedRAMPの背景を整理し、最後に「FedRAMP 20x」を取り扱います。
SP 800-53とは
本記事の主題であるFedRAMPを解説する前に、SP 800-53について解説します。
SP 800-53(組織と情報システムのためのセキュリティおよびプライバシー管理策)は、米国連邦政府の情報システムおよび組織での利用を主な目的として、セキュリティやプライバシーを保護するための対策を体系的に整理したカタログです。対策内容の網羅性から、今日では米国連邦政府以外の組織でもセキュリティ対策を検討する際に参照されており、IPA(情報処理推進機構)からはSP 800-53の日本語訳版(Rev5)が公開されています。また、本記事でSP 800-53と言及する際には、特別な断りが無い限りRev5を指しているものとします。
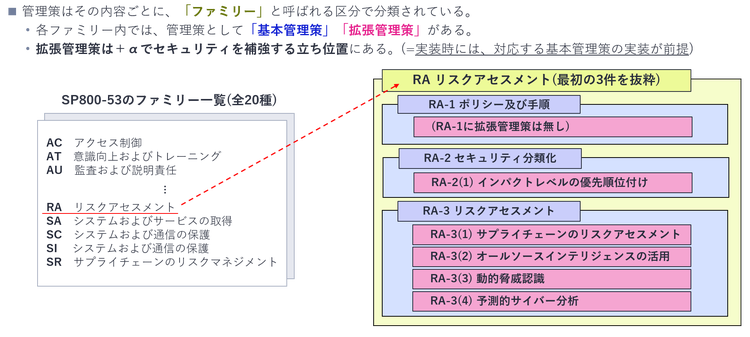
SP 800-53では、情報セキュリティおよびプライバシーを保護するための対策が約1000件もの「管理策」という単位で整理されており、各々の管理策はその内容に基づいて20種類の「ファミリー」のいずれかに分類されています。また、約1000件の管理策は対策の基本的な要求を提示する「基本管理策(約200件)」と、基本管理策を補強する内容の「拡張管理策(約800件)」から構成されています。
システムへ適用する管理策を選定する際には、まずシステムが取り扱う情報について、機密性・完全性・可用性がそれぞれ損なわれた際の影響の大きさを「影響レベル(impact level)」としてLow、Moderate、Highの3段階で評価します。その結果を基に、3つの影響レベルの中で最も高い影響レベルをシステム全体の影響レベルとして決定します。影響レベルを定めるこの一連の流れを、「セキュリティ分類(Security Categorization)」と呼びます。
次に、SP 800-53の関連文書であるSP 800-53Bを参照します。この文書では、影響レベルに対応したベースライン(適用する管理策を選定する際の出発点)としてLow、Moderate、Highの3つの管理策群が規定されています。セキュリティ分類で決定したシステムの影響レベルに応じた管理策群を文字通りの「ベースライン」とし、そこからシステムの特性や要件に合わせて管理策を追加・調整(=テーラリング)することで、各々のシステムに適合した管理策群を決定します。このように調整した管理策をシステムへ実装することで、システムが必要とする保護を実現していきます。
本章で解説したSP 800-53におけるベースラインや各管理策の考え方は、次章から解説するFedRAMP、特に従来の認証方式であるRev5方式を理解するための基礎となります。
FedRAMPとは
本記事の冒頭でも説明した通り、FedRAMPは米国連邦政府が利用するCSOに対して定めるセキュリティおよびプライバシー要件に基づいた認証制度※です。ここでCSOとはCloud Service Offeringの略であり、CSP(Cloud Service Provider)が提供するクラウドサービスにおいて連邦政府顧客のデータを取り扱う、またはデータの機密性・完全性・可用性に影響を及ぼし得る情報リソース群を指します。
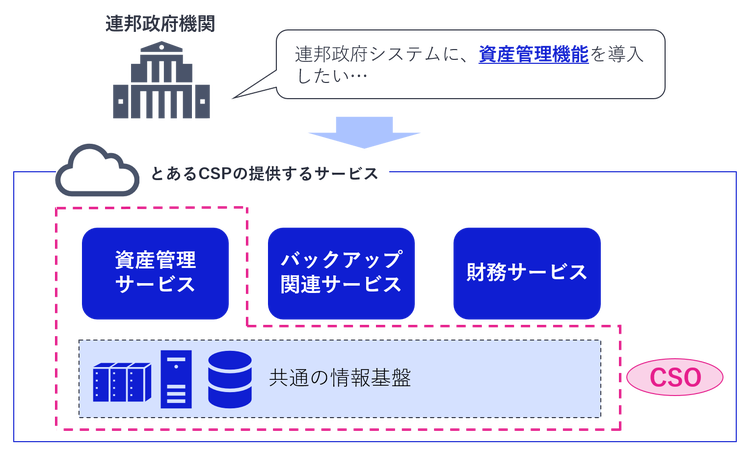
FedRAMP認証を取得したCSOや、FedRAMP認証の取得に向けて手続きを進めているCSOは「FedRAMP Marketplace」へ掲載されます。例えばGmailやGoogle Driveなどのアプリケーションから構成されるクラウドサービスである「Google Workspace」や、AWSの米国東部・西部リージョンで提供される複数のAWSサービスを含む「AWS US East/West」などはFedRAMP Marketplaceに掲載されているCSOのひとつです。
ちなみに、2026年10月20日時点では合計で547個のCSOがFedRAMP認証を受けています。
※補足として、本認証制度は下記の4つの法令・方針を主な根拠としています。[3]
- Federal Information Security Modernization Act of 2014 (FISMA 2014)
政府全体の情報セキュリティ管理と監督の枠組みを定める法律。 - OMB Circular A-130 – Managing Information as a Strategic Resource
連邦機関による情報資源、情報システム、プライバシーおよび情報セキュリティの管理方針を定める通達。 - FedRAMP Authorization Act
FedRAMPを法定化し、クラウドサービスのセキュリティ評価・認証を標準化、再利用する制度上の根拠を定めた法律。 - OMB Memorandum M-24-15: Modernizing the Federal Risk and Authorization Management Program (FedRAMP)
FedRAMP Authorization Actを受けて、FedRAMPの適用範囲や政府機関による利用要件等を具体化した現在の施策指針。
これらの法令・方針では連邦政府組織に対する情報保護の義務付けや、情報保護には米国国立標準技術研究所(NIST)の標準およびガイドラインを用いることなどが規定されています。
FedRAMPの変革
従来、FedRAMP認証を受けるにはSP 800-53の特定の管理策から構成されている「FedRAMP Security Controls Baseline」(以降、FedRAMP管理策ベースライン)を元に、認証対象のCSOへ適用する管理策を特定・実装し、具体的な実装内容を文書化した上で、独立評価機関などと連携しつつ認証を進める必要がありました。SP 800-53の管理策を中心としたこの認証方式は「FedRAMP Rev5」(以降、Rev5)と呼ばれています。
今日では、このRev5を置き換える立ち位置の認証方式として「FedRAMP 20x」(以降、20x)、およびRev5や20xを含むFedRAMP全体のルールを統合・再構成したCR2026の導入・適用が進んでおり、新規Rev5認証申請の受付は2027年6月11日をもって終了すると公表されています。
Rev5と20xの違いを整理するために、まずはRev5における認証の進み方から解説します。
FedRAMP Rev5
Rev5ではSP 800-53の管理策を対象に「指定の管理策が適切に実装され、意図した通りに機能しているか」を評価の中心としています。また、適用する管理策ベースラインの選び方はSP 800-53Bと同様であり、認証対象のCSOの影響レベルに応じてHigh/Moderate/Lowの3段階のFedRAMP管理策ベースラインを選択し、そこに含まれる管理策を認証対象のCSOへ適用していきます。
上記の流れでCSOへと適用する管理策は、具体的な実装内容や責任主体などの情報をSSP(System Security Plan)、およびその付属文書へと記載する必要があります。また、CSOの特性上非適用と判断した管理策については、妥当性の判断のためにその根拠を同文書へ記載する必要があります。
ベースライン毎に適用対象となる管理策の数は、Highが410件、Moderateが323件、Lowが156件です。また、この管理策の一部には、FedRAMPが追加で固有のパラメータや要件を定めているものが存在します。このようなパラメータや要件が定められている管理策は、当該要件も満たすようにCSOへ実装する必要があります。
次に、独立評価機関(3PAO : Third Party Assessment Organization)がSAP(Security Assessment Plan)で定めたアセスメント範囲や手順などに基づいて、SSPに記載された内容の実装状況を評価します。その結果として作成される文書がSAR(Security Assessment Report)です。CSPは、SARにおける指摘事項や未解決のリスクに対して、是正・緩和の方針およびスケジュールをPOA&M(Plan of Action and Milestones)へ記載する必要があります。ここまでで作成したSSP、SAP、SAR、POA&Mの4文書を中心とした認証パッケージを連邦政府の顧客(Agency)へ提出し、政府側のレビュー・リスク判断を経て最終承認を得ることでFedRAMP認証を取得することができます。
ここまでで紹介した通り、Rev5では
- SSP
- SAP
- SAR
- POA&M
をはじめとする数多くの書類作成を要します。認証後も、SSPやPOA&Mを最新の状態に維持するとともに、定期的な3PAOによるアセスメントの度にSAP、SARを作成・更新する必要があります。
また、管理策の実装状況や評価結果といった各文書間の内容の整合性も考慮した上での文書管理が必須となります。
このような背景から、現在はFedRAMP全体の新しいルールの枠組みとしてCR2026の導入・適用が進んでいます。
CR2026
CR2026はFedRAMP全体の新しいルール体系です。「Certification Class」と呼ばれる新しい認証区分(以降、Class)をルール適用の軸の一つとし、Classや認証方式などに応じて適用されるルール、および認証に必要となる情報群(以降、認証情報)や提供形式を「共通構造」として整理・適用することで、Rev5や20xを含めた制度全体において認証取得・維持作業を標準化・効率化することを目的としています。
CR2026における「共通構造」
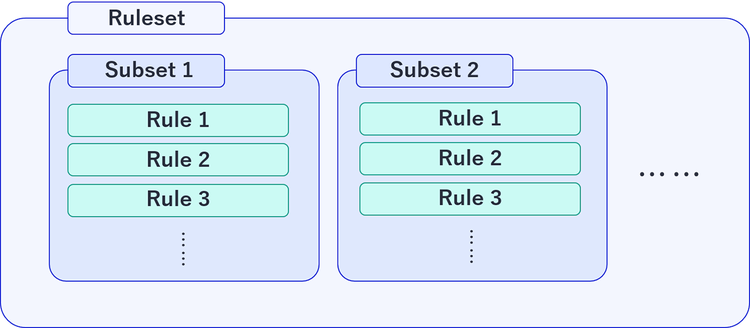
CR2026では、FedRAMPのルールを「Ruleset」、「Subset」、「Rule」という階層で体系的に整理しています。
- Ruleset
最上位のルール群であり、FedRAMPに関連する一連の業務や特定のテーマに基づいた、ルールの大分類にあたる階層です。例えば「FedRAMP認証の取得・維持」に関するルールは、「FedRAMP Certification」というRulesetにまとめられます。[4] - Subset
Ruleset内のルールを、責任やタスクに応じて細分化している階層です。例えば「FedRAMP認証を申請する際」に関するルールは「FedRAMP Certification」というRuleset内の、「Applying for FedRAMP Certification」という名前のSubsetにまとめられます。 - Rule
最小単位として、個別に対応を要する要求、あるいは指示を指します。以降、「Rule」と表記する際にはこの最小単位を意味するものとします。
各Ruleset、Subset、Ruleには、認証方式やClass、認証の取得時・維持時といった要素に基づいた適用条件が定められています。よってCR2026の下でFedRAMP認証を取得・維持する際には、このような条件に基づいて適用されるRuleを絞り込み、各Ruleの要求内容へ対応する必要があります。
さらにCR2026では、「絞り込んだRuleにどのように対応したか」という情報を、どのような形式で提出するかについても考慮する必要があります。
Ruleや関連する認証情報の一部には、「FedRAMP JSON Schema(要求されている認証情報を所定のJSON形式で記載・提供するための仕様)」の使用が定められているものがあります。よって、FedRAMP JSON Schemaが定められているRuleについては、そのSchemaに従って認証情報を記載する必要があり、指定がないものについては、Rule本文や関連のSubsetなどで指定されている方法に則った対応が必要となります。一例として、「General Provider Responsibilities」というSubsetに属しているRuleである「Public Information」を確認すると、「Related JSON Schema」としてFedRAMP JSON Schemaが指定されていることが確認できます。[5]
CR2026では、Rule自体もJSON形式で構造化・管理されています。このようなルール全体の構造化や、認証情報の提出方法の整備などにより、Rev5の章で紹介したような書類ベースの認証取得・維持作業に対する標準化・効率化が進められています。
新しい認証区分「Certification Class」
CR2026では、新しい認証区分としてClass A/Class B/Class C/Class Dの4つの「Class」が存在します。このClassも、FedRAMP認証において適用するRuleを絞り込む際の条件の一つであり、CR2026においてRev5方式、20x方式の双方に適用される区分です。
各Classの概要を解説する前に留意すべき点として、Rev5方式におけるHigh/Moderate/Lowというベースライン区分とClassとの関連性を整理しておきます。
先述の通り、Rev5方式におけるHigh/Moderate/Lowという区分は「CSOの取り扱う情報の影響レベル」に基づいた区分です。一方でClassは、「認証の判断・維持のためにCSPが提供する保証情報(Assurance Information)の水準(認証情報の内容や品質、提供頻度など)」に基づいた区分です。つまり、Rev5のベースライン区分とClassという区分とはそれぞれ異なる観点から定められたものであり、従来のベースライン区分をそのままClassへ置き換えることはできません。また、「上位のClassである」=「セキュリティレベルが高い」と直結するわけでもありません。
この前提を踏まえて、Classの概要を紹介します。
FedRAMPとしては、多くの場合Class Aを起点として段階的にClass B、Class C、Class Dと取得を進めることを想定しており、Classも段階的な取得・変更が可能な設計となっています。段階が進むほど、求められる自動化や保証情報の水準、取得までにかかるコストなどが増加します。
Class A
- SOC 2 Type II認証を既に取得している
- 単発的ではなく、継続的なプログラムとしてセキュリティが実装・運用されている
上記に該当するCSOを主な対象として想定した、FedRAMP認証の入り口にあたるClassです。
Class B
連邦政府へ提供する保証情報と、認証維持のために継続的に提供する情報の内容をClass Aから拡張したClassです。
Class B以降では少なくとも年1回、FedRAMPが認定している独立評価機関によるRuleへの対応状況と実効性の評価(Independent Verification and Validation、詳細は20xの解説内で紹介)の実施が必須となります。なお、Class Aにおける年次での実施は任意です。
Class C
政府顧客に対して、Class Bより高い水準の保証情報を適時に提供するためのClassです。Class C以降は既に政府顧客を持っており、連邦政府向けのコンプライアンスへの対応に相応の体制やリソースを既に整備しているCSOを主に想定しています。
Class D
4つのClassの中でも最も高い水準の保証情報が要求されるClassです。主な対象としては、Class Cと同様のCSOが想定されています。
CR2026としては上記4つのClassが定義されていますが、認証方式によって提供されているClassは異なります。具体的には、Rev5方式の認証※に対してはClass BからClass D、20x方式ではClass AからClass Cまでが現在提供されています。(2026年10月14日時点)
※ここでいう「認証」は、認証の新規取得や維持に加え、既存のRev5認証をCR2026のルール体系へ移行する場合を含みます。また、移行の際には従来のRev5方式で提供していた認証情報を、CR2026に基づいて構造化・機械可読化する必要があります。
FedRAMP 20x
ここまでで解説したCR2026という共通のルール基盤の上で、Rev5方式を将来的に置き換える新たな認証方式として、整備が進められているものが20x方式です。
Rev5では、SP 800-53に基づく多数の管理策をCSOへどのように実装しているか文書化し、その実装状況や有効性を管理策単位で評価することを中心としていました。
一方、20xでは、CSOへの特定の管理策の実装を評価の中心とするのではなく、CSOが必要とするセキュリティ能力・成果を備え、その対策が実際の運用環境で意図した成果を生み出していることを、測定可能な情報と証拠によって示すことを重視します。
より詳しくRev5方式との違いを解説する前に、20xを理解するために必要な概念として「Key Security Indicators」、「MeasureとEvidence」、「VerificationとValidation」について解説します。
Key Security Indicators
20xにおいて、「CSOが備えるべきセキュリティ能力・成果」を測定・実証可能な形で示した指標が「Key Security Indicators(以降、KSI)」です。CSOのClassによって、確認すべきKSIの数が変わります。
管理策が「実装すべき個別のセキュリティ対策」を定めたものであるのに対し、KSIは、「個々の対策を組み合わせた運用上のセキュリティ能力・成果として、どのような能力を実現し、測定可能な形で示すべきか」を定めたものになります。よって、Rev5における管理策の単純な置き換えとしてKSIを取り扱うことはできません。
それぞれのKSIでは実装・測定すべきセキュリティ能力・成果が示されており、その能力に関連するSP 800-53管理策(Related SP 800-53 Controls)が併記されています。CSPは、CSOの構成や運用方法に応じて、「その能力が実装され、適切に機能していること」をどのように測定・評価するか整理する必要があります。
KSIの例(記載内容は[6]より引用)
KSI-CMT-LMC
Modifications to the cloud service offering are logged and monitored.
Related SP 800-53 Controls: AU-02, CA-07(04), CM-03, CM-03(01), CM-03(02), CM-03(06), CM-04(02), CM-06, CM-08(03)
Terms: Cloud Service Offering
例えば上で例示した「Logging Changes」というKSIは、変更管理として「CSOへの変更内容を記録し、監視する」というセキュリティ能力・成果の実装を求めているKSIです。この場合、CSPはどの変更を対象とし、どのように記録・監視を実施するか、そして証跡としてどのような情報を提出するかを、CSOの構成や運用方法に基づいて設計する必要があります。
MeasureとEvidence
20xの文脈において、「Measure」と「Evidence」はそれぞれ下記の意味を持ちます。
- Measure
KSIで示されているセキュリティ能力・成果の実装および実証を目的に、CSPが設計する「対策・評価方法」 - Evidence
Measureで定めた内容の実装と有効性を裏付けることを目的に収集する、ログ、設定、コードなどの証跡情報
実際のKSIへの対応においては、CSPが設計した対策・評価方法を「Measure」として整理し、対策状況・対策の有効性を示すための「Evidence」を収集する必要があります。
VerificationとValidation
先述のMeasureを評価する際の2つの観点を、20xにおいては「Verification」、「Validation」と称します。Evidenceや実際の技術実装に基づき、それぞれ以下のような観点でMeasureの評価を行います。
- Verification
MeasureとしてCSPが設計した内容が、その通りに実装されているか - Validation
Measureの実装により、意図したセキュリティ成果を実現できているか
20x方式の認証における対応内容としてここまでの内容を整理すると、まずCSPは各KSIについて、対策・評価方法をMeasureとして整理し、Measureの実装状況・有効性を裏付けるための情報としてEvidenceを継続的に収集します。
次にCSPは、Measureが設計通りに実装されているか、Evidenceに基づいてVerificationします。同時に、KSIの意図するセキュリティ成果が実現されているかをValidationすることで、各KSIへ対応できているかを確認します。なお、Class B以降では「Independent Verification and Validation」として、FedRAMP認証の独立評価機関によるVerificationとValidationを少なくとも年1回実施する必要があります。(Class Aは任意)
従来のFedRAMP Rev5とFedRAMP 20xの違い
Rev5と20xは、どちらもCSOが連邦政府情報を適切に保護していることを政府顧客へ示すための認証方式ですが、何をもって「適切に保護している」と保証するかが両者で異なります。
ここまでで解説した通り、従来のRev5では、あらかじめ特定したSP 800-53管理策について、実装内容をSSPなどへ記載し、管理策ごとに実装状況と有効性を確認します。
これに対し20xでは、KSIとして示されたセキュリティ能力・成果に対して、CSPがどのようなMeasureを設計しているか、およびMeasureどおりに実装され、セキュリティ能力・成果を実現するよう意図通りに機能しているかを、Evidenceによって実証します。
「提供する認証情報の機械可読化・自動化」という点においても、両者には違いがあります。
20xでは、Measure、Evidenceをはじめとする認証情報を、単発の静的な文書として作成するのではなく、継続的に維持・更新するCertification Dataとして扱います。
この中でも例えばKSIへの対応情報は、基本的にSecurity Decision Record(SDR)へ記録されます。また、提供する情報にFedRAMP JSON Schemaが定められている場合、CSPはそのSchemaに従い、人間可読形式に加えて機械可読なJSON形式で認証情報を提供する必要があります。
このような機械可読化※により、情報の形式や必須項目をツールで確認し、CSP、独立評価機関、FedRAMP、政府顧客の間で認証情報の検証や交換、再利用がしやすくなります。また、従来のRev5で要する文書ベースの認証取得・維持作業と比較すると、CR2026が目的としている「認証取得・維持作業の標準化・効率化の実現」にも寄与していると言えるでしょう。
※ここで述べている「機械可読化」として、Rev5で作成を要していた各文書の記載内容を、そのままJSON形式へ置き換えるような作業は意図していません。CSOの運用において得られるEvidenceを、認証取得・維持作業に役立つ形で継続的に取得・検証・更新・共有できるような構造化を意図した表現となります。
まとめ
FedRAMPでは、これまでSP 800-53に基づく管理策の実装状況を管理策単位で評価するRev5方式が中心的に用いられてきました。現在は、FedRAMP全体のルールと認証情報を共通構造で整理するCR2026の導入と、Rev5を将来的に置き換える20x方式の整備が進められています。
20x方式では、「CSOが備えるべきセキュリティ能力が実装され、意図した成果が得られていること」をどのように測定・評価するか整理する必要があります。具体的には、KSIで示されたセキュリティ能力・成果に対し、CSPが具体的な対策・評価方法であるMeasureを設計します。そして、Measureの実装状況と有効性をEvidenceによって継続的に裏付け、VerificationとValidationの2観点から評価を実施することで、Measureが設計どおりに実装され、意図した成果を実現していることを確認します。
また、20xにおいて認証情報はCertification Dataとして扱い、対象となる一部の情報は機械可読な形式でも提供します。CSOの運用において得られるEvidenceと、それに関連する認証情報を、認証取得・維持作業に役立つ形で継続的に取得・検証・更新・共有できるよう構造化することで、従来のRev5方式と比較して認証取得・維持作業が標準化・効率化しやすい仕組みを提供しています。
参考文献
[1] 組織と情報システムのためのセキュリティおよびプライバシー管理策
https://www.ipa.go.jp/security/reports/oversea/nist/ug65p90000019cp4-att/begoj9000000bbdx.pdf
[2] FedRAMP | FedRAMP.gov
https://www.fedramp.gov/
[3] FedRAMP基礎情報表 (IPA)
https://www.ipa.go.jp/security/reports/eid2eo00000044na-att/fedramp_kisojouhou.pdf
[4] FedRAMP Certification - FedRAMP Consolidated Rules for 2026
https://www.fedramp.gov/2026/providers/rev5/rules/fedramp-certification/
[5] Certification Data Sharing - FedRAMP Consolidated Rules for 2026
https://www.fedramp.gov/2026/reference/20x/b/certification-data-sharing/#public-information
[6] Change Management - FedRAMP Consolidated Rules for 2026
https://www.fedramp.gov/2026/providers/20x/key-security-indicators/change-management/
執筆者プロフィール
滝浦 一樹(たきうら かずき)
担当領域:セキュリティシステム提案
リスクアセスメント業務、および社内セキュリティルール整備業務に従事。
AWS Certified Solutions Architected - Associateを保持