本ブログでは、米国CISAが発行したBOD 26-04(Binding Operational Directive 26-04: Prioritizing Security Updates Based on Risk)[1]の概要や基本的な考え方を解説します。さらに、BOD 26-04の考え方を活かした脆弱性管理に関する社内事例についてご紹介します。
BOD 26-04とは?
ここでは、BOD 26-04の概要とその背景をご説明します。
概要
BOD 26-04は、CISA(Cybersecurity and Infrastructure Security Agency)によって2026年6月10日に公開された、セキュリティアップデートに対するリスクベースの優先度付けと実施を求める運用指令です。米国の連邦政府機関に対し、組織やシステムが直面するサイバーリスクを継続的に把握し、重要なIT資産を保護するとともに、適切な脆弱性管理を行う体制の整備を求めています。
BOD 26-04では以下の4つの判断ポイントを組み合わせて、脆弱性の対応期限とフォレンジックの実施要否を決定します。
- Asset Exposure(IT資産の露出状況)
- KEV Status(脆弱性の実際の悪用確認状況)
- Exploit Automation(攻撃の自動化可能性)
- Technical Impact(技術的な影響)
このように、IT資産の状況や攻撃リスクに基づいて脆弱性対応の優先順位を付けることで、リスクの高い脆弱性に集中できるように図られています。
背景
従来は、CVSSなどの脆弱性の深刻度を示す指標をもとに、対応の優先順位を決定することが一般的でした。しかし、脆弱性そのものの深刻度だけでは、実際に攻撃される可能性や、個々のIT資産環境に応じたリスクを十分に評価できない場合があります。その結果、緊急性の高い脆弱性を迅速に特定できなかったり、限られたリソースを効果的に配分できなかったりする課題が生じていました。
また、近年ではAIの発達により、脆弱性の発見や攻撃手段の作成・自動化が進んでいます。脆弱性の公表から悪用までの期間が短くなっており、従来より迅速な対応が求められています。
こうした状況を背景に、BOD 26-04は、脆弱性の深刻度だけでなく、実際の攻撃リスクやIT資産の状況を踏まえて対応期限を判断する方法を示しています。
BOD 26-04の脆弱性対応期限の判定
ここでは、BOD 26-04における脆弱性の対応期限を決定するための、4つの重要な判断ポイントとフローについて説明します。
判断ポイント
以下の4つの観点を組み合わせて、脆弱性の対応期限を判断します。
- Asset Exposure:脆弱性のあるIT資産が外部公開されているか
- KEV Status:KEVカタログ*1に登録されているか
- Exploit Automation:脆弱性を悪用する手段を自動化できるか*2
- Technical Impact:脆弱性の悪用によりIT資産を部分的または完全に制御できるか*2
*1 CISA Known Exploited Vulnerabilities Catalog [2]
*2 Exploit Automation および Technical Impact は、Vulnrichment Program [3]でCISAの判定結果が公開されています。Vulnrichment Program については、過去にセキュリティブログ「CISAが展開する脆弱性情報充実化プロジェクト『Vulnrichment』について」[4]で紹介しておりますので、ご参照ください。
フロー
図1は、BOD 26-04に基づいて脆弱性の対応期限を判断するフローを示しています。図1のフローに従うことで、脆弱性のリスクと対応の優先度を評価し、3 days & forensic triage(3日&フォレンジックトリアージ)、3 days、14 days、60 days、Fix on system upgrade(システム更新時に修正)の5つから対応期限を決定します。
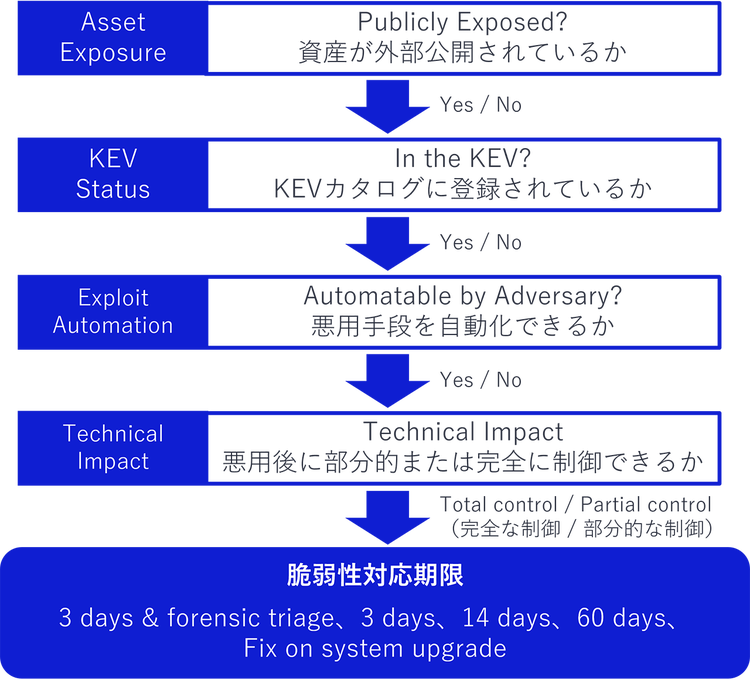
表1はBOD 26-04で定義された、脆弱性の対応期限の判定表を示しています。
例えば、インターネットからアクセス可能なIT資産上で、KEVカタログに登録された脆弱性が確認され、攻撃手段の自動化が可能で、悪用によってIT資産が完全に制御される場合、リスクは最も高いと評価されます。このようなケースでは、対応期限として最も厳しい「3 days & forensic triage」となります。仮にこの脆弱性について、インターネットからアクセス不可なIT資産上で、KEVカタログに登録されていない場合には、「60 days」となりますが、KEVカタログに登録されると「3 days」での対応が求められることになります。このように、脆弱性の対応期限は状況の変化に応じて動的に変化します。
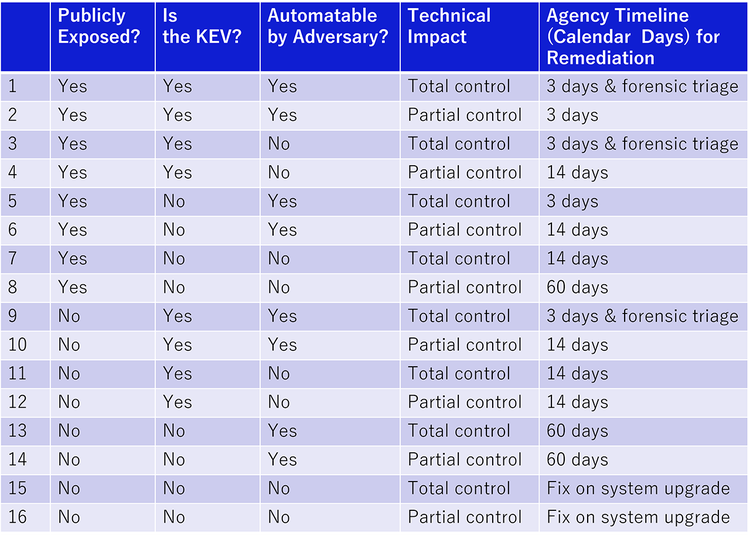
表1の対応期限の説明は、表2のとおりです。
表2 脆弱性の対応期限の説明
BOD 26-04の考え方を活用した脆弱性対応の効果
日々の脆弱性対応の優先度判断においても、BOD 26-04の判断ポイントとフローの考え方を参考にすることで、以下のように柔軟な脆弱性対応、対応期限の算出や管理を効率化しやすくなります。
- 対応期限の意思決定に利用できる
BOD 26-04では、実際の攻撃リスクやIT資産への影響を考慮して脆弱性の対応期限を判断します。SSVC(Stakeholder-Specific Vulnerability Categorization)では「Immediate」や「Scheduled」などの結果として具体的な日付は記載されていませんでしたが、BOD 26-04では脆弱性のリスクに応じて3日、14日、60日など具体的な対応期限が設定されています。そのため、より具体的な対応計画を組みやすく、効率的な脆弱性管理を行えます。 - フローがシンプルで理解しやすい
BOD 26-04では確認項目と判断の流れが明確に整理されており、SSVCほど複雑なフローではありません。そのため、対応期限を決定するまでの考え方を理解しやすく、専門知識や経験に差がある関係者間でも判断ポイントの共有が容易になります。さらに、判断項目や判定結果が明確であることから、脆弱性管理ツールなどと組み合わせて、対応期限の算出や管理を効率化しやすくなります。
なお、SSVCについては、過去にセキュリティブログ「【入門】SSVCとは?基礎を学ぼう!」[6]で紹介しておりますので、ご参照ください。
社内活用事例のご紹介
NECでは、脆弱性の対応期限を設定するために、BOD 26-04の考え方を取り入れています。
具体的には、脆弱性管理プラットフォーム上で、BOD 26-04に示されている対応期限ごとに、対象となる脆弱性を検出する仕組みを作成しています。
例えば、対応期限「3 days」に該当する脆弱性については、表1の判定表を基に、4つの判断ポイントを組み合わせた検出ができるようにしています。同様に、その他の対応期限についても、BOD 26-04の判定の考え方を参考に、それぞれの期限に対応する検出ができるようにしています。
これにより、脆弱性管理プラットフォームのダッシュボード上で、脆弱性とその対応期限を可視化しており、システムエンジニアが対応期限ごとに該当する脆弱性と、その対応状況を確認できます。その結果、緊急性や影響度の高い脆弱性に限られたリソースを優先的に配分し、より合理的かつ効率的に脆弱性対応を進めています。
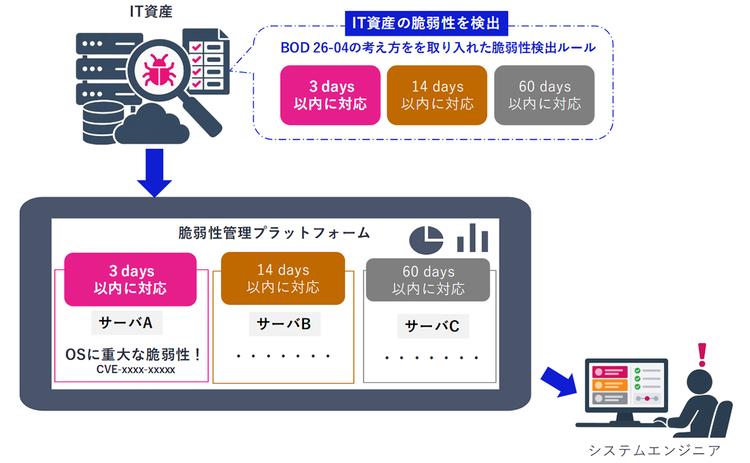
なお、本事例では、BOD 26-04の判定フローをそのまま適用して、すべての脆弱性の対応期限を自動的に算出しているわけではありません。BOD 26-04の4つの観点と対応期限の考え方を参考に、社内の脆弱性管理プラットフォームで利用できる検出ルールとして整理し、NECの運用に合わせて活用しています。
また、実際に適用する検出ルールや対応期限は、自社のIT資産の構成、システムの特性、運用体制などを踏まえて定める必要があります。脅威の状況や運用実績に応じて、検出ルールや対応期限を継続的に見直すことも重要です。
まとめ
本ブログでは、BOD 26-04の概要や背景をはじめ、脆弱性の対応期限を決定するための4つの重要な判断ポイントと判定フローを解説しました。併せて、BOD 26-04の考え方を脆弱性対応に取り入れたNECの社内事例もご紹介しました。
BOD 26-04は、脆弱性の深刻度だけでなく、対象IT資産の状況や実際の攻撃リスクを考慮して、対応の優先順位と期限を決定するための指針として参考になります。これを自社のIT資産管理や脆弱性管理ツールと組み合わせることで、限られたリソースをよりリスクの高い脆弱性へ効果的に配分し、実効性の高い脆弱性管理につなげることが可能です。
本ブログが、BOD 26-04を活用した脆弱性対応の優先順位付けや運用方法を検討される際の参考となれば幸いです。
参考文献
[1] CISA『BOD 26-04: Prioritizing Security Updates Based on Risk』
https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk
[2] CISA『Known Exploited Vulnerabilities Catalog』
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
[3] CISA『Vulnrichment, Cybersecurity and Infrastructure Security Agency』
https://github.com/cisagov/vulnrichment
[4] セキュリティブログ『CISAが展開する脆弱性情報充実化プロジェクト「Vulnrichment」について』
https://group.nec/jp/ja/solutions/cybersecurity/blog/250131
[5] CISA『BOD 26-04: Implementation Guidance for Prioritizing Security Updates Based on Risk』
https://www.cisa.gov/news-events/directives/bod-26-04-implementation-guidance-prioritizing-security-updates-based-risk
[6] セキュリティブログ『【入門】SSVCとは?基礎を学ぼう!』
https://group.nec/jp/ja/solutions/cybersecurity/blog/240802
執筆者プロフィール
岩田 琴乃(いわた ことの)
担当領域:脆弱性管理
専門分野:脆弱性管理
NECグループの社内向け脆弱性情報管理業務に従事しています。
SBOMに興味・関心があります。
好きなものは、焼き芋とクマです。
CISSP Associate、CEH、AWS Associateを保持。
執筆者プロフィール
久保 沙織(くぼ さおり)
担当領域:脆弱性管理
専門分野:脆弱性管理
NECグループ内の脆弱性管理の推進業務に従事。CEH保持。