この記事では、NECのCyIOC Intelligence Teamが、リサーチ活動を通して得た情報を掲載しています。
CyIOC Intelligence Teamは、LLMを搭載した自律型ペネトレーションテストツール「Cairn」を調査し、日本企業を含む複数の企業への攻撃痕跡を確認しました。
本調査は10月15日に実施し、緊急性が高いと判断したため、10月16日には関係機関へ情報の共有を行ないました。
目次
Cairn
近年、国内外で企業や組織を標的としたサイバー攻撃や情報漏えい事案が相次いでいます。攻撃手法の高度化に加え、生成AIを活用した攻撃の自動化が進むことで、攻撃者の技術的障壁が低下し、脆弱性探索や攻撃活動の効率化・大規模化が懸念されています。当社のCyIOC Intelligence Teamでは、サイバー脅威インテリジェンス(CTI)活動の一環として、攻撃インフラや攻撃ツール、脅威アクターの動向について継続的な調査・分析を実施しています。こうした調査活動の過程で、生成AIを活用した自律型ペネトレーションテストツール「Cairn」に関連する攻撃活動の痕跡と実行記録を入手し分析しました。
Cairn[1]は、複数のLLMエージェントを並列に稼働させ、目標達成までの未知の経路を自律的に探索するオープンソースのAIシステムです。自律型ペネトレーションテストで実績を持ちますが、開発者は単なるAIペネトレーションテストツールではなく、汎用的な「状態空間探索エンジン」と位置付けています。(状態空間探索エンジンとはある問題の様々な状態をたどり、初期状態からゴールへ至る手順・経路を探索するエンジン)このツールに注目したきっかけは、中国Tencent Cloudが主催する、第2回AIペネトレーションテスト競技会[2]での実績です。Cairnを使用したチームは、オンライン予選で唯一全54問を解き、4位に入りました。決勝を含む総合順位は3位でした(開発者発表)。
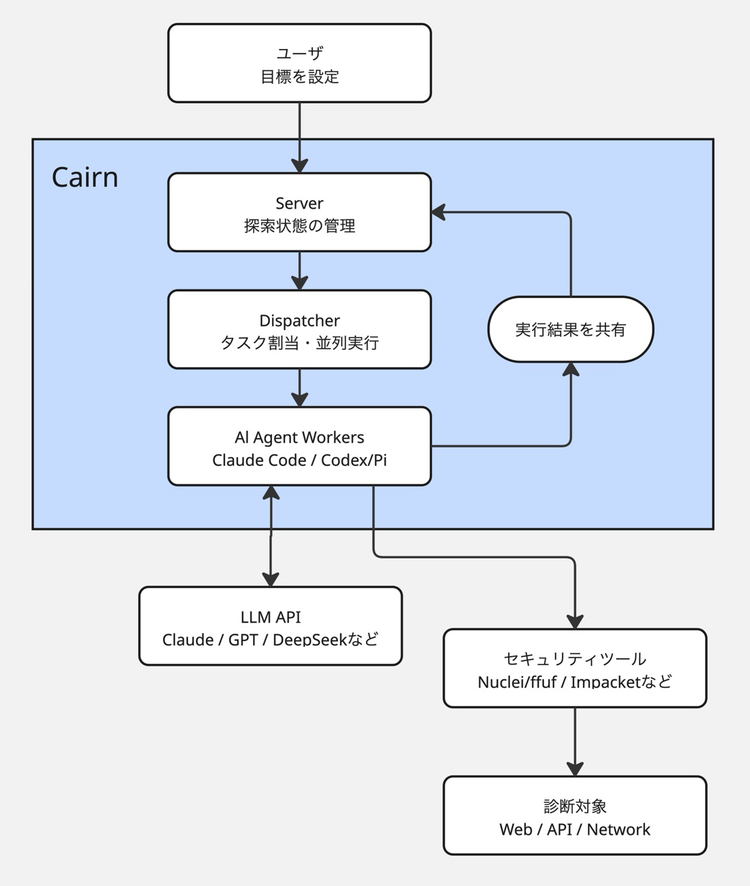
Cairnは、Cairn Server、Dispatcher、複数のAI Agent Workerで構成されます。Cairn Serverが探索で得た事実(Fact)と探索方針(Intent)を一元管理し、Dispatcherがそれらを基に各Workerへのタスク割り当てと並列実行を制御します。各WorkerはClaude CodeやCodexなどのLLMエージェントを利用し、Nuclei、ffuf、Impacketなどのセキュリティツールで対象システムの調査と脆弱性検証を行います。調査結果はCairn Serverに集約され、その共有情報から新たな探索方針が生成されます。この処理を繰り返すことで、複数のAIエージェントが連携し、目標達成に向けたペネトレーションテストを自律的に進めます。
Cairnの構成図
Cairn公開状況の調査
Shodanを用いて、Cairnの公開状況に関するOSINT調査を実施しました。
検索クエリ「http.dom_hash:46875059 http.title:Cairn」で検索すると28件のホストがヒットしました。
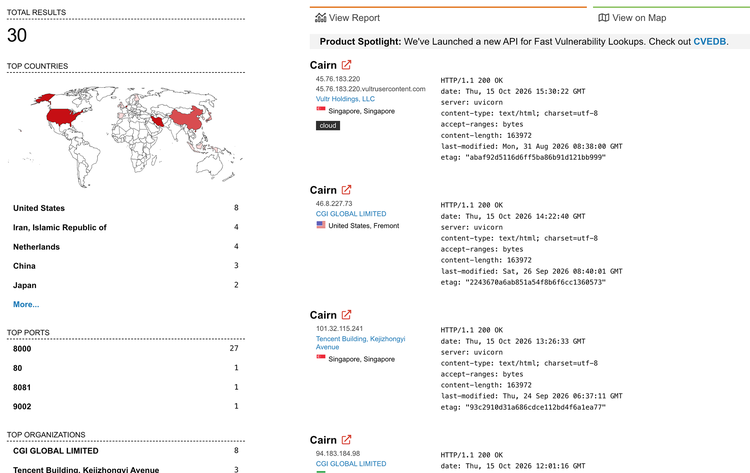
※Total ResultsはIPアドレス数ではなくサービス数
※10月15日時点
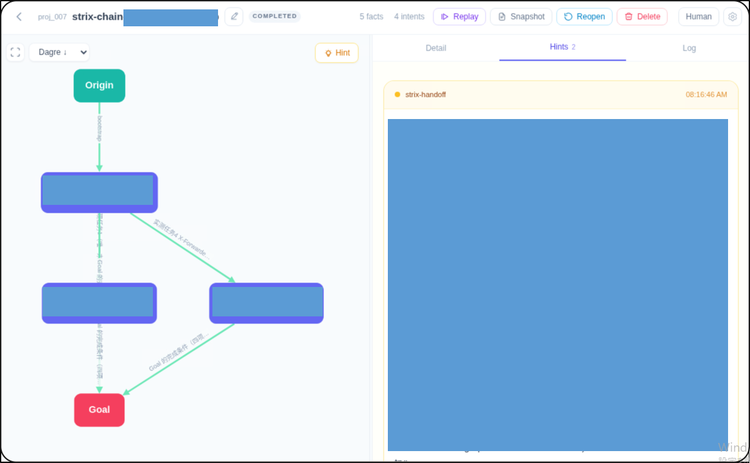
Cairnプロジェクト画面
公開されているCairnの中には、アクセスすると認証なしでプロジェクト一覧がそのまま表示されるものもありました。
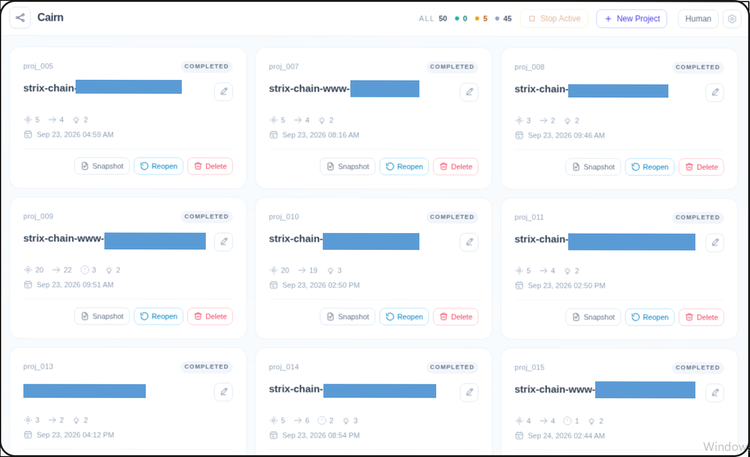
プロジェクトを選択すると、目標達成までの探索経路や実行ログを確認できます。
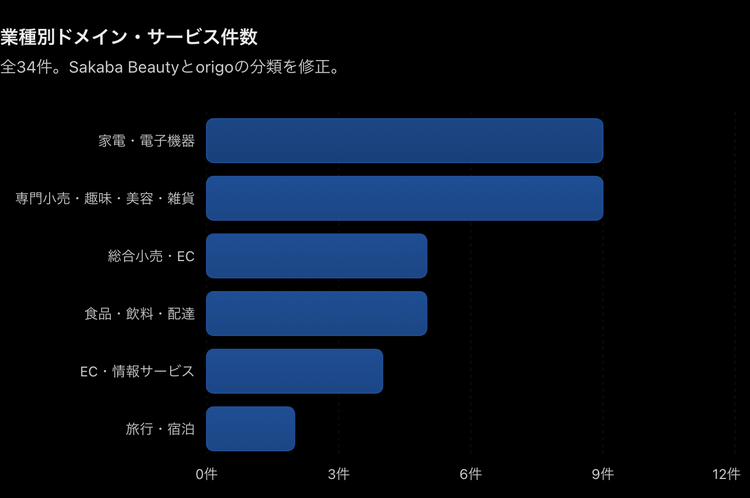
日本関連企業
公開されているCairnにアクセスし、標的に設定されたWebサイトの情報を収集しました。その結果、日本関連企業のドメインを複数確認したため、業種別に集計しました。全体ではEC・小売関連が中心で、家電・電子機器、宝飾品、食品、生活雑貨など、幅広い事業者が含まれています。全34件のうち、家電・電子機器、専門小売、総合小売の3分類が22件(約65%)を占めました。広義のEC関連サービスを含めると、オンライン販売や商取引と関係の深いドメインが大半を占めています。
攻撃分析
攻撃手法別
特に日本関連企業を対象とした実行ログに着目し、攻撃手法別に、成功と報告された件数と試行にとどまった件数を集計しました。
A2B攻撃
特徴的な攻撃として、NICTが2026年10月13日に注意喚起したA2B攻撃(App-to-Backend Attack)[3]と技術的に一致する攻撃手順が記録されていました。具体的には、公開Androidアプリをリバースエンジニアリングし、アプリに埋め込まれたAPIの仕様や認証関連情報を取得した後、その情報を用いてバックエンドAPIへのアクセスや書き込みを試みている点です。またこの攻撃はJPCERT/CCの記事で紹介された、アプリ内部の署名処理を解析して正規アプリを介さずにAPIへアクセスする技術事例[4]と近い手法です。
攻撃フロー
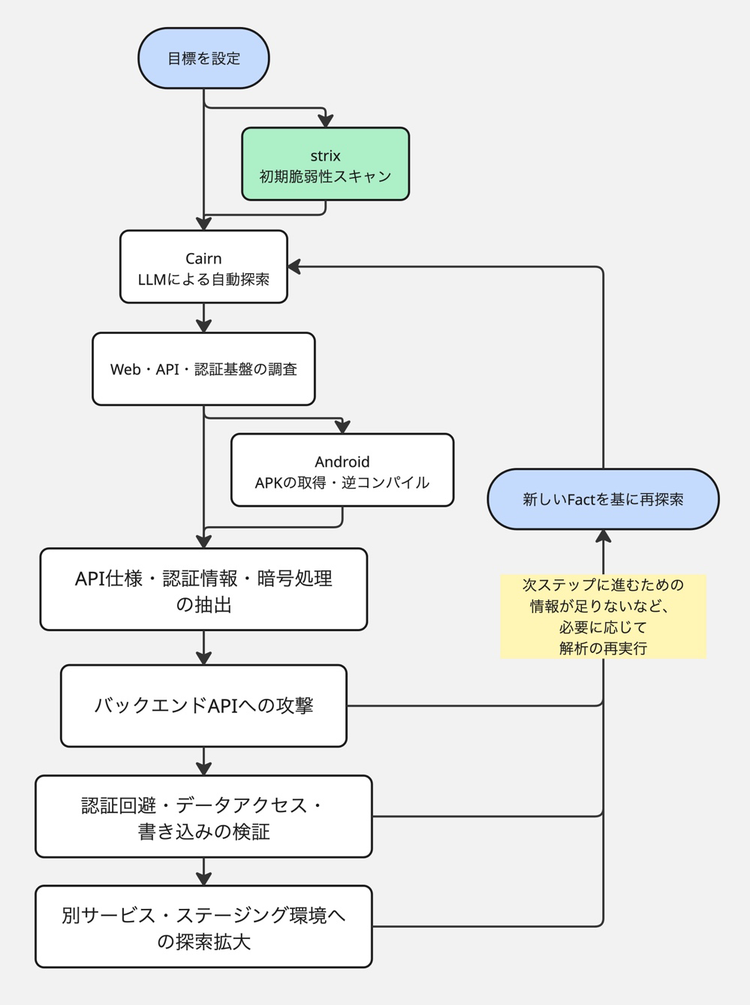
実行ログの一つをサンプルとして分析しました。
攻撃の時系列(探索開始からの経過時間)
Androidアプリのリバースエンジニアリング
jadx 1.5.1を使用して逆コンパイルしたと記録されていました。これはJPCERT/CCが公開した連続不正アクセス事案の攻撃手法に関する調査で紹介されたツールと同じです。ただし、Blutterの使用はCairnの実行ログから確認できませんでした。
API署名とハードコードされた認証情報の取得
Androidアプリ内の認証処理が解析されていました。報告された主な取得対象は以下のとおりです。
- APIリクエスト署名の生成ロジック
- アプリ内の固定認証情報・暗号鍵
- セッション情報の暗号化方式
- 認証関連のHTTPヘッダー
- アプリが使用する各APIの接続先
これらの情報を取得した後、ログ上ではアプリの通信形式を再現したリクエストが生成されていました。署名なし、不正な署名、古いタイムスタンプの各条件を比較した結果、正しい署名を含むリクエストが受理されたと記録されていました。
APKから取得した認証情報の横展開
Androidアプリ内に記載されていたBasic認証情報が、別のステージング環境へのアクセスに利用されたことが記録されていました。
つまり、アプリ解析によって得られた認証情報が、本番アプリのAPIだけでなく、開発・検証環境へのアクセスにも利用されていました。
A2B攻撃以外にも確認された攻撃
A2B攻撃以外にも、以下のような攻撃がログに記録されていました。
※Cairnの実行ログに記録されたエージェントの行為および結果を整理したものです。よって攻撃成功とされた項目についても検証は実施しておらず、脆弱性の成立や侵害の有無を確定するものではありません。
推奨対策
- アプリ内に埋め込まれた認証情報・秘密鍵の見直し
公開APKにAPI署名用の共通秘密鍵、固定パスワード、長期間有効なトークンなどを埋め込まないようにしてください。既存アプリに含まれる認証情報についても調査し、漏えいが疑われる場合は無効化・再発行を実施してください。 - バックエンドAPIにおける認証・認可の検証
アプリが生成する署名や端末識別子を、利用者認証の代替として扱わないようにしてください。特に、端末登録、会員情報取得、データ更新などのAPIでは、サーバ側で認証状態、操作権限、対象データの所有関係を検証し、IDOR/BOLAや未認証での書き込みを防止してください。 - API署名・セッション管理の強化
APIリクエストには有効期限やリプレイ防止機構を設け、トークンの発行先・対象サービス・権限範囲を厳格に検証してください。また、ゲストセッションと認証済み会員の権限を明確に分離し、任意の端末IDやセッション情報を用いた不正操作が成立しないことを確認してください。 - 開発・検証環境および関連サービスのアクセス制御
APKからステージング環境や内部向けAPIの接続先が特定されることを想定し、開発・検証環境へのアクセスをネットワークレベルでも制限してください。本番環境と認証情報やセッションを共有せず、モバイルアプリ、Webサービス、IoT基盤、SSOなどを横断した権限管理も点検してください。 - 公開アプリを起点とした継続的なセキュリティ検証
Webサイト単体の脆弱性診断だけでなく、配布済みAPKやIPAの解析によって取得できるAPI仕様、認証情報、認証処理も調査対象に含めてください。抽出された情報を利用したバックエンドAPIの認可検証や、アプリを介さない直接アクセスへの耐性を定期的に確認することが重要です。
まとめ
今回の事例で重要なのは、A2B攻撃そのものではなく生成AIを活用した自律型ペネトレーションテストツールが実際の攻撃に転用され始めている実態が、具体的な実行記録から明らかになった点です。従来は高度な専門知識が必要だった脆弱性探索やアプリ解析、攻撃経路の検証をAIエージェントが連続・並列で実行することで、攻撃が効率化・大規模化する可能性があります。こうしたツールの普及により、攻撃者の技術的な参入障壁が下がり、攻撃がさらに多様化することが懸念されます。防御側には、既知の攻撃手法への対策に加え、AIによる継続的かつ自律的な探索を前提とした検知・対応体制の強化が求められます。
IoC
Cairnが稼働していたIPアドレス一覧
※10月15日時点でのShodan検索結果
参考文献
[1] Cairn
https://github.com/oritera/Cairn
[2] 腾讯安全众测-智能渗透挑战赛
https://challenge.zc.tencent.com
[3] 【注意喚起】 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」
https://www.nict.go.jp/press/2026/10/13-1.html
[4] 連続不正アクセス事案の攻撃手法に関する調査
https://blogs.jpcert.or.jp/ja/2026/10/web_api_attacks.html