サイバー犯罪は、もはや特定企業のIT・セキュリティ部門だけの問題ではない。サイバー攻撃を受け、事業が停止すれば、その影響は社会にも広がる。能動的サイバー防御(ACD:Active Cyber Defense)の実現に向けた「サイバー対処能力強化法」が施行され、その柱の一つである官民連携の強化が本格化する中、社会全体でどのように備えるべきか。警察庁 長官官房審議官(サイバー警察局担当)の小野寺 健一氏と、NEC 執行役 Corporate EVP 兼 CSOの中谷 昇が、ランサムウェア被害の実態から、平時に築くべき警察との連携体制、インシデント発生時の初動対応まで、官民連携による日本のサイバーセキュリティ強化とレジリエンス向上の道筋を語った。
情報は漏えいしたのではなく盗まれている
中谷 有名な映画の中に「事件は現場で起きている」という台詞がありましたが、今や「事件はサイバー空間で起きている」と言えそうです。警察庁の統計では、刑法犯の認知件数、いわゆる犯罪件数は、2002年は約285万件でしたが、2025年には約77万件と、約4分の1に減少しています(※1)。その一方、サイバー犯罪の検挙件数は2009年の6,690件から2025年には1万5,108件と2.3倍に増えています(※2)。こうした数字からも、現実世界での犯罪が減少する一方、サイバー空間での犯罪が深刻化していることが見て取れます。
※1 出典:警察庁長官官房「令和7年の犯罪情勢」
https://www.npa.go.jp/publications/statistics/crime/situation/r7_hanzaijyousei__.pdf
※2 出典:警察庁「サイバー空間をめぐる脅威の情勢等」
https://www.npa.go.jp/publications/statistics/cybersecurity/index.html
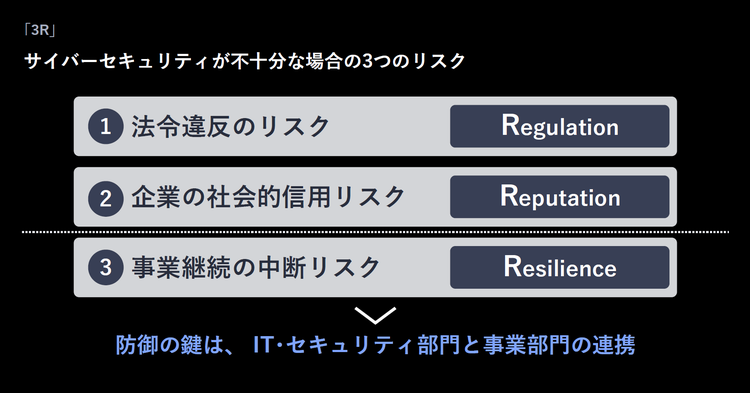
中谷 サイバー犯罪がもたらす影響は多岐にわたりますが、私は、そのリスクを「3R」で整理しています。「Regulation(法令違反)」「Reputation(社会的信用)」「Resilience(事業継続)」です。中でも、社会インフラを担う企業にとって、最も社会的影響が大きいのが、事業が止まるリスクです。昨年もサイバー攻撃によって企業活動が長期間にわたって阻害され、その影響がサプライチェーンや社会にまで及ぶ事案が発生しました。事業停止リスクを軽減するためには、IT・セキュリティ部門だけではなく、事業部門も一緒になって、自社にとって何が重要な資産か、どのシステムが止まると事業に重大な影響を及ぼすのかを確認し、対策を講じておかなければなりません。
また、サイバー攻撃の被害に遭った企業が記者会見を開き、「情報を漏えいして申し訳ありません」と謝罪する光景を目にします。しかし、不正アクセスを受けて情報を窃取されたのであれば、その企業も被害者です。情報は「漏れた」のではなく、攻撃者によって「盗まれた」のです。そう認識すれば、考え方も変わります。「誰が、なぜ、自社を狙っているのか」と攻撃者の存在を自ずと意識し、その目線でリスクや対策を考えるようになるのではないでしょうか。
小野寺氏 サイバー攻撃が高度化・巧妙化する現在、企業は侵害に気付くことすら難しく、被害を認識した後でさえ、一企業から見えるのは事案の一部にすぎません。全貌が見えない中で重要な判断や対処を迫られることになります。さらに、フロンティアAIを含む高性能AIが攻撃者に悪用されれば、サイバー攻撃のスピードや規模が劇的に増すおそれもあります。だからこそ、サイバー脅威への対処は一企業だけでは完結できません。警察を含む多様な組織との連携が必要不可欠です。
企業と警察が連携し「検挙」と「抑止」を循環させる
中谷 多くの人は、警察に「犯人を捕まえる組織」というイメージを持っています。サイバー空間では、どのような役割を担っているのでしょうか。
小野寺氏 イメージされているように犯罪を検挙することは警察の重要な役割です。実際、サイバー犯罪においては、FBIやEuropolをはじめとする海外の法執行機関とも連携し、国際共同捜査を行っています。例えば、ランサムウェアは、いまや一人の犯罪者がすべてを行うものではありません。ランサムウェアを開発する者、実際に攻撃する者、侵入に必要な認証情報などを売買する者などが役割を分担する「Ransomware as a Service(RaaS)」と呼ばれるエコシステムが形成され、攻撃者や犯罪インフラが国境を越えて存在しているためです。
また、捜査して検挙するだけでなく未然防止や拡大防止などの抑止も重視しています。特に強く意識しているのが「検挙につながる抑止」「抑止につながる検挙」の循環です。例えば、企業などから寄せられた相談は分析し、注意喚起や被害防止に役立てていますが、寄せられた情報が検挙につながることもあります。その検挙によって得た攻撃手法などの知見を再び企業に還元すれば、次の被害の抑止につなげることができます。
中谷 企業が提供する情報が検挙や抑止に役立つわけですね。
小野寺氏 そうです。日本人を狙ったサポート詐欺(※3)では、あるIT企業や一般財団法人日本サイバー犯罪対策センター(JC3)から得た情報を活用して捜査を進め、インド中央捜査局(CBI)と連携した国際共同捜査によって、CBIがインド国内の被疑者6人を逮捕しました。検挙後、IPA(独立行政法人 情報処理推進機構)の相談窓口に寄せられたサポート詐欺の相談件数は大幅に減少しています。このように、警察が企業から得た情報が検挙につながり、その検挙が新たな被害の抑止につながるという循環が生まれています。
※3 PCやスマホの画面上に偽のウイルス感染警告と連絡先を表示し、連絡した人から金銭などをだまし取る手口
中谷 企業と警察では、持っている情報や権限、経験が違います。それらをどのように組み合わせるかがカギですね。
小野寺氏 企業と警察が単に情報を渡し合うだけではなく、それぞれの強みを組み合わせることが重要だと考えています。
中谷 NECは、企業と警察が互いを理解するための人材交流に貢献しています。NECのエンジニアを警察庁のサイバー特別捜査部に派遣する一方、警視庁からの研修を受け入れ、企業が実際にどのようなセキュリティ対策を行っているのかを理解する場を提供しています。
バックアップは取っていても安心はできない
中谷 サイバー犯罪には多様な手口がありますが、現在、大きな脅威となっているのがランサムウェアです。警察庁の調査では(※4)、2025年のランサムウェア被害は226件。企業規模や業種を問わず被害が発生しています。ランサムウェアはデータを人質にしますから、データのバックアップを取っておくことが大切と言われます。多くの企業がバックアップを取っていますが、いざというときに復旧できないケースが少なくないようです。
小野寺氏 2025年にランサムウェア被害に遭った企業に対して行った調査では、バックアップの取得について回答した116件のうち105件が「バックアップを取得している」と回答しています。しかし、復元の可否についての問いには、回答した99件のうち、実際に復元できたのは20件のみ。79件は復元できませんでした。
※4 出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
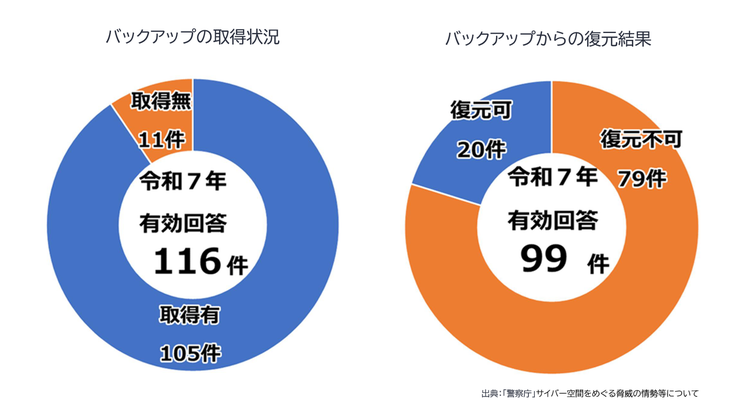
復元できなかった主な理由は、バックアップデータ自体が攻撃者によって暗号化・消去されていたことや、運用上の不備です。この結果は、バックアップデータは取っているだけでは十分ではないということを示しています。
中谷 バックアップがあることと、バックアップが使えることは別ですね。バックアップを取って安心するのではなく、復元のための訓練を行っておく必要があります。また、訓練を行う際には、さまざまな状況を想定しなければなりません。例えば、侵害に気付いても、攻撃がいつから始まっていたのかは、すぐにはわかりません。もし侵入されてから長時間が経過していれば、最新のバックアップデータには、既に侵害された状態のデータが含まれている可能性があります。そうしたことを考慮して、復旧計画を設計し、訓練を行わなければなりません。
ところで、身代金を支払うことについては悩ましい問題だと思いますが、どうでしょうか。
小野寺氏 ランサムウェアでは、身代金を支払ったからといって、データが戻る保証はありませんし、犯罪グループの活動資金となる懸念もあります。適切に対処するためにも、警察に通報や相談をしていただきたいと思います。
警察への速やかな相談が日本のサイバーセキュリティ強化とレジリエンス向上につながる
中谷 被害に遭った際、企業は、どのタイミングで警察に相談するべきでしょうか。原因を調査し、情報がそろってから警察に相談しようと考えている企業が多そうです。
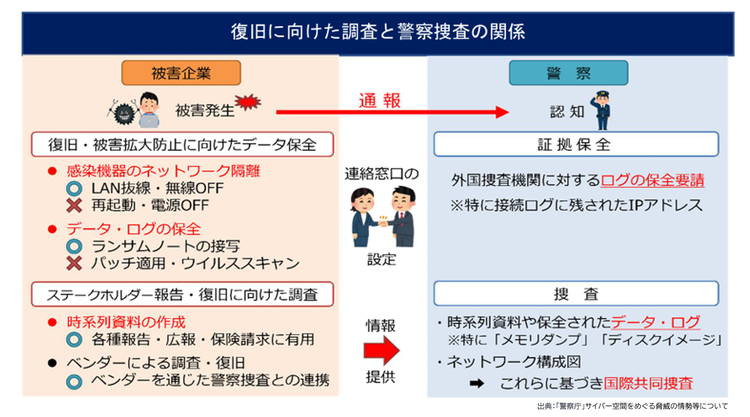
小野寺氏 情報がそろうのを待つ必要はありません。ぜひ、すぐに相談してください。被害企業が行う復旧・被害拡大防止のための調査と、警察の捜査には共通する部分が多くあります。例えば、感染した機器をネットワークから隔離する、データやログを保全する、何が起きたかを時系列で整理する、セキュリティベンダーに調査を依頼する。こうした対応の中で集まる情報は、警察の捜査でも非常に重要です。警察に通報したからといって、復旧を妨げることはありませんから、すぐに相談し、目の前の初動対応を最優先に進めながら、段階的に分かったことを共有してください。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
中谷 警察に相談するのは少し敷居が高いという感覚もあるようです。
小野寺氏 警察には、サイバー事案に関する全国統一のオンライン受付窓口もあります。サイバー事案に関する相談は年間約20万件寄せられていますから、特別なことだと思わないでください。警察は多様な情報を持っていますから、それが復旧の力になる場面もあります。例えば、ランサムウェアの種類にもよりますが、国際共同捜査などで得た知見を基に、復号ツールを提供できる場合もあります。すべてのケースで成功したとは言えませんが、実際にデータを復元できた企業もあります。
中谷 現実の世界で犯罪の被害に遭うと、ほとんどの人が、すぐに警察に連絡します。サイバー犯罪も同じですね。むしろ、きちんと相談することで、警察に情報が集まり、それが次の検挙や抑止につながる。
小野寺氏 まだ被害に遭ったと断定できないが心配がある。そのような段階でも、ぜひ相談してください。そのためにも、被害に遭ってから初めて連絡先を探すのではなく、平時から社内の連絡窓口や対応手順を決め、警察との連携体制をつくっておくことが重要です。さまざまな組織が持つ情報を集め、判断材料として活用するためにも、連携には大きな意義があります。そうした連携を、社会全体のサイバーセキュリティとレジリエンスの向上につなげていくことが重要だと考えています。
中谷 NECは「.JP(日本のサイバー空間)を守る」をミッションに掲げ、サイバーセキュリティ事業の強化に取り組んでいます。一企業、一組織だけでは守れないサイバー空間だからこそ、官民が平時からつながり、その力を持ち寄ることが重要です。NECも、その連携の中で重要な役割を果たし、日本全体のサイバーセキュリティ強化とレジリエンス向上に貢献していきます。