AIの進化が、サイバーセキュリティの前提を変えつつある。脆弱性の発見から攻撃コードの生成、実行までが高速化しており、企業にはこれまで以上に迅速な「判断」と「行動」が求められている。では、企業はどのように判断し、どのように行動すべきなのか。ローランド・ベルガー シニアパートナーの小野塚 征志氏をモデレーターに、NECセキュリティ 取締役執行役員副社長の奥 隆行と、NEC セキュアシステムプラットフォーム研究所長の藤田 範人が、AI時代の防御について議論した。
脆弱性の発見から攻撃までの時間が劇的に短くなる
小野塚 AIの急速な進化がサイバーセキュリティに影響を与えているそうですね。
藤田 近年のフロンティアAIに代表される高性能AIは、大きな進化を遂げています。大量のプログラミングやセキュリティに関する知識を学習している上、仮説と検証を繰り返しながら、複雑な作業を自律的に進めることができるようになっています。
この能力によって、高性能AIは大規模なソースコード全体を見渡し、離れた場所にある処理同士のつながりから脆弱性を見つけることも可能になりました。実際、長年にわたって人間によるレビューや自動テストで見逃されてきた脆弱性を発見する例も出ています。また、複数の脆弱性を組み合わせ、高度な攻撃を構成する能力も示されています。これは防御側にとって大きな武器になる一方、攻撃者が悪用すれば、未知の脆弱性を発見し、そこを突く攻撃を行えるということになります。
奥 企業が特に認識しなければならないのは、その「スピード」です。これまでも脆弱性が公表される前に攻撃が始まるゼロデイ攻撃はありました。しかし、フロンティアAIによって脆弱性の探索から攻撃コードの生成、実行までの時間はさらに短くなります。企業が脆弱性の情報やパッチを入手し、検証して、本番環境へ適用するまでに、どれくらいの猶予があるのか──。従来と同じスピード感で対応していては、間に合わないケースが増えるでしょう。
基本的対策を徹底した上でAIによる高度化を考える
小野塚 サイバーリスクの高まりに対して、企業は何から始めればいいのでしょうか。
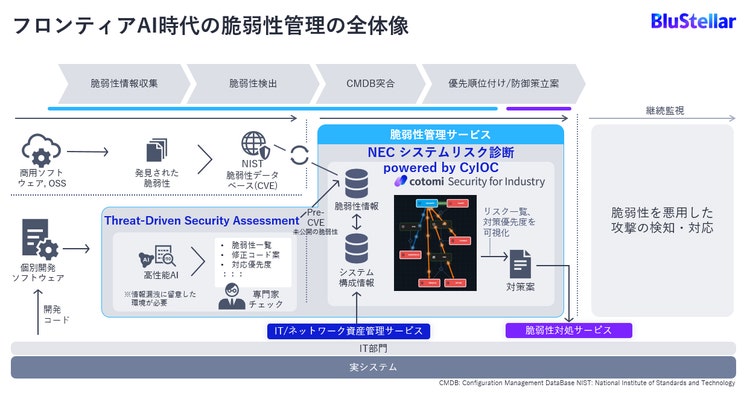
藤田 AI時代になっても、基本的対策の徹底が重要なことは変わりません。例えば、脆弱性管理の土台となるのが資産・構成管理です。自社が、どんな資産を保有しているかがわからなければ、いざというとき、どの資産の脆弱性を調査し、対処すればよいのかもわかりません。資産・構成管理なら既に行っているという企業も多いと思いますが、Excelで一覧をつくるだけでなく、ツールも活用しながら、構成の変更を継続的に把握・管理できる仕組みにしていく必要があります。資産・構成管理だけでなく、アカウント管理や認証、アクセス制御、ログ監視、バックアップ、インシデント対応といった対策も同様です。
小野塚 AI時代も足元を固めることが変わらず重要なのですね。
藤田 攻撃者に先回りして未知の脆弱性を発見・対処するなど、AIに対抗するためにAI活用を検討するのは、次の段階です。ただし、フロンティアAIを使えばすべて解決するわけではありません。例えば、AIによる脆弱性診断では大量の結果が出てきます。その一つひとつを解釈し、実際にどれほどの脅威なのかを見極めるには、人による判断が欠かせません。パッチの適用も、いくらスピードが重要とはいえ、事前検証や業務への影響の確認は欠かせません。脆弱性の発見から対処まで、一連のプロセスを踏まえて、どのようにAIを活用していくかを考える必要があります。
NECは、AIを活用し、脆弱性の発見からリスク評価、対処までを支援するサービスを展開しています。例えば、「Threat-Driven Security Assessment」は、フロンティアAIを活用してソースコードの脆弱性を診断するサービスです。AIによる診断結果をそのまま提供するのではなく、NECのセキュリティ専門家がレビューし、どのようなリスクがあるのかを見極めてお伝えします。また「NEC システムリスク診断 powered by CyIOC」は、お客様のIT資産の構成情報と脆弱性情報を突き合わせ、システムごとのリスクを可視化するサービスです。多数の脆弱性の中から優先して対応すべきものを判断し、パッチをすぐに適用できない場合には、仮想パッチなどの代替策も提示します。
「危険です」だけでは適切な判断ができない
小野塚 先ほどAIによる診断結果を解釈し、リスクを見極めるには、人による判断が欠かせないというお話がありました。この判断においては、どのようなことを意識すべきでしょうか。
奥 重要になるのがインテリジェンスです。これまでもSOC(Security Operation Center)の現場などでは、IPアドレスや攻撃指標、悪意のあるURLといった脅威情報を収集し、防御に活用してきました。ただ、それだけでは、その脅威が自社の事業にどのような影響を及ぼすのかまではわかりません。脅威情報だけでなく、自社のシステムやデータ、事業に関する情報を掛け合わせ、適切な判断をしなければなりません。
小野塚 インテリジェンスは、単なる脅威情報とは違うのですね。
奥 私は、最終的にアクションにつながる情報がインテリジェンスだと考えています。例えば、情報システムやソフトウェアの脆弱性の深刻度を評価する指標であるCVSS(Common Vulnerability Scoring System)で高いスコアがついた脆弱性が公表されるたびに、すべて一律に緊急対応していては疲弊してしまいます。その脆弱性が今まさに悪用されているのか、自社にとってどれほどのリスクがあるのかを見極め、優先順位をつけて対処しなければなりません。その判断を支えるのがインテリジェンスです。
小野塚 インテリジェンスは、経営層の意思決定にも影響しそうですね。
奥 そうですね。「危険です」と伝えるだけでは、経営層はセキュリティ投資や人員配置について適切な判断ができません。どこが攻撃を受けそうか、そこにはどのような資産があるのか、被害が発生すると事業にどのような影響が及ぶのか──。CISO(Chief Information Security Officer)やセキュリティ部門は、そこまでシナリオに落とし込んで経営層に伝えることが重要です。技術的な情報は、経営層が理解しやすいよう翻訳する工夫も必要でしょう。
一方、経営層もセキュリティリスクだけでなく、事業への影響を踏まえて判断するためには、どのような情報が必要なのかを示す必要があります。例えば、攻撃を受ける可能性があるのが一般的なPCなのか、サプライチェーン全体を支えるような重要システムなのかがわからなければ、適切な判断はできないはずです。また、経営層が普段からリスクアセスメントなどの場に参加し、「何を守るのか」「どのリスクを優先するのか」を共に考えておくことも有効です。
これまで、経営層とセキュリティ部門の間にあるコミュニケーションのギャップは、セキュリティ対策を進める上での課題の1つでした。AIによってセキュリティの前提が変化しようとしている今、経営層とセキュリティ部門が共にセキュリティのあり方を考え直す好機だと思います。
先回りして備える「プロアクティブ防御」の必要性
小野塚 判断した後の行動においては、どのようなことを意識すべきでしょうか。
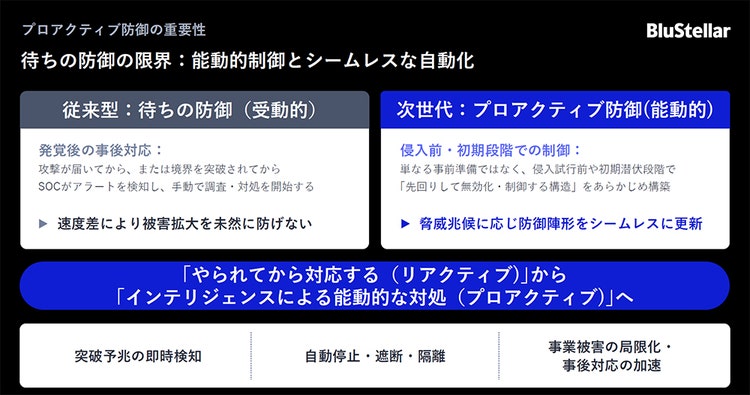
奥 これまでの防御は、異常を検知したら調査し、対処する、いわば「待ちの防御」でした。しかし、攻撃のスピードが上がると、それでは間に合わなくなります。これからは攻撃の予兆や攻撃者の動きを把握し、先回りして備える「プロアクティブ防御」が重要です。例えば、どこからどのような攻撃を受ける可能性があるのかをあらかじめ把握し、必要な場所に検知のためのセンサーを配置したり、重要なシステムの手前で攻撃を止めたり、遅らせたりできるようネットワークを分離したりするといった備えです。
また、もう1つ重要なのが攻撃を検知したら、すぐに行動できるようにしておくことです。攻撃が高速化する中、何かが起こるたびに「この端末を遮断してよいでしょうか」と経営層に確認していては、間に合わない可能性が高い。どのような事象が起きたら、どこまで遮断・隔離するのか。誰がどこまで判断してよいのか。これらについて議論し、権限と判断基準を決め、必要な部分は自動化しておくことが重要です。
小野塚 いざというときの防御は平時の準備にかかっているわけですね。
奥 技術やインテリジェンスを実際の防御に活かすためには、それを運用に反映する仕組み、リスクを適切に評価するための基準、迅速に対処するための権限や意思決定プロセスが必要です。繰り返しますが、AI時代には攻撃のスピードがこれまでとは大きく変わります。平時から、それに備えておく必要があります。
藤田 AIの進化は非常に速く、私たち防御側も継続的に進化していかなければなりません。今回ご紹介したNECの取り組みも、まだ第1弾です。今後、第2弾、第3弾と新たな技術を実用化していきたいと考えています。そのためにも、お客様が実際の現場で直面している課題を知ることは非常に重要です。そうした声を取り入れながら、AI時代のセキュリティをさらに進化させていきたいと考えています。