次世代サイバーセキュリティサービスです。
CyIOC Managed Security Service
提供する機能
独自のインテリジェンスとAI技術を融合し包括的なサイバーセキュリティ防御を実現
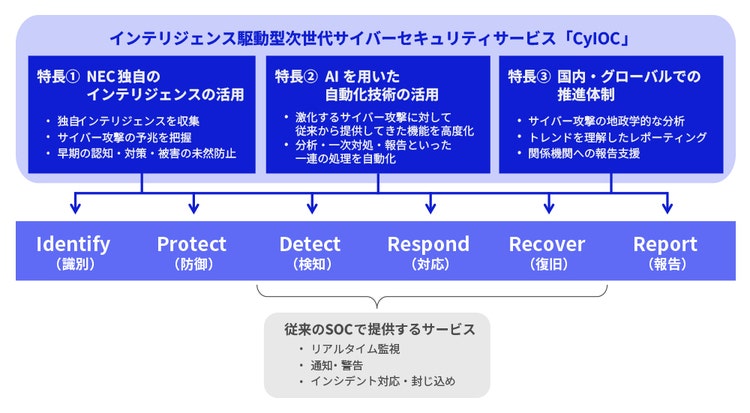
NEC独自のインテリジェンスとAI技術を融合した次世代サイバーセキュリティサービス「CyIOC(サイオック)」は、NISTサイバーセキュリティフレームワーク(CSF)(*)におけるIdentify(識別)・Protect(防御)からRecover(復旧)に加えて、Report(報告)も含めた包括的な支援を提供することで、高効率で高精度な防御を実現します。
*組織や企業におけるサイバーセキュリティへの対応の開始や改善に向けて、NIST(米国国立標準技術研究所)が提示したサイバーセキュリティのフレームワーク
CyIOCの特長1
脅威の“その先”を読むインテリジェンス
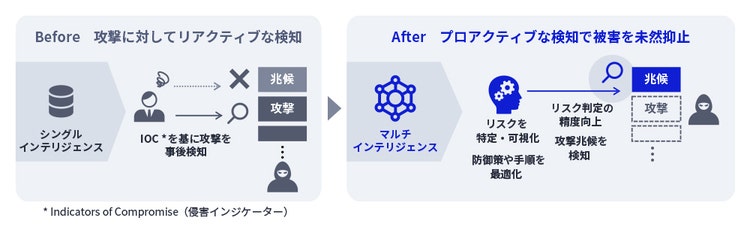
複数の情報源(グローバルでの攻撃情報・セキュリティベンダの情報など)やNECのノウハウを基に構築したNEC独自のインテリジェンスを活用し、技術と地政学の両面からリスクを判断します。セキュリティ製品単独では検知されないような未知の攻撃の兆候も検出するとともに、影響範囲・攻撃の種類・資産への被害などの相関分析を用いてリスクを高精度で特定することで、迅速かつ適切な一次対処につなげます。
CyIOCの特長2
分析や一次対処の高速化にAIを活用し脅威に即断・即応
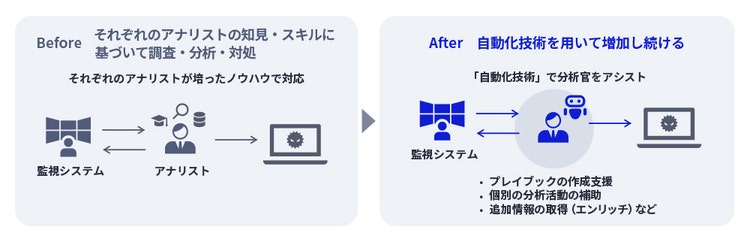
長年SOC運用を行ってきて得た「調査・分析・対処」に関する高度なナレッジに基づいたオリジナルPlaybookや、国産AI「Cotomi」やAgentic AI技術を活用することで、分析・一次対処といった一連のフェーズを自動化します。これにより、アナリストの判断を支援し、侵害の検知からお客様への報告までのスピードを向上させ、アナリストは自動化では対処が難しい事象に集中することが可能になります。
CyIOCの特長3
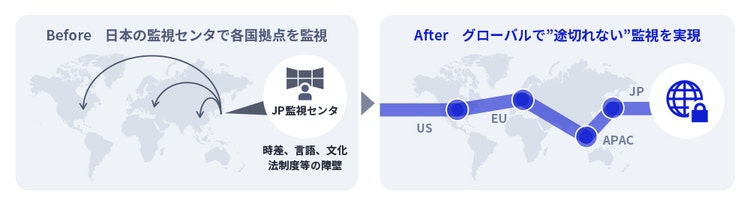
グローバルを同品質で守る推進体制
グローバル拠点に高度人材を配置し、24時間365日体制で監視を実行します。途切れない監視と対応を基にインテリジェンス・AIを駆使し、各地法制度 / 言語 / 文化 /時差といったグローバル特有課題を踏まえてグローバル全体で日本品質のセキュリティ対策を提供します。さらに、各拠点で検知した不審なアクセス情報を還元することで、さらなる脅威インテリジェンスの強化につなげます。
(FY2026よりアジア・欧州・北米での拠点を順次展開予定)
独自のアプローチ・技術・サービス
NEC独自の脅威インテリジェンスを活用した多面的な分析や、生成AI「cotomi」の 活用、先進的なマネージドセキュリティサービスを提供
独自のアプローチ
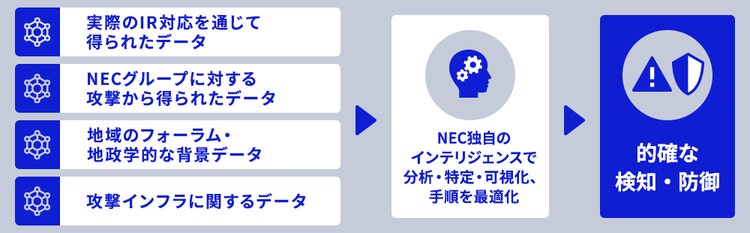
リスクベースアプローチとインテリジェンス
リスクベースアプローチでは、セキュリティ関するあらゆるデータを集約し、特定の地域・国・セクターをターゲットにするアクター情報・攻撃トレンドの把握、地政学的な背景データなどのNEC独自の脅威インテリジェンスを活用した多面的な分析により、的確な検知・防御につなげます。
独自の技術
「.JP」を守るためのAI活用とCyIOC
NECの中央研究所での基礎研究から、サイバーセキュリティの現場のノウハウまでを活用したCyIOCでは、前述のようにDetect(検知)Respond(対処)から、Identify(識別)=予防検知、Protect(防御)=先手防御までの能動的なセキュリティオペレーションを行います。これらの根幹となるデータ分析やリスク算定、レポート作成に活用されているのがNECが開発した生成AI「cotomi」です。
CyIOCで扱うデータは、お客さまの機微情報や個人情報も含まれるため、国外製のAIよりも国産AIである「cotomi」を活用することで流出などのリスクが低くなるため、安全・安心な分析が可能になります。将来的には、検知したセキュリティアラートに対する分析・一次対処・報告といった一連の処理の9割以上を自動化することを目標にしており、サイバー攻撃へよりタイムリーな対応が可能になるとともに、分析官(アナリスト)は定型業務から解放され、対応が困難な事象の分析業務に集中しスピードアップが図れます。
人が携わるすべての仕事を変えていく
「cotomi(コトミ)」はNEC開発のAIコア技術の名称です。「こと」が「みのる」ようにという想いを込めており、お客さまと伴走するパートナーでありたいとNECは考えています。
独自のサービス
次世代のサイバーセキュリティサービス
一般的なマネージドセキュリティサービス(MSS)では、セキュリティ監視、インシデント発生時のアラート通知を行うことで、お客さまのSOC業務をアウトソーシングすることが目的でしたが、CyIOCはさらに一歩進めて、「監視だけでなく防御」「アラートだけでなく関係機関への報告の支援」「グローバル規模での防御や一時対処の対応」まで可能な次世代サイバーセキュリティサービスです。
■一般的なMSSとの比較
激化するサイバー攻撃に対して自社をより高度に防御
(分析対象ログの拡大・インテリジェンスを考慮した防衛)
(生成されるログ・アラートへの一時対処)
(通信の遮断、端末隔離のスピードアップ)
※My NECの会員登録が必要となります。
サイバーセキュリティベンダー評価
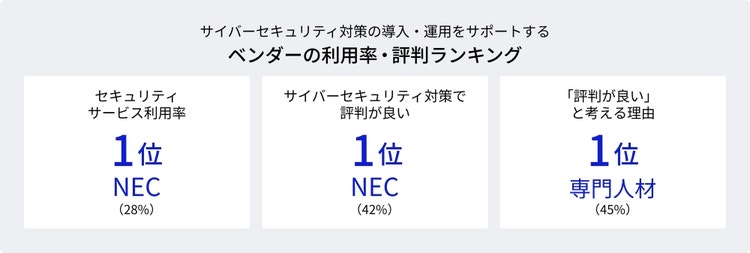
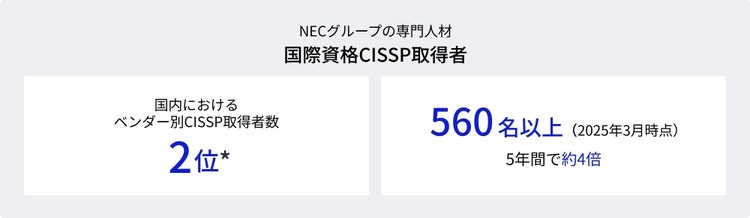
サイバーセキュリティサービスのベンダー別「利用率」、「評判の良い」ベンダーのランキングとともにNECが1位です。特に専門人材の豊富さが評価されており、 CISSP取得者数は国内で2位です。
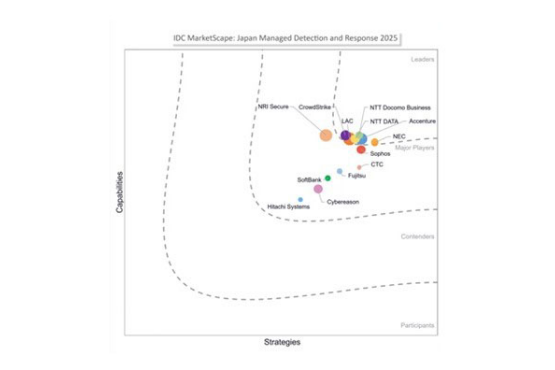
本調査レポートは、国内マネージドセキュリティサービス市場においてMDR(Managed Detection and Response)サービスを提供する主要ベンダーに対して、IDC Market Scapeモデルに基づいて「戦略」および「能力」の評価を行い、その分析結果を報告しています。
また、ユーザー企業が、マネージドセキュリティサービスベンダーを選定する際に留意すべき事項を提示しています。
閲覧期限 2026年11月6日まで
本サービスにおける投資コストの考え方
本サービスの導入により、監視・1次対応の代行によって自社に届くアラートの総数が抑制された場合
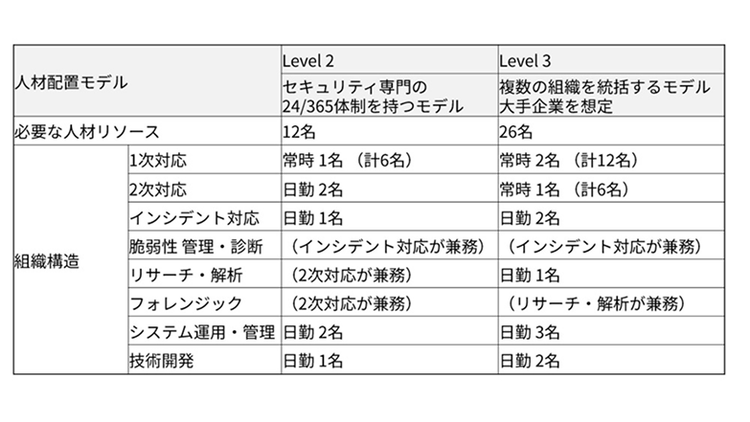
例えば6人で運営出来ると、約1.3億円(年間)の人材コストをより付加価値の高い業務に投資が可能
■前提・算出根拠
<前提>
複数組織(支店・拠点・グループ会社) を24時間365日体制で防衛するためには必要なナレッジを有する26名のセキュリティ専門家を確保する事が推奨されている
<算出根拠>
自社セキュリティ人材への投資コスト
人件費 1,040万円 / 年間
(※) 年収800万円と想定し、福利厚生・社会保障費 (合算して給与30%程度を想定)を加えた数値
育成費 1,040万円 × 1年 = 1,040万円
(※) 自社の文化理解・セキュリティの実践的知識を得るまで最低1年間は必要と仮定
合計 2,080万円
サービス提供イメージ
お客様環境にある各種セキュリティセンサーからログ情報を収集し、分析結果の提供や対処の支援を行います。
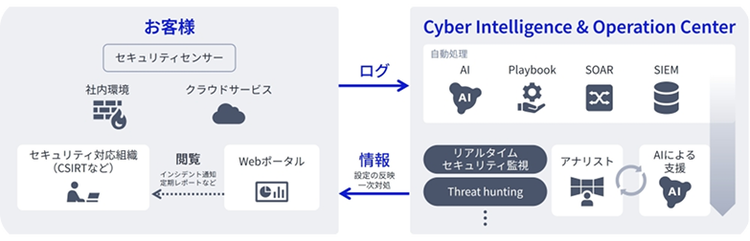
SOAR
Security Orchestration, Automation and Response セキュリティタスクを自動化し、対応を効率化するためのプラットフォーム。
SIEM
Security Information and Event Management セキュリティ関連のデータを統合的に収集・分析するシステム。
Threat hunting(スレットハンティング)
既存のアラートや署名に頼らず、組織内のログや端末の挙動を能動的に調べて、潜伏する攻撃者や未知の脅威を見つけ出す継続的な調査活動。
もう少し詳しく知りたい方のために
A1.
攻撃者は防御が手薄な部分を狙ってくるため、重大な脆弱性が公開されると、数日以内に悪用されるケースも少なくありません。十分な情報がないまま、あるいは対策の最中に被害が発生してしまいます。しかし、防御側も講じる対策はあり、それがプロアクティブ防御です。新たな脆弱性や攻撃手法は、ネットワークや端末の異常な振る舞いとして兆候が観測されたり、そういった情報が専門コミュニティで話題になったりします。攻撃者はこうした情報を収集して攻撃準備を進めるため、防御側も同様に最新情報を継続的に収集・分析することで攻撃側に先んじた対応をすることも可能なのです。
NECは、脅威インテリジェンスの活用、継続的監視、迅速な対処プロセスを組み合わせたプロアクティブ防御を実践するためにセキュリティ体制そのものを変革しています。
A2.
インテリジェンスは各社比較すると実は中身は全く異なります。先述のプロアクティブ防御の有無、リスク評価のしかた、アラート基準、お客様への情報提供形式など様々です。NECでは特に日本企業に対する海外からの攻撃に対抗する能力に強みがあります。セキュリティ専門知識は当然のこと各地域の地政学的なナレッジを有しているからです。NECグループでは50か国250以上の拠点がある中で常時サイバー攻撃対策を実践しており、グローバル展開する日本企業として日本特化の活きたノウハウを有しております。従来はこれらのデータはNEC内部で活用するのみでしたが、インテリジェンスに組み込みお客様にサービス提供します。
A3.
海外拠点も支援対象です。日本発で海外も含めた包括的なサービスの準備を進めています。提供地域や内容は順次拡大中です。 海外拠点のセキュリティは、現地規制や業務慣習、インフラの違いなどにより課題が生じやすい領域です。近年は、各国・各業界のガイドラインや法令に基づくインシデント報告が求められるケースが増えています。インシデント発生時にはこの報告対応にかなりの時間を要することになりますが、NECのインテリジェンスチームは、日本企業として必要な情報整理、レポート作成、提出プロセスの計画を伴走し、インシデント発生時に確実な対応を行います。
※My NECの会員登録が必要となります。