text-only
導入・運用プロセスの分断、部分最適な対策ではセキュリティリスクが潜在化
導入・運用プロセスの分断、部分最適な対策ではセキュリティリスクが潜在化
セキュリティリスクの潜在化が経営課題に
多くの企業がセキュリティ対策に取り組んでいる一方、セキュリティインシデントの発生や被害は増加し続けています。ランサムウェア被害の報告数も2020年下期から約5倍(注1)になるなど、企業規模を問わず被害が拡大し事業継続が脅かされています。
(注1) 出典:令和4年におけるサイバー空間をめぐる脅威の情勢等について(警察庁 令和5年3月16日)
original
100
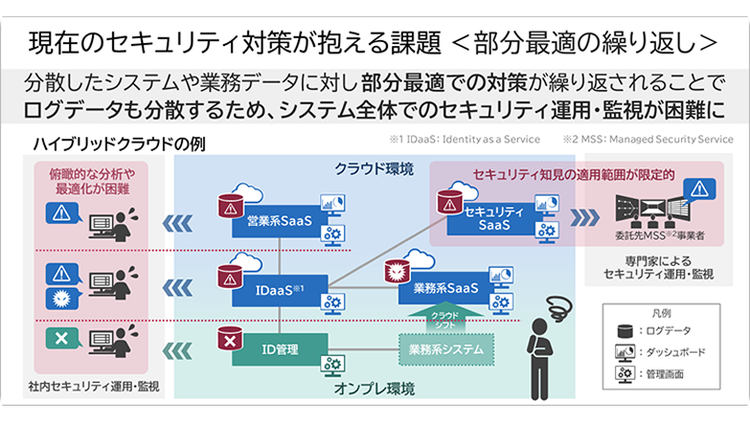
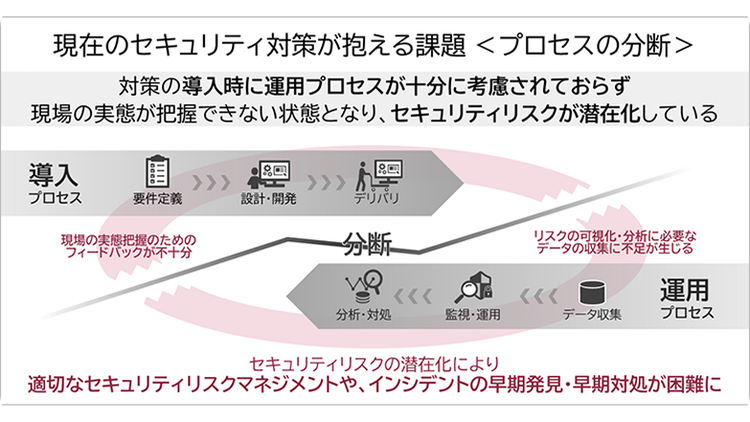
この背景には、急激な業務のDX、クラウドの利用拡大により、企業が守るべきシステムやデータが社内外に分散し続けていることが挙げられます。守るべき対象が分散しているために対策の導入が部分最適になりやすく、加えて、システムが複雑になることで導入時に運用までのプロセスを考慮することが難しくなります。こうした導入~運用プロセスの分断と、対策の部分最適が繰り返されることで、企業全体としてのセキュリティリスクが潜在化し、インシデントの発生や被害の拡大につながりやすい状態となるのです
original
100
また昨今、経済安全保障の観点から、企業のセキュリティ対策における安全確保義務(注2)や、経営責任の明確化(注3)といった動きがあります。セキュリティリスクが潜在化した状態では企業全体として適切なセキュリティ対策が取られているとは言いがたく、経営・投資判断・ガバナンス上の課題に直結することとなります。
(注2):pdf出典:経済安全保障推進法の概要(内閣府)
(注3)出典:「重要インフラのサイバーセキュリティに係る行動計画」(内閣 サイバーセキュリティ戦略本部 2022/6/17)
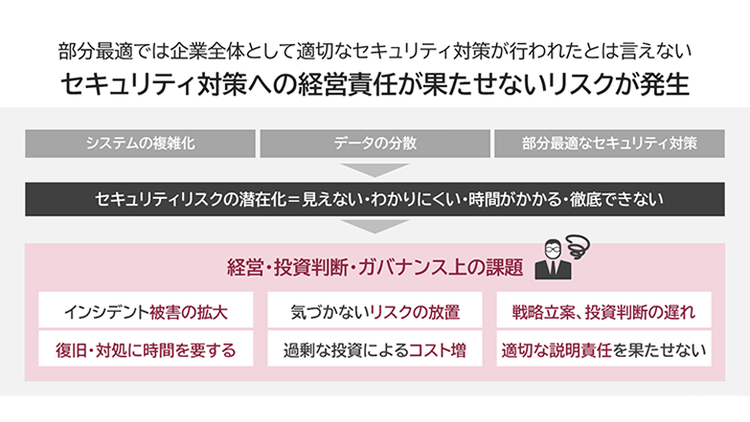
経営観点での課題
original
100