多様化するサイバーセキュリティリスクに対して、情報セキュリティを確保する上では、要求されるセキュリティレギュレーションへの準拠を専門的な知識や技術を有する独立した第三者により監査することが有効です。監査を通じて、組織のセキュリティの成熟度を高めることができます。
専門家による第三者監査で、組織の情報セキュリティレベルの向上、対策強化に寄与
専門的な公的資格を有するセキュリティスペシャリストチームが、お客さま指定のセキュリティレギュレーションに基づいた監査を行います。
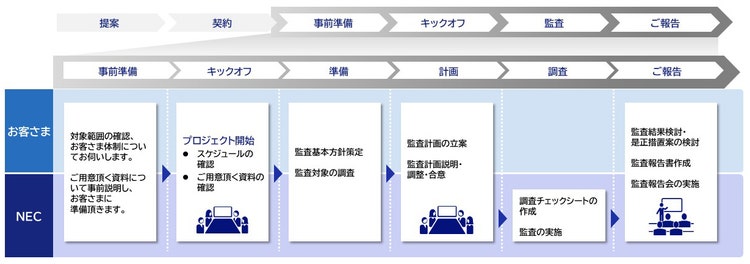
まず、監査計画を提示しお客さまの合意を得た上で監査を実施します。監査後は、成果物として監査報告書を提供し問題点および対応案を報告します。
これらの監査結果をもとに対策強化を進めることで、情報セキュリティレベルの向上が図れます。さらに、準拠していることを対外的に示すことで、企業としての信頼性向上にもつながります。
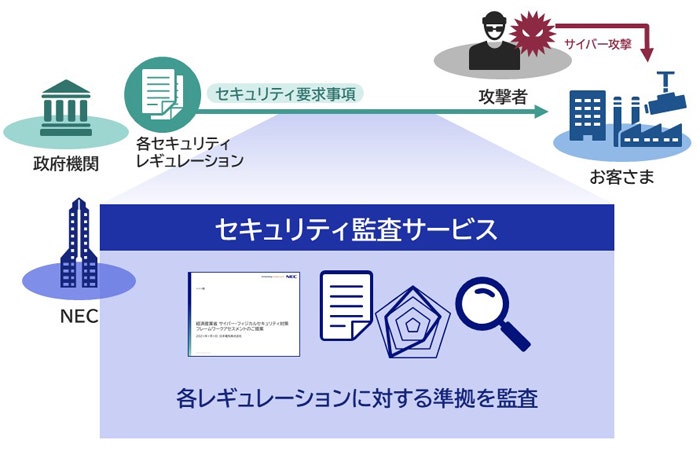
特長
- 各セキュリティレギュレーション・ガイドライン※1に対する適合を監査
- 幅広い業界・業種における豊富な経験と実績
- 公的資格を有するセキュリティスペシャリストチーム※2が監査を実施し、監査報告書を作成
※1 対応可能なセキュリティレギュレーション・ガイドライン
経済産業省:システム管理基準、ISO/IEC 20000/27001/27017/27018、FISC安全対策基準、米国公認会計士協会(AICPA):System and Organization Controls(SOC1/SOC2)
上記以外のセキュリティレギュレーションへの対応については、ご相談ください。
※2 情報処理安全確保支援士やCISSP(Certified Information Systems Security Professional)、CISA(公認情報システム監査人)、GICSP(Global Industrial Cyber Security Professional)などの国際資格、CIA(認内部監査人)、経済産業省 システム監査技術者
効果
- 各セキュリティレギュレーション・ガイドライン準拠
- 情報セキュリティ対策を強化することが可能
- セキュリティに関する企業統治(コーポレートガバナンス)強化、対外的な説明責任の拠り所の形成
- 各種準拠を対外的に示すことによるお客様のビジネス拡大
サービスご提供の流れ
サービスご提供の流れは、以下になります。
サービス一覧
昨今問い合わせの多い監査サービスは、主に以下になります。
- DX認定取得のためのセキュリティ監査サービス
経済産業省のサイバーセキュリティ経営ガイドライン等に基づき、セキュリティ監査サービスを提供します。DX認定制度 申請チェックシート 6-1 に対応する監査報告書をご提供することで、DX認定取得の一部をご支援します。
オプションとして、NIST SP800-171やNIST CSF等のアセスメントを組み合わせることも可能です。グローバル企業様が、中長期的に、本格的なセキュリティ監査を行うことに寄与します。 - 自治体セキュリティ監査サービス
「自治体セキュリティ強靭化モデル」のα’モデル、βモデルまたはβ’モデル採用の自治体様に、「地方公共団体における 情報セキュリティ監査に関する ガイドライン」に基づき、情報セキュリティ監査に対応したセキュリティ監査サービス(※)を提供します。
αモデルを採用している自治体様など、自主的にセキュリティ監査を行う場合にも、上記ガイドラインに基づき、ご要望に沿ったセキュリティ監査サービスを提供します。 - 情報セキュリティ監査サービス
「経済産業省 情報セキュリティ監査制度」に基づく情報セキュリティ監査(助言型)、グループ会社や取引先に対するセキュリティリスクの現状評価等、要望に合わせたサービスを提供します。 - PCI DSS準拠支援サービス
割賦販売法により法的な義務となっているクレジットカード情報保護をPCI DSS準拠、クレジットカード・セキュリティガイドラインに従った非保持化の観点から支援します。
※NECは、監査資格要件である経済産業省の「情報セキュリティサービス台帳(情報セキュリティ監査サービス)」に登録しています。