text-only
セキュリティポリシー策定支援サービス
セキュリティポリシー策定支援サービス
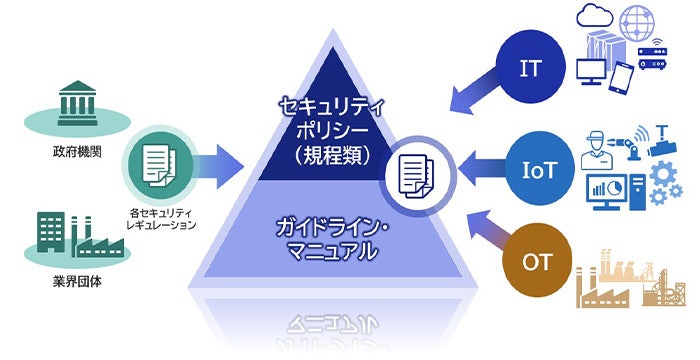
多様化するサイバーセキュリティリスクに対しては、専門的な知識や技術をベースに、現状のお客さまの規定類と要求されるセキュリティレギュレーション・ガイドラインを考慮し、お客さまの事業特性に合ったセキュリティポリシーの策定が必要です。
お客さまの事業特性やレギュレーションを考慮したセキュリティポリシーの策定を支援
セキュリテイスペシャリストチームが、お客さまの業界・業種におけるセキュリティレギュレーション・ガイドラインや対象領域(情報システム(IT)/IoTシステム/制御システム(OT))、事業特性(業務内容・情報資産など)を踏まえ、セキュリティポリシー策定を支援いたします。
original
100
特長
- セキュリティレギュレーション・ガイドライン※1をベースに、お客さまの事業特性を踏まえたセキュリティポリシーを整備
- 公的資格を有するセキュリティスペシャリストチーム※2が、技術面・組織面から分析のうえ策定
- ポリシー策定後の運用支援やコンサルテーションの提供も可能
※1 対応可能なセキュリティレギュレーション・ガイドライン
・経済産業省:サイバーセキュリティ経営ガイドライン、サイバー・フィジカル・セキュリティ対策フレームワーク
・総務省:テレワークセキュリティガイドライン、IoTセキュリティガイドライン
・IPA:制御システムセキュリティガイドライン
・NIST:サイバーセキュリティフレームワーク、SP800-171
・IEC:IEC62443-2、IEC62443-4
・ISO:ISO15408
上記にないセキュリティレギュレーションについても対応可能となる場合がありますのでご相談ください。
※2 情報処理安全確保支援士やCISSP(Certified Information Systems Security Professional)、CISA(公認情報システム監査人)、GICSP(Global Industrial Cyber Security Professional)などの国際資格
効果
- サイバーセキュリティ対策整備をルール面から強化することが可能
- セキュリティに関する企業統治(コーポレートガバナンス)強化、対外的な説明責任の拠り所の形成
- 各セキュリティレギュレーション・ガイドライン準拠
サービス提供の流れ
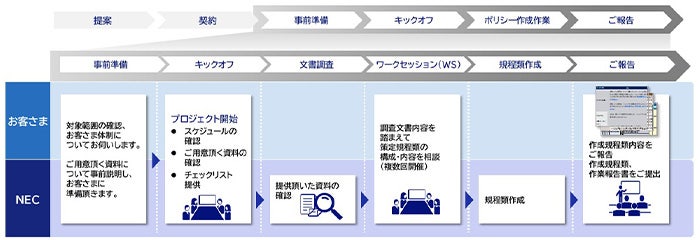
サービスご提供の流れは、以下になります。
original
100
サービス一覧
- セキュリティポリシー策定支援サービス
組織およびシステムに対するセキュリティポリシー策定をご支援します。システム分野は、情報システム(IT)、IoTシステム、制御システム(OT)各種対応します。 - セキュリティポリシー策定支援
豊富な知見と実績で、環境および規模・事業内容に合ったポリシー・ルールの策定支援、既存のポリシー・ルールの見直し支援、国内外のグループ会社を含む、企業グループ全体のガバナンス構築支援を行います。 - サプライチェーンセキュリティ強化支援サービス
サプライチェーンを構成する系列企業やビジネスパートナーにおいて、セキュリティ対策を管理するための体制やプロセス、各種帳票・ドキュメント整備、監査をご支援します。 - テレワーク導入セキュリティコンサルティングサービス
総務省 テレワークセキュリティガイドラインへの準拠、並びにNISC・IPAのガイドライン等も考慮したセキュリティポリシー、ガイドライン、マニュアルや体制の整備をご支援します。 - セキュア開発・運用 規程・ガイド作成支援サービス
製品やシステムをセキュリティを考慮して開発・運用する「セキュア開発・運用」の適用をサポートするガイドライン、マニュアル類の作成をご支援します。