text-only
サイバーセキュリティ経営ガイドラインアセスメントサービス
経営観点から企業のサイバーセキュリティリスクを分析し対策ポイントを提示
経営観点から企業のサイバーセキュリティリスクを分析して対策ポイントを提示します。
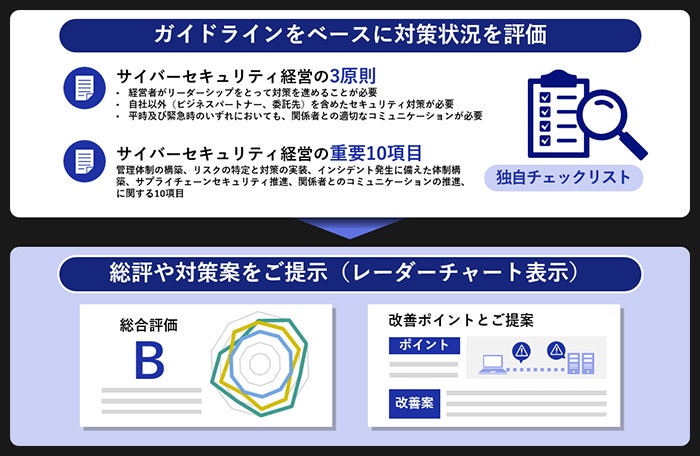
経済産業省策定の「サイバーセキュリティ経営ガイドライン」に基づいたNEC作成のチェックリストで分析を実施します。
このようなお客さまに
- 経営観点からサイバーセキュリティリスクを認識した上で、適切なセキュリティ対策を実践したい
- 経営者によるリーダーシップのもとで、高度化・巧妙化するサイバー攻撃から企業を守りたい
特長
- 経済産業省サイバーセキュリティ経営ガイドラインをベースに作成した独自のチェックリストを用い、経営観点からお客さまのサイバーセキュリティ課題を網羅的に抽出
- セキュリティスペシャリストチームが多角的にインタビューと分析を実施し、リスクを評価
対応しているセキュリティレギュレーション・ガイドライン
- 経済産業省:サイバーセキュリティ経営ガイドライン Ver 2.0
セキュリティスペシャリストチームが保有する公的資格
情報処理安全確保支援士やCISSP(Certified Information Systems Security Professional)、CISA(公認情報システム監査人)、GICSP(Global Industrial Cyber Security Professional)などの国際資格
100
効果
- お客さまの抱えるセキュリティリスクを可視化(見える化)して経営リスクとしてとらえられる
- 経営視点でのリスク対策として計画的なセキュリティ対策を推進
- NECが作成したチェックリストで分析するため、迅速なリスクアセスメントが可能
サービスご提供の流れ
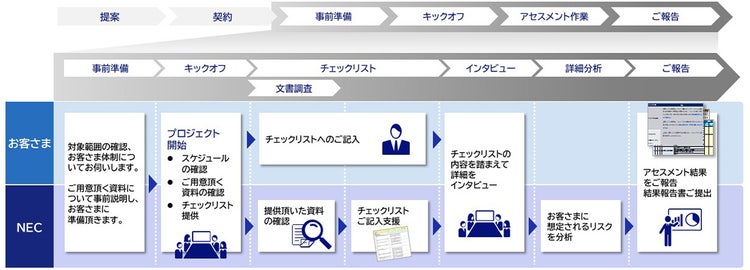
サービスご提供の流れは、以下になります。
100
期間:2か月~