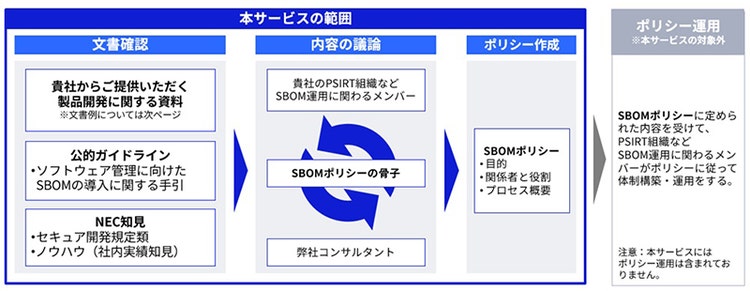
お客様組織におけるSBOM活用のあるべき姿を議論し、SBOM導入のための指針となるSBOMポリシー策定を支援します
ソフトウェアのサプライチェーン攻撃が増加する中、世界的にSBOM(Software Bill of Materials)がより重要視されています。有事の際の被害の大きさやメリットを鑑み、日本でも対応・検討する企業が増加しています。
組織へのSBOMの導入にはSBOMの適用範囲などを明確化し、それを遵守できるようSBOMポリシーとして定める必要があります。
「SBOM」とは
SBOM(Software Bill of Materials:エスボム)は、ソフトウェアのコンポーネントとそれらの依存関係をリスト化したデータです。SBOMにはOSのパッケージ、ミドルウェア、アプリケーションのフレームワークなど、ソフトウェアを構成するすべての要素が含まれます。SBOMにより例えば、あるソフトウェアコンポーネントにセキュリティ上の脆弱性の問題があることが判明した場合、選定段階であればそのコンポーネントを含むソフトウェアを避けることができたり、既に利用しているのであれば、影響範囲を確認後、対処を検討することができます。SBOMを活用することで、ソフトウェアの構成情報を正確に把握することができ、リスクや問題を自分自身で判断することが出来るようになることが大きな特徴の一つです。
詳細は特集コンテンツをご参照ください
https://group.nec/jp/ja/solutions/cybersecurity/journal/24column0327
SBOM導入のメリット
SBOM導入により、脆弱性対応期間の短縮やライセンス管理コストの低減・開発の効率化等が期待されます。
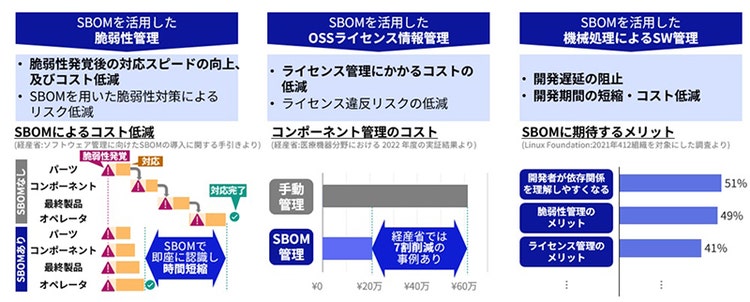
お客様組織におけるSBOM活用のあるべき姿を議論し、導入のための指針となるSBOMポリシー策定を支援します。
セキュリテイスペシャリストチームが、お客様組織におけるSBOM活用のあるべき姿を議論し、導入のための指針となるSBOMポリシー策定を支援いたします。
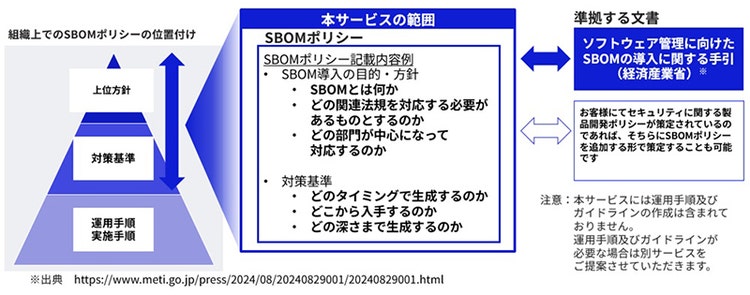
「ソフトウェア管理に向けたSBOMの導入に関する手引き(経済産業省)Ver 2.0」に準拠して、お客様用のSBOMポリシー策定を支援します。
ご参考:ソフトウェア管理に向けたSBOMの導入に関する手引き(経済産業省)Ver 2.0
https://www.meti.go.jp/policy/netsecurity/wg1/SBOMv2.pdf ※経済産業省のサイトへ移動します
サービスご提供の流れ
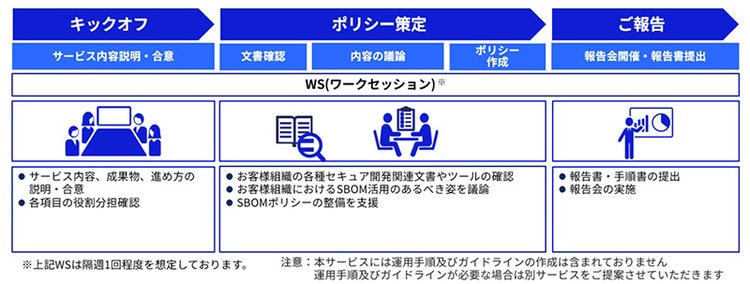
本サービスのご提供範囲