本記事では、CyIOC Intelligence Teamが収集・分析している情報を基に、国内で公表されたインシデントの傾向と、攻撃者によるAI活用が攻撃活動に与える影響について整理します。また、これらの状況を踏まえて、企業に求められる対策や備えについて紹介します。
はじめに
国内企業からサイバーインシデントに関する公表が相次いでいます。[1]こうした状況を受け、最近の攻撃にはどのような傾向があるのか、企業はどのような対策を講じるべきか、関心が高まっています。
NECグループでは、Cyber Intelligence & Operation CenterのCyIOC Intelligence Teamが、サイバー脅威に関する情報を収集・分析しています。本記事では、こうした分析から見えてきた最近の攻撃傾向を確認した上で、攻撃者によるAI活用と企業に求められる備えについて考えます。
分析から見える攻撃傾向
攻撃対象となったシステムの傾向
2026年9月1日~10月5日までに公表された国内のインシデント事例約50件を公開情報から整理・分析したところ、図1に示すとおり、最も多かったのはWebアプリケーションやECサイトなどの公開サーバに対する攻撃でした。次いで多かった業務アプリケーションへの攻撃についても、インターネットから到達可能なサーバに関係するものが多く確認されました。
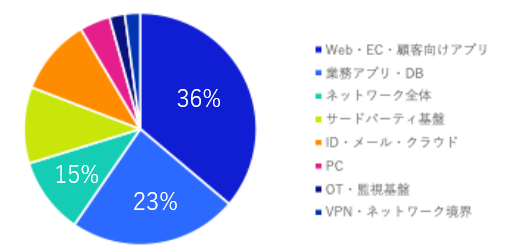
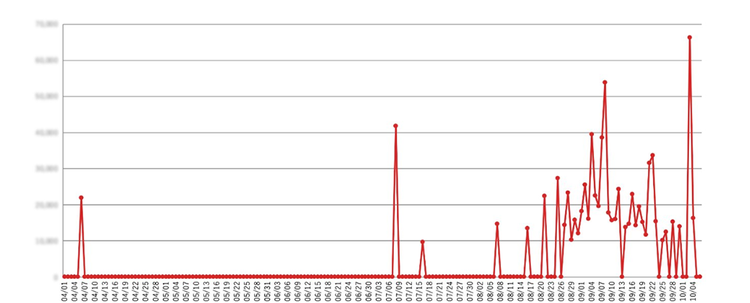
図2に示すとおり、国内公表事例とは別に、CyIOC Intelligence Teamの観測データにおいても、Webサイトに対する情報奪取攻撃(認証情報や構成情報の窃取など)に関連した検知が2026年8月中旬以降に増加しています。同年4月から7月にかけては散発的でしたが、8月中旬以降は9月末までほぼ連日検知されており、Webサイトなどの公開サーバが攻撃の対象となっている状況がうかがえます。
被害組織の業種分布
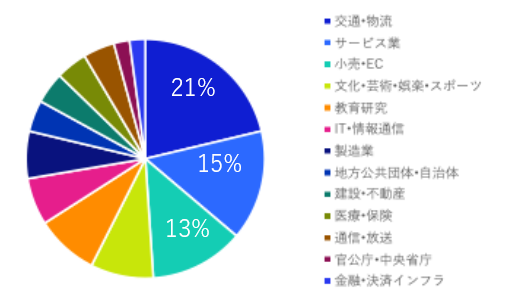
図3に示すとおり、国内のインシデント事例において、業種別では交通・物流が最も多く、サービス業が続きました。一方で、事例は複数の業種に分布しており、特定業種だけが集中的に狙われている状況は確認できませんでした。攻撃者は業種を問わず、インターネットから到達可能なシステムや、脆弱性が残されたシステムを探索していると考えられます。
攻撃者によるAI活用をめぐる動向
CyIOC Intelligence Teamでは、攻撃に利用される可能性のあるAIエージェントや、自律型AIペネトレーションテストツールに関連するサーバを複数観測しています。これらのサーバで得られたツールの実行ログからは、対象の調査、脆弱性探索、アプリケーション解析、攻撃経路の検証などが、自律的かつ継続的に行われていた形跡が見られます。なお、公表された個々のインシデントにおいて、AIが実際に利用されたかどうかまでは確認できていません。
こうしたAIの活用は、既知の脆弱性を探す活動だけでなく、ソフトウェアに潜在する弱点の発見や検証にも及ぶ可能性があります。例えば、2026年10月に公表されたPHP2Shellは、AIを活用した脆弱性調査によって発見された事例の一つとして紹介されています。[2]今後、AIによってソースコードの解析や脆弱性検証の効率が向上することで、従来は発見や検証に多くの時間や専門知識を要した弱点についても、より短期間で見つかる可能性があります。
CyIOC Intelligence Teamが観測した自律型ペネトレーションテストツールの仕組みや具体的な分析情報については、CyIOCインテリジェンスブログ(LLM搭載の自律型ペネトレーションテストツールによる国内外企業への攻撃を観測 : サイバーセキュリティ | NEC)で詳しく紹介しています。
リスクへの備え
攻撃者のAI活用により探索や分析が効率化しても、企業が取り組むべき対策の基本が大きく変わるわけではありません。その一方で、脆弱性の公表から攻撃までの期間が短くなる可能性も踏まえ、侵入を防ぐ対策だけでなく、侵害を前提とした備えも強化していく必要があります。
公開資産を把握し、弱点を減らす
まず優先すべきは、インターネットに公開している資産を把握し、既知の脆弱性や設定不備など、外部から悪用され得る弱点を減らすことです。ASM(Attack Surface Management)などを活用して外部から到達可能な資産を洗い出し、不要なサーバやサービスは停止するか、公開範囲を見直します。対象は公開Webアプリケーションだけでなく、APIや開発・検証環境、関連サービスも含めて確認します。
また、利用しているソフトウェアやミドルウェアについては、脆弱性情報の確認やパッチ適用を継続します。あわせて、脆弱性診断などを通じてシステムやアプリケーションに存在する弱点を確認し、修正につなげることも有効です。
なお、新たな脆弱性が公表されても、直ちにパッチを適用できるとは限りません。更新によるサービス影響の確認が必要な場合や、利用している製品・サービスの修正版が提供されるまでに時間を要する場合もあります。
そのような場合には、アクセス元の制限、対象機能の停止、WAFによる防御ルールの追加などの暫定対策の検討も有効です。直ちに有効な緩和策を講じることが難しく、想定される被害が大きい場合には、セキュリティメンテナンスのためにサービスを一時停止することも選択肢の一つです。
侵害された場合の影響範囲を限定する
公開システムが侵害された場合に備えて、内部の業務サーバや管理環境へのアクセスを必要な範囲に絞ります。ネットワークを適切に分離し、不要な通信経路を減らすことで、攻撃者が到達できる範囲を限定し、被害の拡大を抑えることができます。また、公開システムと内部システムで認証情報を共有しないこと、公開システムに過剰な権限を与えないことも重要です。
検知から対応につなげる
EDRなどを活用して監視上の死角を減らすとともに、Webサーバ、WAF、認証基盤、ネットワーク機器などのログを適切に収集し、調査に活用できるようにします。
パッチ適用などの対策を講じていても、対策が及んでいない弱点が悪用される可能性は残ります。悪用される弱点や侵入の手口はさまざまですが、侵入後には、Webサーバ上での異常なプロセス実行や外部への通信、ファイル作成など、手口にかかわらず共通する兆候が現れやすくなります。そのため、不審なリクエストなど侵入時の兆候だけでなく、侵入後の挙動にも着目し、複数の兆候を組み合わせて監視することが有効です。
検知した不審な挙動について、影響範囲の確認、対象システムの隔離や認証情報の無効化による封じ込め、復旧までを迅速に行えるようにしておく必要があります。
まとめ
本記事では、CyIOC Intelligence Teamが収集・分析している情報を基に、国内で公表されたインシデントの傾向と、攻撃者によるAI活用が攻撃活動に与える影響を整理し、企業に求められる備えについて紹介しました。
AIによって脆弱性の発見や検証が効率化されることで、公表から攻撃までの期間がさらに短くなるだけでなく、修正版が提供される前の脆弱性が悪用される可能性も増えます。企業には、パッチ適用などの迅速な対応に加えて、侵害を前提とした監視・検知がこれまで以上に求められるようになると考えられます。
PHP2Shellをめぐっては、関係機関からの注意喚起を受け、利用者保護や被害防止を優先して、セキュリティメンテナンスのためにサービスを一時停止する事例も見られました。[3]サービス停止は事業への影響が大きく、企業にとって容易な判断ではありません。それでもこうした対応が取られたことは、安全な状態でサービスを提供するために一時停止を選択することも重要なリスク管理である、という認識が広がるきっかけになったのではないでしょうか。ただし、どのような場合に停止を選択するかは、脆弱性の攻撃容易性や、悪用された場合に想定される影響などを踏まえて検討する必要があると考えます。
今後も、公開資産の把握、脆弱性への迅速な対応、影響範囲の限定、監視・検知といった基本的な対策を着実に継続するとともに、状況に応じて適切な意思決定ができる体制を整えていくことが重要です。
参考文献
[1] 直近で相次いでいる国内組織における不正アクセスに関する注意喚起
https://www.jpcert.or.jp/at/2026/at260030.html
[2] PHP2Shell
https://www.php2shell.com/
[3] PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)
https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
執筆者プロフィール
中島 春香(なかしま はるか)
担当領域:リスクハンティング
専門分野:脆弱性診断、ペネトレーションテスト、セキュリティ人材育成
リスクハンティンググループグループ長、ペネトレーションテストや脆弱性診断、セキュリティ人材育成に従事。
CTF for GIRLS 代表としてワークショップ・イベントの企画設計や講師を担当。経済産業省にてセキュリティ対策専門官を務める。
security branding project副代表。CISSP/CCSP/GCPN/OSWA/CPENT/LPT Masterを保持。
SANS SEC504, FOR508メダル保持。
Cybersecurity Woman Supporter of Japan 2024/「Hardening II SU」 MVV(Most Valuable vendor)賞受賞。