text-only
image
セキュリティリスクアセスメントサービス
セキュリティリスクアセスメントサービス
ゼロトラストを成功に導くポイントをダウンロードして読む
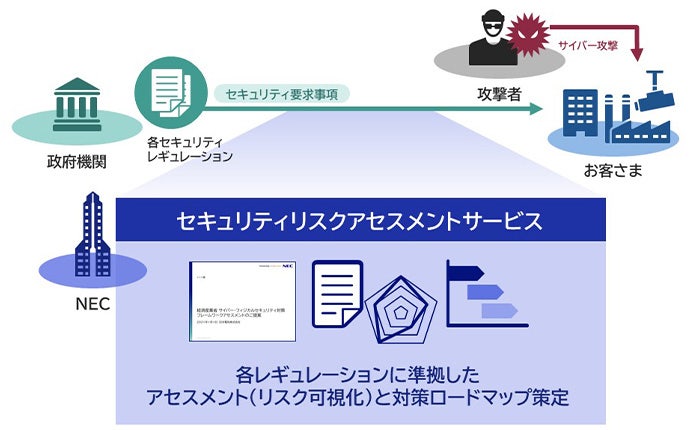
多様化するサイバーセキュリティリスクに対応するためには、専門知識や技術観点でリスクを洗い出し、セキュリティ対策として何からどのように着手すべきかを明確にしたうえで、要求されるレギュレーションやガイドラインに準拠した対策が必要です。
セキュリティリスクを体制・運用・技術の3つの観点で見える化し、対策ポイントを提示
セキュリティスペシャリストチームが、お客さまの組織・社内制度(ルール)・システムにおけるセキュリティリスクを評価し、現状の対策状況の分析を行います。
これらの分析は、お客さまの業界・業種ごとに異なるセキュリティレギュレーション・ガイドラインや対象領域(情報システム(IT)/IoTシステム/制御システム(OT))の特性を踏まえて行います。
さらに、現状のリスクや対策状況に対する強化・改善ポイントの明確化を行い、実行案(ロードマップ)の提示、今後のセキュリティ戦略策定・対策の計画立案を支援します。
100
特長
- 各セキュリティレギュレーション・ガイドライン※1をベースにNECが独自で作成したチェックリストにより、お客さまの課題を網羅的に抽出
- 情報システム(IT)、IoTシステム、制御システム(OT)に対応
- 公的資格を有するセキュリティスペシャリストチーム※2が多角的にインタビューと分析を実施し、リスクを評価
- 各レギュレーションの要求事項ごとに最適なソリューションを紐づけており、優先順位を考慮してセキュリティ対策を提示
※1 対応可能なセキュリティレギュレーション・ガイドライン
- 経済産業省:サイバーセキュリティ経営ガイドライン、サイバー・フィジカル・セキュリティ対策フレームワーク
- 総務省:テレワークセキュリティガイドライン、IoTセキュリティガイドライン
- IPA:制御システムセキュリティガイドライン
- NIST:サイバーセキュリティフレームワーク、SP800-171
- IEC:IEC62443-2、IEC62443-4
- ISO:ISO15408
上記にないセキュリティレギュレーションについても対応可能となる場合がありますのでご相談ください。
※2 情報処理安全確保支援士やCISSP(Certified Information Systems Security Professional)、CISA(公認情報システム監査人)、GICSP(Global Industrial Cyber Security Professional)などの国際資格
効果
- お客さまの抱えるセキュリティリスクを可視化(見える化)して経営リスクとしてとらえられる
- 経営視点でのリスク対策として計画的なセキュリティ対策を推進
- 各セキュリティレギュレーション・ガイドライン準拠
サービスご提供の流れ
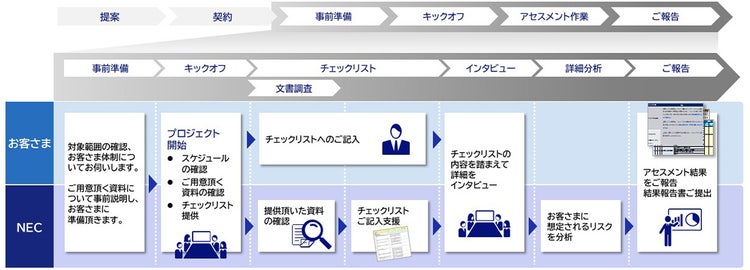
サービスご提供の流れは、以下になります。
100
サービス一覧
-
サイバーセキュリティ経営ガイドラインアセスメントサービス
経営観点から企業のサイバーセキュリティリスクを分析して対策ポイントをご提示します。
経済産業省策定の「サイバーセキュリティ経営ガイドライン」に基づいたNEC作成のチェックリストで分析を実施します。 -
NIST SP800-171対応リスクアセスメントサービス
NIST*1 SP800-171が示すセキュリティ要求事項に基づいて、お客さまの情報システムにおける現状の分析、課題の抽出、対応方針案をご提示します。
*1 NIST: 米国国立標準技術研究所 -
IoTセキュリティガイドラインアセスメントサービス
IoTシステムに対して、セキュリティリスクを分析して対策ポイントをご提示します。
総務省・経済産業省にて策定の「IoTセキュリティガイドライン」に基づいて分析を実施します。 -
産業制御システム向けセキュリティリスクアセスメントサービス
社会インフラ(電力、ガス、水道、交通等)や工場などの産業制御システムに対して、セキュリティリスクを分析して対策ポイントをご提示します。
・Standard:米国のセキュリティ基準である NIST Cybersecurity Framework 等に基づいたNEC作成のチェックリストによるアセスメント(ベースラインアセスメント)。
・Advanced:Standard内容に加えて、CSSC*1 独自の攻撃シナリオにより、リスクを分析・評価。
*1 CSSC: 技術研究組合 制御システムセキュリティセンター -
製品・システム脅威分析 支援サービス
自社で開発した製品・運用中のシステムに対するセキュリティ上の脅威分析を行い、実施すべき対策とレベルを整理頂くことで脅威分析手法を理解頂きます。