ガバナンス
個人情報保護、プライバシーに関する推進体制
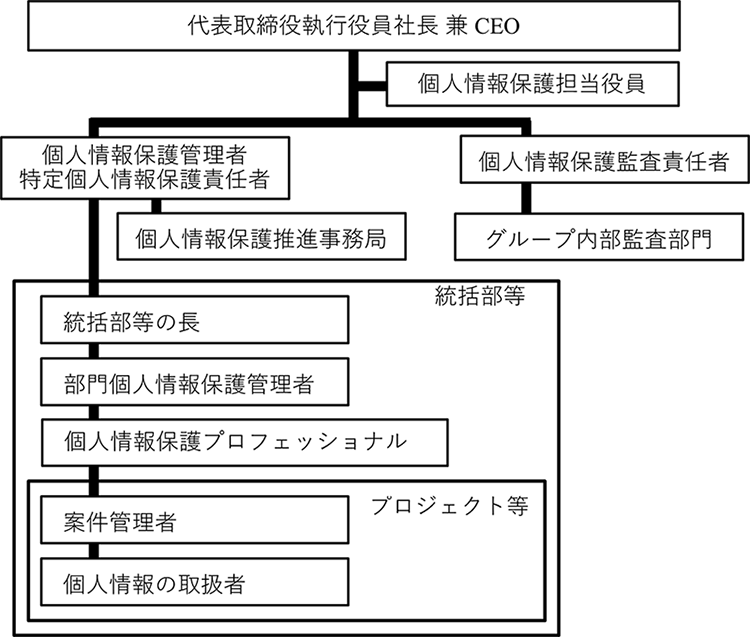
当社では、CLO(チーフリーガルオフィサー)を個人情報保護担当役員として定めるとともに、個人情報保護管理者および個人情報保護推進事務局を設置して会社として個人情報保護の推進をしています。
また、個人情報保護マネジメントシステムの運用責任者として、個人情報保護の主管部門長が個人情報保護管理者を務めるとともに、マイナンバーに関する対応についても、特定個人情報保護責任者としての役割を担っています。
管理者が選任した個人情報保護推進事務局長をリーダーとして、コーポレート法務統括部を中心にNECグループ全体の個人情報保護の推進に取り組むとともに、少なくとも年1回の頻度で個人情報保護に関する運用状況を取締役会に報告しています。
グループ内部監査部門では個人情報保護監査責任者が、日本産業規格「JIS Q 15001個人情報保護マネジメントシステム—要求事項」(以下、JIS Q 15001)に規定されている個人情報保護に関する内部監査を定期的に実施しています。
各統括部では、部門長が部の個人情報の保護を指揮するとともに、各統括部の個人情報保護マネジメントの実行責任者である個人情報保護管理者と個人情報保護に関する専門的知見を有する実務者である個人情報保護プロフェッショナルを任命し、各部門における人権・プライバシー問題を含む個人情報保護リスクの管理や個人情報の取り扱い状況の点検、点検結果に基づき個人情報取り扱いルールを改善させることにより、個人情報保護マネジメントシステムを運用しています。
また、各プロジェクトなどの責任者は個人情報の取り扱い担当者への個人情報保護の徹底を図っています。
1. プライバシーマークについて
当社は、JIS Q 15001に適合し、個人情報について適切な保護措置を講ずる体制を整備していると評価された事業者などに付与されるプライバシーマークを2005年10月に取得しています。
2. 連結子会社の管理体制
国内連結子会社において、個人情報保護法および行政手続きにおける特定の個人を識別するための番号の利用などに関する法律(いわゆる「マイナンバー法」)に準拠するための体制を構築しています。加えて、当社と同様にJIS Q 15001に準拠した個人情報保護マネジメントシステムの構築による個人情報保護を推進しています。2026年3月末時点で、NECグループ(国内)の28社がプライバシーマークを取得しています。
海外連結子会社においても、主要な海外連結子会社には個人情報保護管理者を任命して個人情報保護の推進に取り組んでいます。また、共通の個人情報保護ガイドラインを展開したうえで、各社にて適用を受ける各国・各地域の個人情報保護法などの法令・規則に準拠した個人情報保護ルールを導入しています。
戦略
プライバシーに関するリスクと機会
当社が本テーマにおいて特定した主要なリスクと機会は次のとおりです。
「適正なデータ価値創造のための責任あるプライバシー保護」
1. 環境・社会に対するインパクト
1.1. ネガティブインパクト
クラウドベースのサービスなどから収集した個人データが漏えい
1.2. ポジティブインパクト
個人データを活用した新しいソリューションの恩恵を享受できる
2. 財務に与えるリスク/機会
2.1. リスク
重大な個人情報漏えい事故を引き起こした場合には影響が大きい
2.2. 機会
イノベーションのために顧客データを用いて、収益を生み出す新たなサービスを提供
リスク管理
個人情報保護、プライバシーに関する方針
当社では、NECグループ行動規範「Code of Conduct」において、人権およびプライバシーの尊重ならびに個人情報の管理について定めるとともに、個人情報保護に対する取り組みを含む「人権尊重を最優先にしたAI提供と利活用(AIと人権)」をESG視点の経営優先テーマ「マテリアリティ」として特定し、個人情報の取り扱いによるプライバシー問題の発生防止に取り組んでいます。
また、JIS Q 15001に準拠して個人情報を取り扱うよう「NEC個人情報保護方針」に定めています。
国内連結子会社では、当社の個人情報保護方針に準じて、各社で方針を策定しています。
海外連結子会社では、個社に適用される各国の法令に準拠した個人情報保護方針を設定し、当社が内容を確認しています。
個人情報の保護・管理に関する取り組み
1. 社内の取り組み
1.1. 個人情報保護マネジメントシステム
当社および国内連結子会社では、文書化した標準手順に基づき個人情報保護マネジメントシステムを運用しています。必要に応じて、各社、各統括部、個人情報のそれぞれの単位で運用ルールを制定し、遵守を徹底しています。
また、個人情報保護マネジメントシステムでは、個人情報管理マニュアルで以下を定めています。
- 個人情報取り扱う場合は、利用目的をできる限り具体的に特定すること
- 書面/メール/Webサイトなどから個人情報を取得する際は、あらかじめ書面によって本人に明示し書面によって本人の同意を得ること
- 特定した利用目的以外での利用(目的外利用)を禁止すること
- 個人情報を提供する際は、法令による場合を除いて、本人の同意を得ること。
- 個人情報の安全管理措置を取ること
- 本人の事前の同意を得ることなく個人情報を二次利用することを禁止すること
- 本人のアクセス権や訂正権および消去権など権利を尊重すること
データを共有またはその取り扱いを委託する第三者に対しても上記のルールを遵守させる旨を定めた契約を締結しています。個人情報の漏えいや不適切な取り扱いなどの事案が発生した場合のエスカレーションルールおよび緊急時対応手順も定めています。
1.2. 個人情報の管理
個人情報を管理し、管理状況を見える化するための個人情報管理台帳システムを運用しています。
各海外連結子会社においても、個人情報管理台帳の作成により、取り扱う個人情報の内容とそのリスクを把握し、管理手順および遵守すべき共通の安全管理措置を周知徹底しています。
1.3. 個人情報の越境移転に対する取り組み
海外連結子会社に対して、各国・地域の法令に基づいて従業員などの個人情報の越境移転を適法とするための従業員本人の同意の取得や、国内外のグループ会社間において個人情報の越境移転および個人情報の処理を可能にする契約を締結しています。
2. お客さま・お取引先向けの取り組み
当社と国内連結子会社では、個人情報の取り扱い業務を委託する際には、委託先に対しても取り扱いのリスクに応じた安全管理措置を定め、またデータを共有する者に対して契約により、これを遵守させるよう定め、NECグループと同等の個人情報保護の管理・運用を要求しています。
当社または国内連結子会社の業務に従事するお取引先に対しても、「お客様対応作業における遵守事項」誓約書の提出を要請し、サプライチェーン全体で実施して個人情報保護を徹底しています。
特定個人情報であるマイナンバーは慎重に取り扱う必要があり、厳重にセキュリティを確保し運用するよう求めています。アクセス制御、外部からの不正アクセス防止、情報漏えいの防止などの技術的対策を実施するとともに、各システムにおけるプライバシー保護対策が十分なレベルになるよう取り組みを推進しています。
3. モニタリングと改善
当社では、各種の点検活動を通じて自律的にPDCAサイクルを回し、個人情報を適切に管理しています。
また、当社と国内連結子会社ではJIS Q 15001の内部監査チェック項目に基づいて、定期的に内部監査を実施しています。さらに、マイナンバーを取り扱う業務については、マイナンバー法のガイドラインに基づき作成した安全管理措置チェックシートや再委託時のセルフチェックシートを使って、取り扱い部門および委託先をモニタリングしています。
3.1 情報セキュリティ対策の運用確認
年1回、全従業員の情報セキュリティ施策の実施状況を確認。不備があれば、組織単位で改善計画を立案・遂行
3.2. 個人情報の管理状況の確認
個人情報管理台帳システムに登録された管理票を年1回以上見直すことで、管理状況を確認しています。
各部門長は、自部門における年1回の部門ごとの管理状況を確認するマネジメントレビューにより管理状況を確認し、新たなリスクが明確になった場合にはそれに対処し、適切な管理状態を維持しています。
3.3. 緊急時運用の確認
個人情報の紛失・流出・漏えいなどの事件・事故が発生した場合には、随時上記運用の見直しを徹底しています。また、事例に応じて、各部門やグループ会社に対応施策を展開し、グループ全体の事件・事故の防止に取り組んでいます。
4. 個人情報保護に関する事件・事故・苦情の内容および措置
2025年度は事業の遂行に重大な支障を及ぼす個人情報の紛失・流失・漏えいなどの事件・事故は未発生であり、本人の事前の同意を得ることなく個人情報を二次利用した事案も未発生です。
2025年度における個人情報に関する外部からの苦情は0件でした。
主管官庁である経済産業省や個人情報保護委員会、その他の第三者機関から、お客さまのプライバシー侵害に関する苦情なども受理していません。
5. 各国政府に個人情報の提供を求められた際の対応
当社の各統括部に対して各国政府や法執行機関から当社の保有する個人情報の提供を求められた場合、要求を受けた各統括部の長は必要に応じて個人情報保護管理者に報告・相談します。個人情報保護管理者は、個人情報保護担当役員に報告・相談を行い、本人の人権尊重を基本として、当社が適用を受ける法令に従って、その提供の必要性を判断し、また必要な手続きを行うなど適切な対応を行います。なお、2025年度において、各国政府や法執行機関から当社の保有する個人情報の提供の求めがあった件数は0件です。
事業活動におけるプライバシーへの対応
2018年に欧州で施行されたGDPR(General Data Protection Regulation:EU一般データ保護規則)をはじめ、世界中の多くの国・地域などでプライバシー保護法制が整備され、執行が強化されていく中、企業に求められるプライバシー保護に関する役割と責任はますます大きなものとなっています。
当社は、国・地域や文化によってとらえ方に違いのあるプライバシーやAIの利活用によって助長される可能性のある差別などの人権課題に配慮した製品・サービスを開発・提供することにより、社会への負の影響を最小化するだけでなく、その取り組みを社会価値の最大化にもつなげたいと考えています。このような考え方を明確化するために、当社は、NECグループ行動規範「Code of Conduct」や「NECグループ AIと人権に関するポリシー」において、ICTを活用した社会課題解決のための事業活動が、プライバシー侵害などを含めた人権問題を引き起こさないよう定めています。
連結子会社の管理体制に記載のとおり、当社およびNECグループ(国内)の28社がプライバシーマークを取得しています。
また、口座番号、クレジットカード番号など経済的に影響を与える情報や、出生地など機微(センシティブ)情報や携帯電話番号などプライバシー性の高い情報については、本人の同意を得ない取得は原則禁止としています。
人権の尊重
AIと人権
NECグループ AIと人権に関するポリシー
個人情報の漏えいなどの緊急時における対応
当社では、個人情報の紛失・流出・漏えいなどの事件・事故の発生に備え、迅速な対応と情報公開が可能となる体制を整備しています。万が一、事件・事故が発生した場合には、標準化した手続きに従って迅速に組織的に対応します。
個人情報に関連した事件・事故、またはその恐れのある事案が発生した場合には、まず当事者や発見者が、各部門の責任者およびNECグループ情報セキュリティインシデント対応窓口に報告します。
報告を受けた窓口部門は、関連する法令・省庁指針などに従い、本人の権利、利益の侵害リスクを勘案したうえで、本人への速やかな通知や公表および事案に応じた是正措置など、個人情報保護推進事務局や関連部門と連携して対処します 。
個人情報の保護に関する研修・啓発
当社の従業員に対し、個人情報を含む情報全般のセキュリティに関する意識向上を目的に「お客様対応作業及び企業秘密取り扱いの遵守事項」を定め、周知徹底しています。
また、全従業員を対象としたさまざまな研修を実施しています。
1. 役員および派遣従事者を含む従業員向け研修(当社向け)
毎年1回、個人情報保護を含む情報セキュリティ研修(Web研修)を実施しています。2025年度の全対象者の研修修了率は97.1%です。
2. 個人情報保護プロフェッショナル向け教育(当社向け・全統括部)
個人情報保護プロフェッショナル向けの教育として下記を実施しています。
- 個人情報の取り扱いにおけるリスクマネジメントに関するテキストおよび選択式理解度テスト、記述式課題を作成し、教育(15講座)を実施
- 個人情報保護士資格取得講座を実施
- 実案件事例から抽出した課題事項の改善教育(9回)を実施
3. 新卒採用者・キャリア採用者など向け研修(当社および国内連結子会社向け)
2025年度は、個人情報保護の導入研修用にPDF版の冊子を作成し配付しています。
また、統括部から要望を受けた場合や個人情報保護推進事務局が必要と判断した場合には、国内連結子会社あるいは統括部ごとに啓発研修を実施しています。
指標および目標
2030年度KPI
(対象:特に記載のない場合は日本電気(株)、期間:2026年4月〜2031年3月)
M:マテリアリティに関わる主な非財務目標を示しています。
M:当社の個人情報保護マネジメントシステムの適切な運用(毎年の従業者教育や委託先の監督を含む)と改善
M:重大な個人情報漏えいの発生件数0件
2026年度の目標
1.1. データプライバシー・コンプライアンス分野におけるガバナンス強化
- 国内連結子会社および海外連結子会社に対する個人情報保護にかかるモニタリングを継続実施
- 国内連結子会社、海外連結子会社を含む全従業員向け教育を継続実施
- 国内連結子会社における当社と同等の管理体制(個人情報保護管理者および個人情報保護プロフェッショナルの設置)の運用定着
- 組織(各統括部および国内・海外連結子会社)別の個人情報保護リスクの可視化推進およびリスク低減
1.2. 部門長のリスクオーナーシップに基づく個人情報取り扱いに関するリスクマネジメントの深耕
- 全統括部に設置した個人情報保護管理者および個人情報保護プロフェッショナルの育成教育の継続実施
- 国内連結子会社の個人情報保護推進事務局および海外連結子会社の個人情報保護担当者向け教育の継続実施
2025年度の目標と実績
1. 2025年度の目標
1.1. データプライバシー・コンプライアンス分野におけるガバナンス強化
- 国内連結子会社および海外連結子会社に対する個人情報保護にかかるモニタリングを継続実施
- 国内連結子会社、海外連結子会社を含む全従業員向け教育を継続実施
- 国内連結子会社全体に当社と同等の管理体制構築(個人情報保護管理者および個人情報保護プロフェッショナルの設置)の継続
1.2. 部門長のリスクオーナーシップに基づく個人情報取り扱いに関するリスクマネジメントの深耕
- 全統括部に設置した個人情報保護管理者および個人情報保護プロフェッショナルの育成教育の継続実施
- 国内連結子会社および海外連結子会社の個人情報保護担当者向け教育の実施
2. 2025年度の実績
2.1. データプライバシー・コンプライアンス分野におけるガバナンス強化
- 国内連結子会社および海外連結子会社に対する個人情報保護にかかるモニタリングを実施
- 国内連結子会社、海外連結子会社を含む全従業員向け教育を実施
- 新たに国内連結子会社(子会社2社、孫会社1社)に対し、当社と同等の管理体制を導入
2.2. 部門長のリスクオーナーシップに基づく個人情報取り扱いに関するリスクマネジメントの深耕
- 個人情報保護管理者および個人情報保護プロフェッショナル向け教育を実施
- 個人情報保護管理者および個人情報保護プロフェッショナル向けに、個人情報保護に関するトピックや実務対応ツールなどの情報展開を実施