ガバナンス
リスクマネジメントの体制
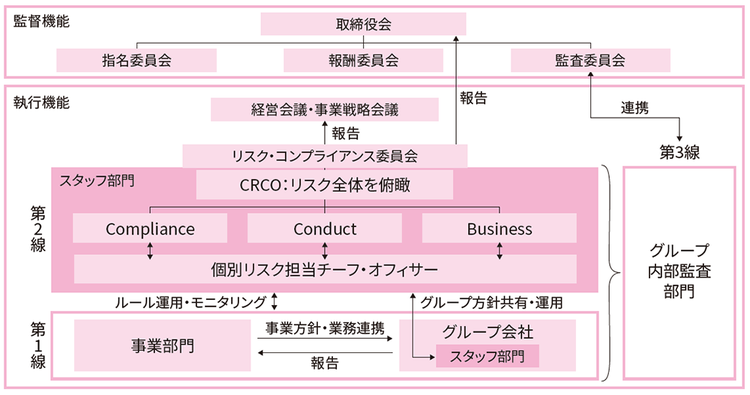
NECグループでは、NECグループの事業に関連する社内外のリスクを的確に把握し対応するため、リスク・コンプライアンス委員会とCRCOを中心とした全社横断的なリスク管理体制を整備しており、その概要は下図のとおりです。
リスク・コンプライアンス委員会では、リスク管理に関する活動方針、NECグループとして対策を講ずべき重点対策リスクの選定・対応方針のほか、期中のリスク変動により全社横断対応が必要となったリスクの対応、その他の全社リスク管理に関する重要な事項を審議し、事業戦略会議および取締役会に定期的に報告しています。
また、NECグループ全体のリスクを俯瞰して一元的・横断的に対応し、損失につながる可能性をコントロールするため、CRCOを設置しています。CRCOは、日々変化する社会・事業環境の中で多様化・複雑化するリスクを感知・分析し、インパクトを評価するとともに、対応の優先づけをしたうえで、各リスクを所管するチーフオフィサーと密に連携することで全社横断的なリスク管理を主導します。
当社では、監督と執行を明確に分離したコーポレート・ガバナンス体制のもと、サステナビリティ経営を推進しています。
リスクの特定および内容
リスク特定の方針
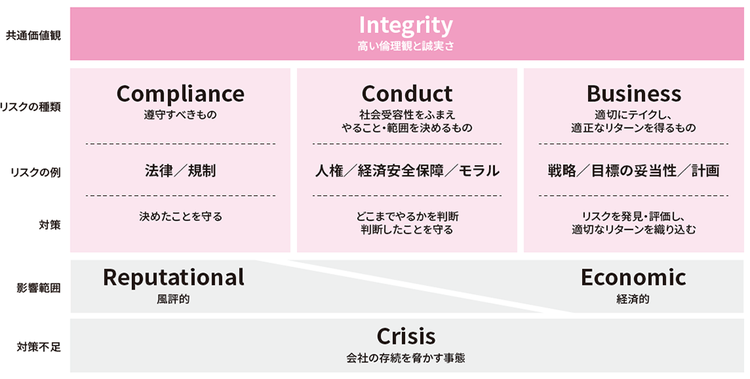
NECグループでは、トレッドウェイ委員会支援組織委員会(COSO)の全社的リスクマネジメント統合フレームワークおよびリスク管理に関する国際標準規格であるISO31000を参照しています。そのうえで、適切なリスク管理によるリターン追求のため、NECグループの事業に関連するリスクをRisk Total Pictureとして類型化し、各リスクの責任部門や対応方針を決定しています。Risk Total Pictureでは、「Integrity(インテグリティ)」をすべてのリスク管理活動の基礎とし、リスクをその性質によって3つに分類しています。このリスクが顕在化した場合、とりわけ会社の存続を脅かす事態「Crisis(クライシス)」に発展した場合の備えとして対応フローを整備しています。
リスク特定のプロセスと状況
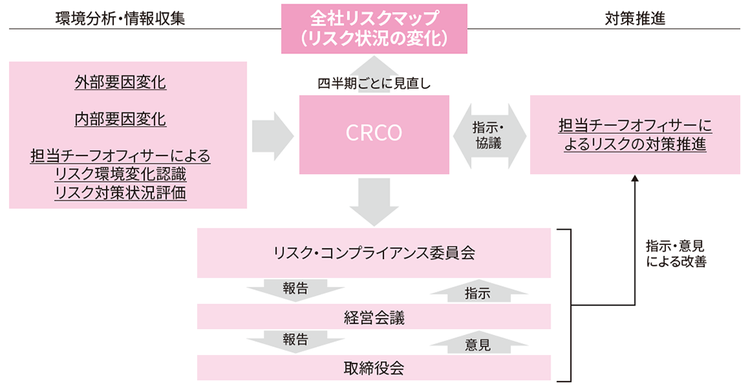
CRCOは、NECグループとして認識しておくべきリスクを網羅的に取りまとめたリスク一覧をもとに、各リスクを所管するチーフオフィサーとの対話やリスクアセスメントを実施し、外部・内部環境変化や各リスク対策の状況をふまえて5段階の影響度評価・3段階の切迫性評価を行い、優先順位を可視化したリスクマップを作成しています。
重点対策リスクおよび重要なリスク
1. 重点対策リスク
1.1. 適正な製品・サービスの提供
NECグループの事業活動は、国内外で行われており、提供する製品やシステム、サービスが多岐にわたっており、サプライチェーンもグローバルに展開しています。そのため、品質・安全性の確保ならびに受注プロジェクトの適切な管理は、お客さまからの信頼確保と市場競争力の維持に不可欠な要素となっています。これらはNECグループ内だけでなく、サプライチェーンにおいても品質上の問題、あるいはプロジェクト管理の不備などを起因とした重大事象が発生した場合、お客さまの事業継続や社会的に重要なシステムに影響を及ぼす可能性があります。
このような事象が発生した場合には、製品・サービスの回収措置、お客さまへの補償、行政対応、対外的説明対応などが必要となるほか、ステークホルダーからの信頼失墜を招き、企業価値に重大な影響を及ぼす恐れがあります。品質・安全性およびプロジェクト管理に関する体制の運用状況は、NECグループの事業継続性および社会的評価と密接に関連しており、その適切な管理が行われない場合には、経営に対するリスクとなりえます。
2. 重要なリスク
2.1. サイバーセキュリティ
全世界がオープンにつながり、NECグループを取り巻く事業環境においても、AI技術やクラウドサービスの利用拡大を背景に、サイバー攻撃の高度化および巧妙化が進展しています。ランサムウェアをはじめとした攻撃のビジネス化、クラウド設定不備を狙った攻撃の増加などにより、情報漏えい、業務停止、サービス提供への支障といったリスクは一層高まっています。
また、NECグループが提供する製品・システム・サービスに重大な事象が存在した場合には、お客さまの事業継続や社会インフラに重大な影響を及ぼす可能性があります。さらに、経済安全保障の観点から厳格な情報管理が求められる領域での対応不備は行政措置や信用失墜に直結する恐れがあります。
これらの事象は、NECグループに対する信頼を損なうとともに、企業価値に重大な影響を与えるリスクになりうると考えています。
情報セキュリティとサイバーセキュリティ(リスク管理)
2.2. 人権の尊重
NECグループは、バリューチェーン全体の顕在的または潜在的な負の影響を継続的に評価することで、特に影響が大きいと考える「AIなどの新技術と人権」「地政学的情勢や紛争影響をふまえた人権リスク」「サプライチェーン上の労働」および「従業員の安全と健康」を顕著な人権課題として特定しています。特に、これらの顕著な人権課題への対応が不十分であるとみなされた場合、社会的批判が生じるのみならず、取引停止や評判低下を通じてNECグループの社会価値および企業価値に重大な影響を及ぼすリスクになりうると考えています。
人権の尊重
NECグループ人権方針
長期のリスク
事業継続に関するリスクと対応
取締役会は、執行役および取締役の職務執行の監督と、当社の経営の基本方針に関する重要事項の審議を通じて経営の方向性を定める役割を担います。
NECグループでは、地震や台風などの自然災害、感染症の世界的な蔓延(パンデミック)、戦争、テロリストによる攻撃などリスク発生時においても、事業をできる限り継続させ、また、中断した場合は速やかに復旧させることにより、お客さまに製品およびサービスを安定的に供給できるよう取り組んでいます。
こうした社会的責任を果たすために事業継続計画(BCP)を整備し、事業継続マネジメントを推進しています。
- 従業員・構内作業者・来訪者の生命・安全を確保する。
- NECとして求められる社会的責務の遂行(通信、公共インフラ、交通、防衛、金融などの基幹システムの維持・復旧)ができるように事業環境の速やかな復旧・整備を行う。
- 事業停止から生じる経営ダメージを最小化する。
1. 事業継続マネジメントに関する体制
当社では、以下の3つの機能で能動的かつ機動的な事業継続を推進しています。活動状況は定期的に取締役会で報告しています。
- 中央事業継続対策本部
社長を本部長とし、コーポレート部門で構成。経営トップの判断機能維持、業務復旧環境の整備などを行う。 - 関係部門別事業継続対策本部
各関係部門で構成。NECグループ従業員の安否確認・事業についての復旧活動(お客さま対応・事業被災情報収集・復旧、物流、資材の確保など)を行う。 - 事業場・拠点別災害対策本部
事業場・拠点単位で構成。事業場、拠点の安全確認、インフラの早期復旧、生活支援、帰宅者支援、地域との連携などを行う。
また、海外においても地域統括会社のもとで各国のリスクに応じたBCPを策定し、緊急時の情報エスカレーションルールを策定しています。
2. 防災、事業継続に関する訓練・研修と啓発
2.1. 訓練・Web研修などの実施
当社および国内関係会社では下記のような訓練・研修を毎年実施することで大規模災害が発生した場合でも被害を最小限に抑え、迅速に事業が再開できるよう備えています。
- 勤務形態に合わせた災害時対応手順の確認のための訓練を実施
- 大規模地震に備えるために必要な考え方や事前の対策、災害時の行動を考えるWeb研修、各職場での懇談会を実施
2.2. BCPの成熟度向上
- 各部門の取り組みを「平常時/災害時の組織の状況」「リーダーシップの在り方「防災や事業継続の計画」「支援状況」「実効性を持たせる運用」「評価と改善」という指標で見える化
- NECグループ全体で防災や事業継続の考え方を定着させ、被災時に各部門、各勤務者が自ら考え自律的に行動できるように取り組みの評価と改善を継続
3. 大規模な災害、事件・事故や感染症への対応
3.1. 自然災害リスク(地震・風水害など)への対応
当社では気象庁などからの災害情報を社内の災害時情報共有システムに自動で取り込み、その範囲に存在する調達取引先などの情報を即座に把握できる仕組みを構築しています。
また、最新のハザードマップをもとにリスクを検証し、被災時の影響度とコストのバランスを勘案しながら、対策を実施しています。
3.2. ISO22301:2019認証取得
当社では、システム保守部門、データセンター運用部門などを中心にISO22301:2019認証を取得しています。
ISO22301:2019は事業継続マネジメントシステム(BCMS)に関する国際規格です。取得していない部門も、できる限り国際規格に準じて地震・洪水・台風などの自然災害をはじめ、システムトラブル・感染症の流行・停電・火災といった事業継続に対する潜在的な脅威に備え、効率的かつ効果的な対策を講じています。
リスク・マネジメントに関する取り組み
リスク・カルチャー醸成のための取り組み
1. 潜在的リスクに関する社内のフィードバックプロセス
潜在的なリスクや新興リスクに関しては、リスク・コンプライアンス委員会など役員レベルでの情報交換や協議が行われており、リスクへの対応力を高めています。また、リスク管理手法の改善にも継続的に取り組んでいます。
2. リスク管理指標と金銭的インセンティブ
「日本電気株式会社 従業員懲戒規定」において、 故意または過失により会社に損害をこうむらせた従業員には、懲戒に附するほか、損害を賠償させることを定めています。
3. リスクマネジメントに関する研修・啓発
当社では毎年、全従業員向けに、リスクマネジメント研修の一環として、コンプライアンス、環境、人権、情報セキュリティなどテーマ別の研修を実施しています。
また、管理職向けには、リスク管理に関する認知度や理解度を向上するための研修を実施しています。
新任社外取締役にはオンボーディングの一環として、当社のリスクマネジメントの研修を実施しています。
4. 従業員による潜在的リスクの確認・報告
コンプライアンス(内部通報制度)
また、毎年実施しているリスクアセスメントを通じて、現場レベルで感じている潜在的リスクの早期検知に努めています。